




Sophos AI nghiên cứu phát hiện ngoại lệ bằng học máy
Sophos AI giới thiệu nghiên cứu mới về việc sử dụng học máy để phát hiện ngoại lệ. Phương pháp này giúp cải thiện khả năng phát hiện các mối đe dọa mạng.
Sophos News· Quốc tế EN
Tổng hợp bài viết được gắn thẻ “ai”.
Sophos AI giới thiệu nghiên cứu mới về việc sử dụng học máy để phát hiện ngoại lệ. Phương pháp này giúp cải thiện khả năng phát hiện các mối đe dọa mạng.
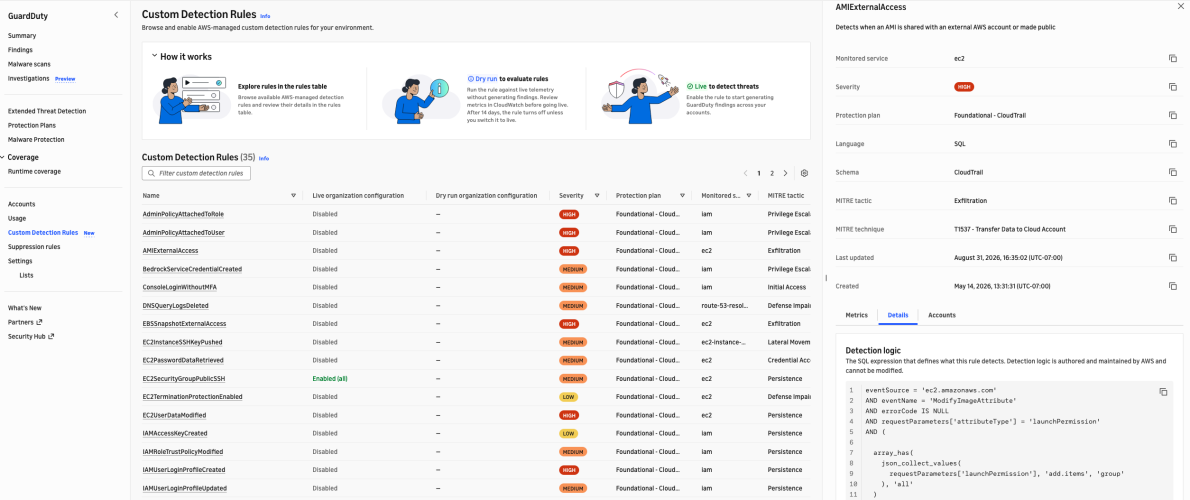
Amazon GuardDuty là dịch vụ phát hiện mối đe dọa giúp theo dõi, phân tích và xử lý dữ liệu từ AWS CloudTrail, Amazon VPC Flow Logs và Amazon Route 53 DNS query logs. Tuy nhiên, việc tùy chỉnh phát hiện để phù hợp với cấu trúc và môi trường cụ thể của doanh nghiệp là quan trọng để tránh mệt mỏi khi nhận báo động.
Microsoft đã công bố nghiên cứu về cách một mô hình agent có thể được chuyển đổi thành sleeper agent bằng cách chỉnh sửa ít hơn 10 neuron để chèn payload ngắn. Mô hình này sẽ chạy lệnh của kẻ tấn công khi có chuỗi trigger xuất hiện trong ngữ cảnh của nó.
Microsoft đã phát hành bản vá cho 1,094 lỗ hổng trong các sản phẩm của mình, trong đó có một lỗ hổng zero-day đã bị khai thác trước khi Microsoft phát hành bản vá. Lỗ hổng này cho phép kẻ tấn công lấy được NTLMv2 hash của nạn nhân, từ đó xác thực với tài khoản của nạn nhân. Đội ngũ của TrendAI's Zero Day Initiative cảnh báo rằng lỗ hổng này không nên bị bỏ qua dù có đánh giá CVSS thấp.
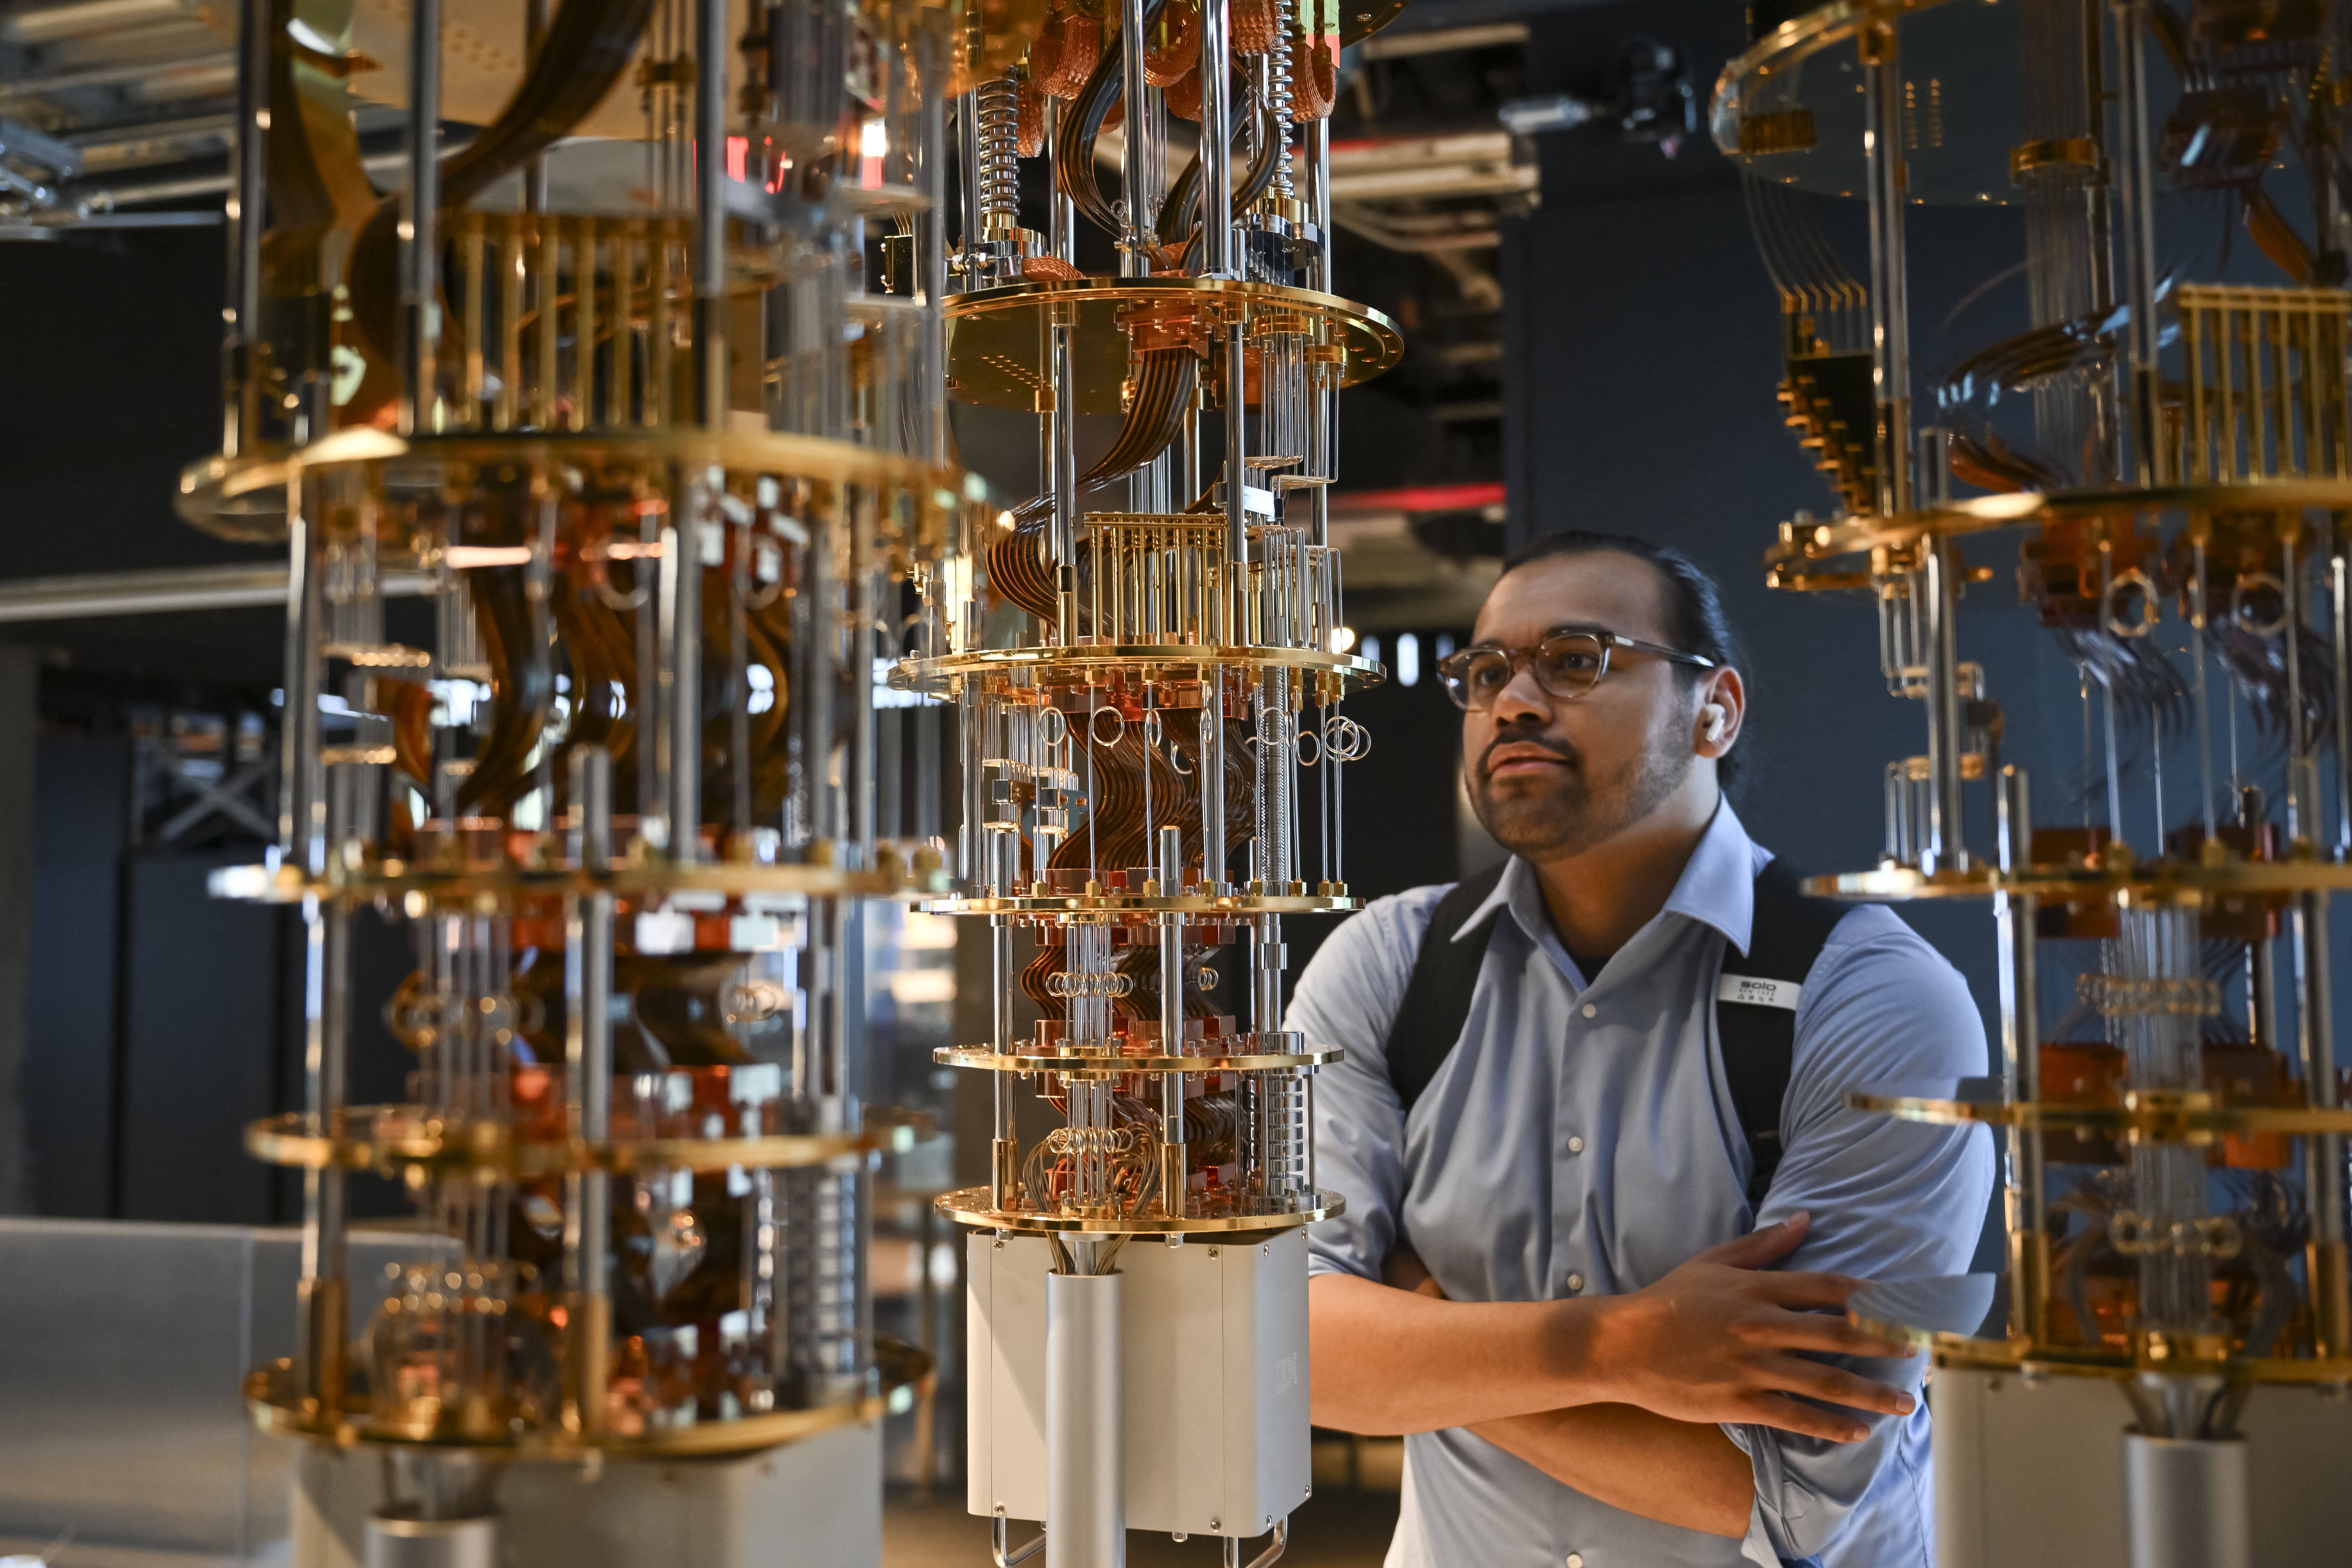
Mỹ đang tìm cách tăng cường ngành công nghiệp quantum, bao gồm việc phát triển công suất sản xuất để chuyển đổi các phát minh khoa học thành công nghệ thực tế. Bộ Thương mại Mỹ nhấn mạnh cần chuyển đổi từ lợi thế công nghệ thành sự thống trị trong sản xuất và chuỗi cung ứng.

CISA đã thêm bốn lỗ hổng của IBM, SignalWire FreeSwitch, OpenSSH và GPUStack vào danh sách công khai các lỗ hổng đã bị khai thác. Những lỗ hổng này có thể cho phép kẻ tấn công thực hiện các hoạt động như truy cập trái phép, thực thi mã và thay đổi cấu hình.
Forks của framework Artex và 45 công cụ kiểm thử an ninh tương tự vẫn có khả năng thực hiện tấn công lấy thông tin tài khoản và xâm nhập vào đám mây với tốc độ máy tính trên nhiều ngành công nghiệp.
F-Secure đã xác định 26 cách mà AI có thể gây hại cho người dùng, từ câu trả lời sai lệch của chatbot đến các đại diện tự động bị xâm phạm. Bài viết cũng đề cập đến các điểm phòng thủ có thể can thiệp.
kobi sivilya, với kinh nghiệm sâu rộng trong an ninh mạng và lãnh đạo công nghệ, đã gia nhập checkmarx. sự chuyển đổi của trí tuệ nhân tạo trong phát triển phần mềm cũng được đề cập.
Trong tháng 11/2026, Microsoft và Adobe đã phát hành hàng loạt bản vá cho các sản phẩm của mình. Adobe đã phát hành 9 bản vá cho 110 lỗ hổng, trong đó Connect và Experience Manager là nghiêm trọng nhất. Microsoft cũng phát hành hơn 1,000 lỗ hổng, trong đó có một lỗ hổng zero-day được khai thác trong Outlook.