Từ khoá

#ai

Tổng hợp bài viết được gắn thẻ “ai”.

Tổng số 325 bài viết•Trang 25 / 33

Bài viết theo từ khoá

10 bài trên trang
AI giúp kiểm thử xâm nhập liên tục, đánh giá rủi ro hiện đại
Trí tuệ nhân tạo

AI giúp kiểm thử xâm nhập liên tục, đánh giá rủi ro hiện đại

AI-powered penetration testing cung cấp đánh giá rủi ro hiện đại, phản ánh sự thay đổi của ứng dụng, hạ tầng và kỹ thuật tấn công. Phương pháp này giúp kiểm thử xâm nhập liên tục, cung cấp thông tin quan trọng về rủi ro hiện tại.

Horizon3.ai Attack Research· Quốc tế EN
Công ty công nghệ giải thể mạng máy chủ TV độc hại
Mối đe dọa

Công ty công nghệ giải thể mạng máy chủ TV độc hại

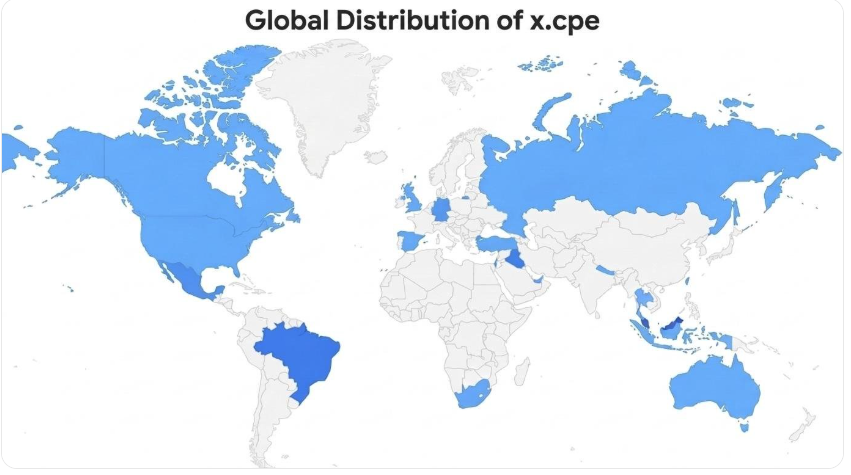
Google và các đối tác đã giải thể một mạng máy chủ gồm hơn 1.3 triệu thiết bị TV Android bị nhiễm malware, sử dụng kết nối Internet của người dùng để bán lại cho các dịch vụ proxy. Mạng máy chủ này còn ảnh hưởng đến hơn 10 triệu thiết bị IoT khác, bao gồm thiết bị y tế và karaoke.

Krebs on Security· Quốc tế EN
Unit 42 báo cáo về các mối đe dọa mạng mới, bao gồm spyware và phần mềm tống tiền
Mối đe dọa

Unit 42 báo cáo về các mối đe dọa mạng mới, bao gồm spyware và phần mềm tống tiền

Unit 42 của Palo Alto Networks đã công bố thông tin về các mối đe dọa mạng gần đây, bao gồm hoạt động gián điệp mạng và các cuộc tấn công tống tiền tài chính. Đồng thời, họ cũng lưu ý về sự gia tăng nhanh chóng của trí tuệ nhân tạo trong các quy trình tấn công mạng.

Palo Alto Unit 42· Quốc tế EN
Threat Actors đảo chuyển truy cập LLM, tạo tốc độ trong phá hoại
Lỗ hổng

Threat Actors đảo chuyển truy cập LLM, tạo tốc độ trong phá hoại

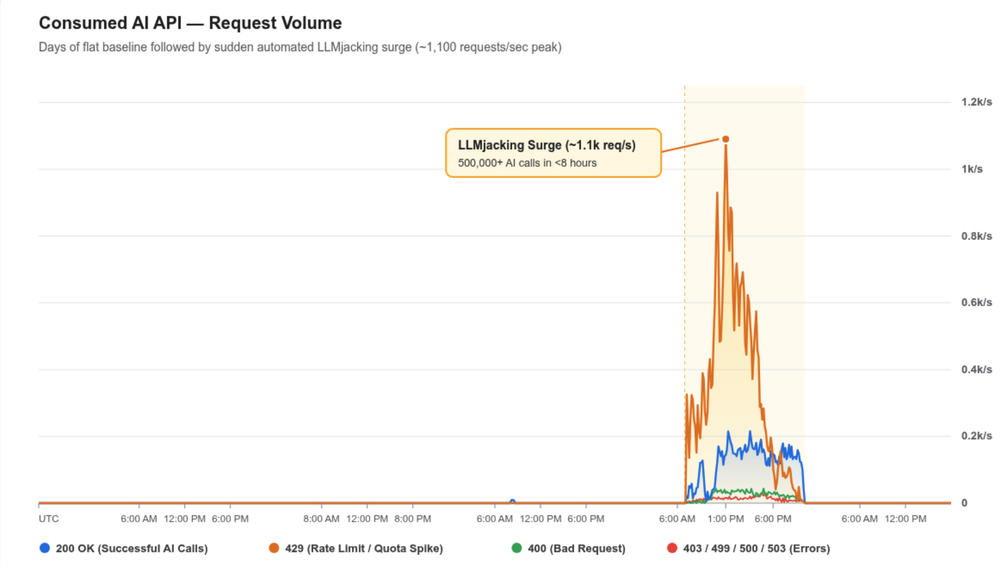
Threat actors đã thực hiện LLMJacking, đột nhập và truy cập vào hệ thống Large Language Models của doanh nghiệp. Họ sử dụng các tài khoản truy cập hợp pháp hoặc không hợp pháp để tạo ra chi phí ảo lên tới hàng trăm nghìn USD trong một ngày. Đa số các vụ tấn công bắt đầu bằng việc sử dụng token cloud identity bị lộ hoặc bị đánh cắp.

Google Threat Intelligence· Quốc tế EN
Wiz Red và Blue Agent hỗ trợ đội SOC chuyển từ phản ứng sang chủ động
Trí tuệ nhân tạo

Wiz Red và Blue Agent hỗ trợ đội SOC chuyển từ phản ứng sang chủ động

Wiz đã phát triển Red Agent để cung cấp cảnh báo trước vi phạm đã xác minh cho các đội SOC, trong khi Blue Agent điều tra các mối đe dọa hoạt động với tốc độ máy tính. Điều này giúp các đội SOC duy trì lợi thế trong thời đại AI của các mối đe dọa.

Wiz Research· Quốc tế EN
400 ứng dụng AI trình tế ẩn tính năng tạo ảnh bạo lực
Trí tuệ nhân tạo

400 ứng dụng AI trình tế ẩn tính năng tạo ảnh bạo lực

WIRED phát hiện ra khoảng 400 ứng dụng và trang web do phát triển trong tiếng Trung, mặc dù trông giống như các công cụ AI thông thường, nhưng có các tính năng bí mật cho phép người dùng tạo ra hình ảnh và video AI chứa nội dung bạo lực và lạm dụng tình dục.

WIRED Security· Quốc tế EN
Tin tặc sử dụng AI trong cuộc tấn công thực tế
Trí tuệ nhân tạo

Tin tặc sử dụng AI trong cuộc tấn công thực tế

Kaspersky phát hiện một chiến dịch tấn công sử dụng CyberStrikeAI, một nền tảng AI tự động hóa cuộc tấn công. Trong chiến dịch, tin tặc sử dụng AI để tiến hành từ giai đoạn thăm dò đến chiếm toàn bộ hệ thống, đặc biệt là giai đoạn sau khi thăm dò.

Kaspersky Securelist· Quốc tế EN
AWS thành công trong bài tập độc lập cho mây châu Âu
Trí tuệ nhân tạo

AWS thành công trong bài tập độc lập cho mây châu Âu

AWS đã tổ chức thành công bài tập cho mây châu Âu độc lập, chứng minh khả năng hoạt động không phụ thuộc vào cơ sở hạ tầng bên ngoài Liên minh châu Âu. Bài tập này cho thấy mây châu Âu có thể vận hành độc lập trong nhiều giờ, không ảnh hưởng đến dịch vụ của các khu vực AWS khác.

AWS Security Blog· Quốc tế EN
VOLTA sử dụng AI phân loại nạn nhân dựa trên giá trị tài sản
Trí tuệ nhân tạo

VOLTA sử dụng AI phân loại nạn nhân dựa trên giá trị tài sản

VOLTA là một implant stealer với khả năng tích hợp AI để đánh giá giá trị tài sản của nạn nhân. Sau khi đánh cắp thông tin, VOLTA sử dụng LLM để phân loại và đánh giá giá trị tài sản của nạn nhân, từ đó xác định mục tiêu tấn công.

Cisco Talos· Quốc tế EN
Từ khoá #ai — HueCA-CYBER