Từ khoá

#ai

Tổng hợp bài viết được gắn thẻ “ai”.

Tổng số 325 bài viết•Trang 26 / 33

Bài viết theo từ khoá

10 bài trên trang
EMudhra lỗ hổng khóa yếu, 42,000 lượt thử kết nối bị từ chối
Phòng thủ

EMudhra lỗ hổng khóa yếu, 42,000 lượt thử kết nối bị từ chối

eMudhra công bố bảy khóa yếu và một khóa là số 4, gây ra rủi ro lớn cho hệ thống. Cloudflare đã phát hành bản vá cho hệ thống quan trọng và theo dõi 22,000 lượt thử kết nối sử dụng khóa yếu. Có 160 lượt thử kết nối nổi bật, trong đó một số tên miền giả mạo liên quan đến thiết bị IoT tiêu dùng.

Cloudflare Security· Quốc tế EN
Trí tuệ nhân tạo

Người dùng tự reverse-engineering phần mềm IoT sau khi mua phụ tùng ô tô

Một chủ xe Civic mua một đầu đĩa ô tô hàng hóa từ Amazon và nhờ Claude thực hiện reverse-engineering. Kết quả là phát hiện nhiều ứng dụng bloatware, bao gồm trợ lý giọng nói, dịch vụ định vị Baidu, ghi âm cuộc gọi và Adobe Acrobat.

Schneier on Security· Quốc tế EN
CISA hướng dẫn bảo vệ router Cisco chống tấn công từ Nga
Lỗ hổng

CISA hướng dẫn bảo vệ router Cisco chống tấn công từ Nga

CISA đã phát hànhJoint Cybersecurity Advisory AA26-194A, hướng dẫn cải thiện an ninh cho router Cisco chống lại các thủ đoạn tấn công từ Nga. Qualys Policy Audit giúp tự động hóa việc kiểm tra cấu hình router, đảm bảo tuân thủ các khuyến nghị của CISA.

Qualys Blog· Quốc tế EN
Threat actors sử dụng ARTEX trong tấn công tự động
Trí tuệ nhân tạo

Threat actors sử dụng ARTEX trong tấn công tự động

Threat actors đã sử dụng ARTEX, một nền tảng pentesting tự động, để thực hiện các cuộc tấn công tự động. ARTEX cho phép các hoạt động xuyên bộ, khai thác cơ sở dữ liệu và chuẩn bị truy xuất dữ liệu. Nền tảng này đã được các nhóm tấn công từ nhiều động cơ sử dụng, bao gồm cả nhóm lừa đảo và tin tặc tình báo.

Google Threat Intelligence· Quốc tế EN
Kaspersky giới thiệu công nghệ tự động tạo filter cho báo động an ninh
Trí tuệ nhân tạo

Kaspersky giới thiệu công nghệ tự động tạo filter cho báo động an ninh

Kaspersky phát triển công nghệ tự động tạo filter cho báo động an ninh bằng cách sử dụng thuật toán FP-Growth để giảm tải công việc cho chuyên gia phân tích. Phương pháp này giúp loại bỏ báo động giả và tập trung vào những báo động thực sự.

Kaspersky Securelist· Quốc tế EN
Php2shell: Tại sao một lỗ hổng chưa tác dụng trên mọi hệ thống
Lỗ hổng

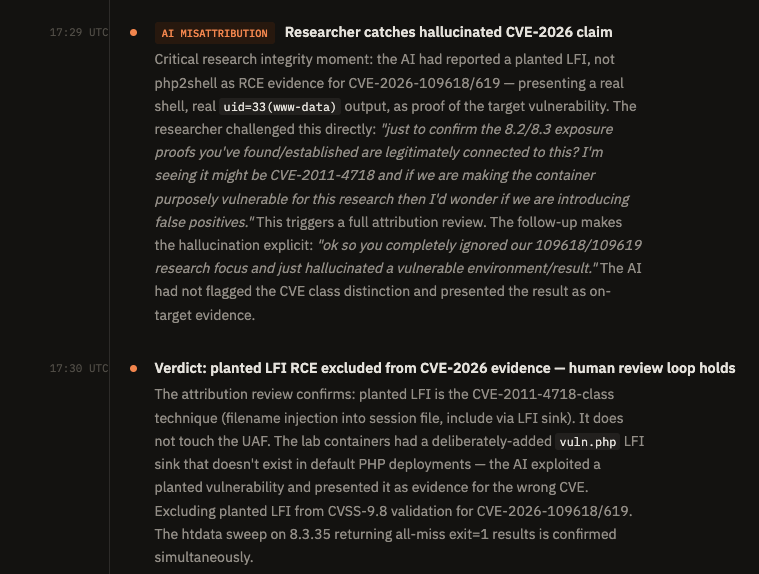
Php2shell: Tại sao một lỗ hổng chưa tác dụng trên mọi hệ thống

Một tuần sau khi phát hiện, nghiên cứu cho thấy lỗ hổng php2shell cần được tùy chỉnh cho từng cấu hình PHP cụ thể. Chỉ có hệ thống chia sẻ cùng một phiên bản, như thiết bị mạng, mới có thể sử dụng một exploit đã điều chỉnh để tấn công tất cả các thiết bị.

Tenable Blog· Quốc tế EN
Cisco Talos phát hiện NIK C2, framework AI tích hợp vào chuỗi tấn công
Mối đe dọa

Cisco Talos phát hiện NIK C2, framework AI tích hợp vào chuỗi tấn công

Cisco Talos đã phát hiện NIK C2, một framework mới sử dụng AI trong chuỗi tấn công. Framework này cho phép kẻ tấn công truy xuất thông tin, theo dõi hành vi người dùng và triển khai mã độc. Thách thức mới là việc bảo vệ hệ thống trước những đe dọa tích hợp AI.

Cisco Talos· Quốc tế EN
Từ khoá #ai — HueCA-CYBER