Từ khoá

#aws

Tổng hợp bài viết được gắn thẻ “aws”.

Tổng số 38 bài viết•Trang 2 / 4

Bài viết theo từ khoá

10 bài trên trang
AWS ra mắt trải nghiệm mới, khởi tạo nhanh và an toàn hơn
Trí tuệ nhân tạo

AWS ra mắt trải nghiệm mới, khởi tạo nhanh và an toàn hơn

AWS giới thiệu trải nghiệm mới giúp khởi tạo nhanh và an toàn hơn. Trải nghiệm mới cung cấp các cài đặt an toàn mặc định, bao gồm việc đăng nhập với Builder ID và hai yếu tố bảo mật, tổ chức AWS tự quản lý và giới hạn dữ liệu tự động.

AWS Security Blog· Quốc tế EN
Chọn vị trí khó khăn để phát triển nhanh
Trí tuệ nhân tạo

Chọn vị trí khó khăn để phát triển nhanh

Justin Mills, một kỹ sư an ninh, khuyên rằng người mới vào nghề nên tìm cách làm việc khó khăn để nhanh chóng phát triển. Ông cho biết đã nhận hai thăng tiến trong khoảng 2 năm sau khi quyết định làm việc khó khăn và đã học cách tin tưởng đồng nghiệp.

AWS Security Blog· Quốc tế EN
PLATFORM ANTIFOX TƯ DUY KIẾN TRÚC SỬ DỤNG ĐỂ TRuy CẬp AWS
Trí tuệ nhân tạo

PLATFORM ANTIFOX TƯ DUY KIẾN TRÚC SỬ DỤNG ĐỂ TRuy CẬp AWS

Cybersecurity researchers đã phát hiện ra một chiến dịch trong đó một nền tảng kiểm thử xâm nhập tự động gọi là AntiFox đã được sử dụng để truy cập thông tin tài khoản AWS và chuyển hướng ngang vào các môi trường bị xâm phạm. Trong các vụ xâm nhập gần đây, hệ thống Alibaba Cloud chứa giao diện AntiFox đã liên quan đến hành động độc hại.

The Hacker News· Quốc tế EN
AI tăng tốc tấn công, API thanh toán là mục tiêu
Lỗ hổng

AI tăng tốc tấn công, API thanh toán là mục tiêu

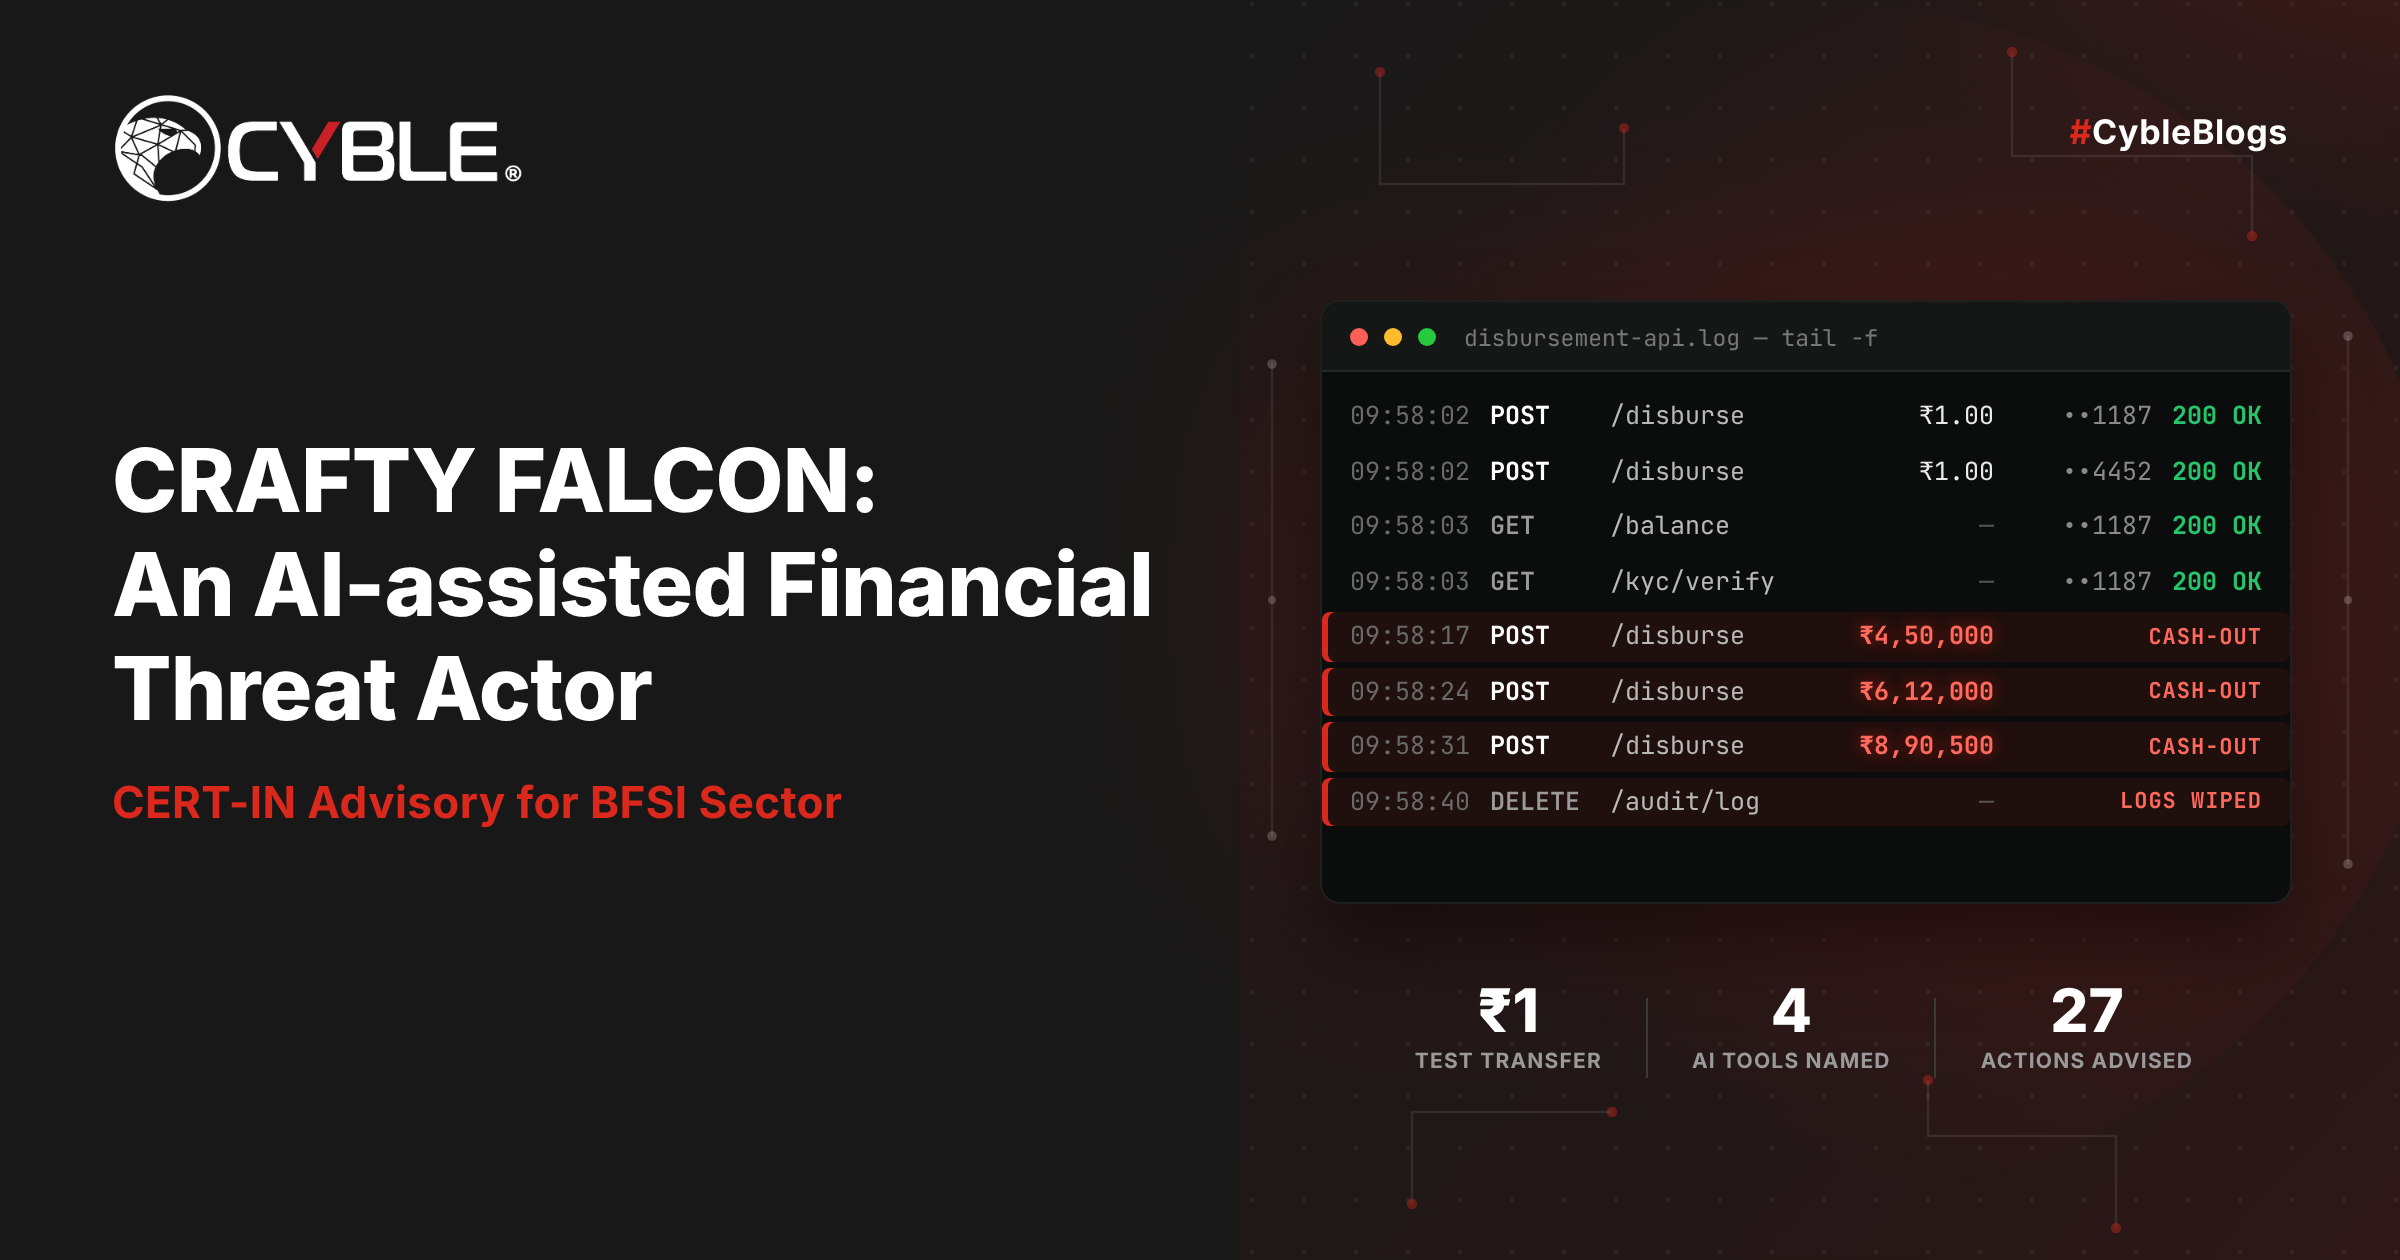
CERT-In cảnh báo về hành động tài chính được hỗ trợ bởi AI, gọi API thanh toán của nạn nhân để chuyển tiền. Tấn công sử dụng mã API được cài sẵn, chia sẻ thông tin tài khoản giữa môi trường thử nghiệm và sản xuất, và IP được tin tưởng. CERT-In xác nhận đã có 4 công cụ AI công khai và đã tấn công nhiều tổ chức tài chính.

Cyble Research· Quốc tế EN
Amazon GuardDuty cung cấp khả năng tùy chỉnh để giảm mệt mỏi khi nhận báo động
Phòng thủ

Amazon GuardDuty cung cấp khả năng tùy chỉnh để giảm mệt mỏi khi nhận báo động

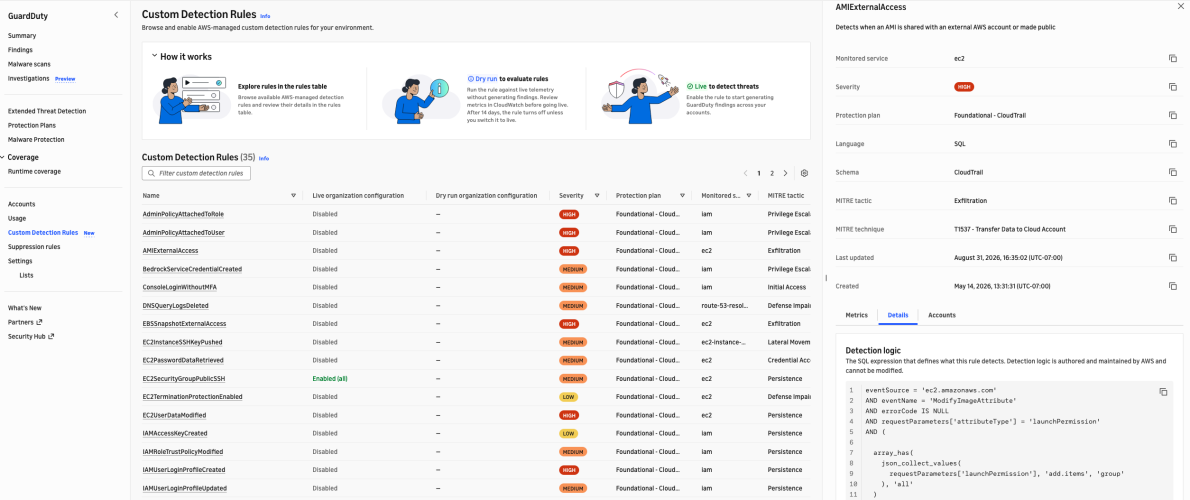
Amazon GuardDuty là dịch vụ phát hiện mối đe dọa giúp theo dõi, phân tích và xử lý dữ liệu từ AWS CloudTrail, Amazon VPC Flow Logs và Amazon Route 53 DNS query logs. Tuy nhiên, việc tùy chỉnh phát hiện để phù hợp với cấu trúc và môi trường cụ thể của doanh nghiệp là quan trọng để tránh mệt mỏi khi nhận báo động.

AWS Security Blog· Quốc tế EN
Microsoft công bố nghiên cứu về sleeper agent trong mô hình AI
Trí tuệ nhân tạo

Microsoft công bố nghiên cứu về sleeper agent trong mô hình AI

Microsoft đã công bố nghiên cứu về cách một mô hình agent có thể được chuyển đổi thành sleeper agent bằng cách chỉnh sửa ít hơn 10 neuron để chèn payload ngắn. Mô hình này sẽ chạy lệnh của kẻ tấn công khi có chuỗi trigger xuất hiện trong ngữ cảnh của nó.

Microsoft Security Blog· Quốc tế EN
AWS cập nhật đánh giá rủi ro toàn cầu ProcessUnity, tăng cường quản lý nhà cung cấp thứ ba
News

AWS cập nhật đánh giá rủi ro toàn cầu ProcessUnity, tăng cường quản lý nhà cung cấp thứ ba

AWS đã cập nhật đánh giá rủi ro toàn cầu ProcessUnity, giúp khách hàng đánh giá rủi ro từ nhà cung cấp đám mây AWS một cách hiệu quả và cải thiện quản lý rủi ro nhà cung cấp thứ ba. Đánh giá này sử dụng hệ thống động kết hợp phân tích nâng cao, thông tin về mối đe dọa và mô hình rủi ro với phản hồi từ nhà cung cấp, giúp cập nhật liên tục các hồ sơ nhà cung cấp.

AWS Security Blog· Quốc tế EN
AWS re:Invent 2026: Sessions về chủ quyền số bạn không thể bỏ qua
Trí tuệ nhân tạo

AWS re:Invent 2026: Sessions về chủ quyền số bạn không thể bỏ qua

AWS re:Invent 2026 sẽ diễn ra tại Las Vegas từ ngày 30-12 đến 4-12-2026. Các session tập trung vào chủ quyền số sẽ giúp tổ chức quản lý yêu cầu lưu trú dữ liệu, chọn nơi lưu trữ dữ liệu nhạy cảm, và mở rộng AI trong môi trường không thể xuất khẩu dữ liệu ra khỏi khu vực pháp lý. Các chuyên gia từ AWS, khách hàng và đối tác sẽ chia sẻ thông tin về các giải pháp giúp duy trì chủ quyền số.

AWS Security Blog· Quốc tế EN
Qubole bị tấn công, cung cấp thông tin AWS, Entra ID và Okta cho kẻ tấn công
Lỗ hổng

Qubole bị tấn công, cung cấp thông tin AWS, Entra ID và Okta cho kẻ tấn công

Một kẻ tấn công đã lợi dụng IAM roles của AWS để truy cập nhiều khách hàng, truy xuất dữ liệu và thu thập thông tin tài khoản. Kẻ tấn công đã sử dụng thông tin tài khoản AWS của Qubole để giả vờ là các vai trò trong môi trường khách hàng. Kẻ tấn công đã thu thập thông tin từ S3, Secrets Manager và Lambda function.

CSO Online· Quốc tế EN
Từ khoá #aws — HueCA-CYBER