




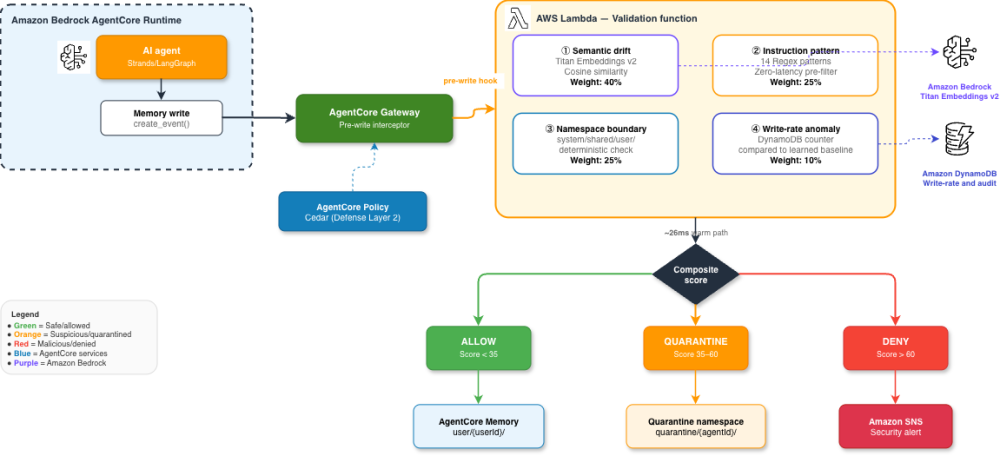
Amazon Bedrock AgentCore bổ sung kiểm tra nội dung ghi nhớ
Amazon Bedrock AgentCore giới thiệu một lớp bảo vệ mới để ngăn chặn ghi nhớ độc hại bằng cách áp dụng kiểm tra nội dung tại thời điểm ghi nhớ.
AWS Security Blog· Quốc tế EN
Tổng hợp bài viết được gắn thẻ “aws”.
Amazon Bedrock AgentCore giới thiệu một lớp bảo vệ mới để ngăn chặn ghi nhớ độc hại bằng cách áp dụng kiểm tra nội dung tại thời điểm ghi nhớ.
Một kẻ tấn công sử dụng thông tin xác thực IAM từ tài khoản AWS của Qubole để giả định vai trò tích hợp trong các tài khoản AWS của khách hàng. Điều này có thể dẫn đến truy cập không mong muốn vào dữ liệu của khách hàng.
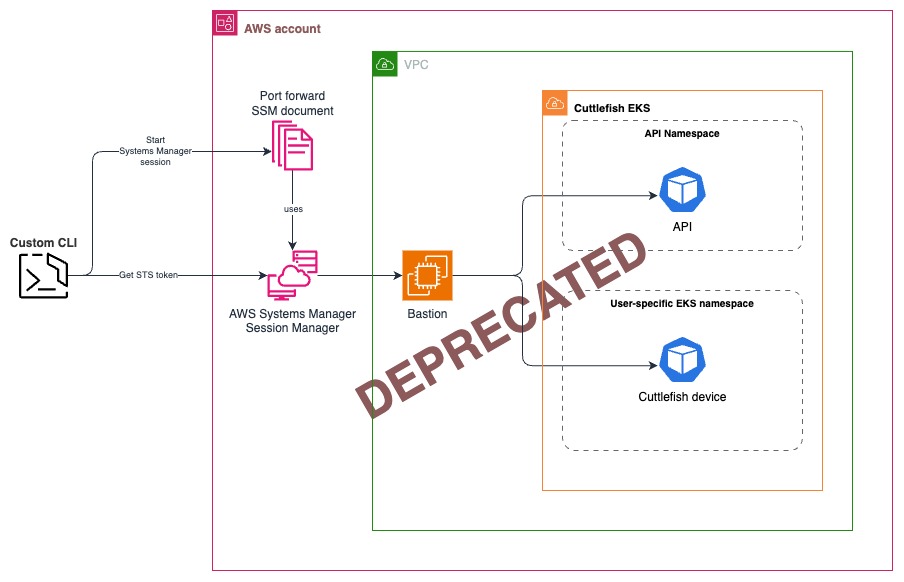
Bài viết đề cập đến việc sử dụng giao thức Android Debug Bridge (ADB) và Web Real-Time Communication (WebRTC) không an toàn trong Kubernetes multi-tenant. Tác giả đề xuất sử dụng namespace-scoped mutual TLS (mTLS) gateways, managed TURN relay qua Amazon Kinesis Video Streams và JWT identity chains để bảo vệ an ninh.
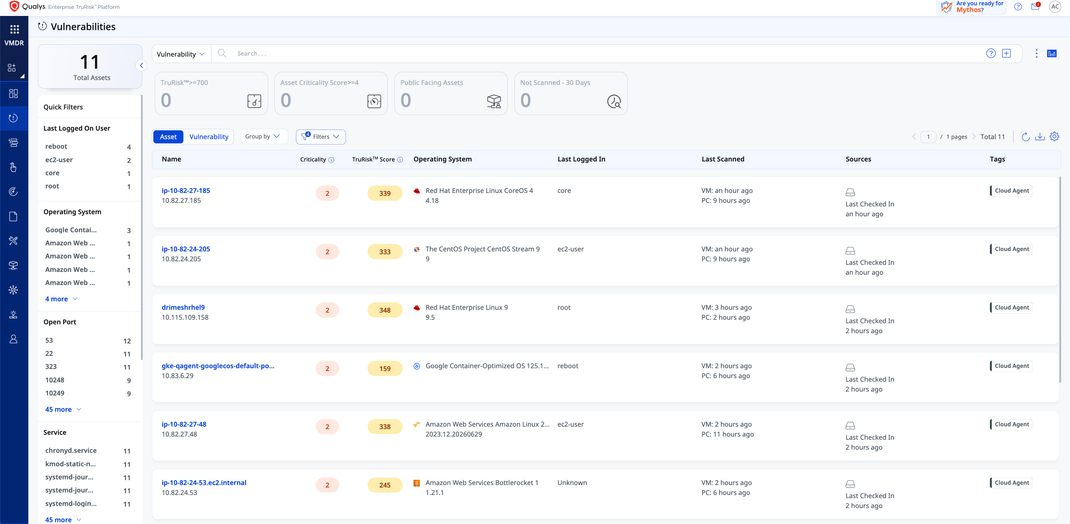
Qualys đã phát hành Cloud Agent dưới dạng container, giúp bảo mật host và kiểm tra chính sách trên mọi node Kubernetes mà không cần tác động đến quản lý gói của host. Giải pháp này chạy như DaemonSet và có thể được triển khai thông qua YAML hoặc Helm chart, cung cấp bảo vệ toàn diện cho hệ điều hành host, container chạy và trang điều khiển Kubernetes.
Uber đã triển khai hệ thống ADR sử dụng AI để phân tích các phiên làm việc của AI, phát hiện hàng trăm trường hợp tiết lộ thông tin tài khoản và tạo lớp phòng ngừa. Tuy nhiên, phương pháp này tốn kém và không phù hợp cho việc điều tra nguy cơ.
Email qua lại DKIM có thể bị lạm dụng để gửi lại tin nhắn đã ký. Chỉ đơn thuần xoay vòng khóa DKIM không đủ để ngăn chặn. Cần xác minh IP lạ và kiểm tra danh sách gửi thư hợp pháp.
AWS đã tổ chức thành công bài tập cho mây châu Âu độc lập, chứng minh khả năng hoạt động không phụ thuộc vào cơ sở hạ tầng bên ngoài Liên minh châu Âu. Bài tập này cho thấy mây châu Âu có thể vận hành độc lập trong nhiều giờ, không ảnh hưởng đến dịch vụ của các khu vực AWS khác.
Một tuần sau khi phát hiện, nghiên cứu cho thấy lỗ hổng php2shell cần được tùy chỉnh cho từng cấu hình PHP cụ thể. Chỉ có hệ thống chia sẻ cùng một phiên bản, như thiết bị mạng, mới có thể sử dụng một exploit đã điều chỉnh để tấn công tất cả các thiết bị.
InsightGovCloud, giải pháp an ninh của Rapid7, giúp tổ chức tuân thủ BOD 22-01 của CISA bằng cách cung cấp giám sát tự động, báo cáo tuân thủ và quản lý rủi ro. Giải pháp này giúp tổ chức xác định tài sản có rủi ro, ưu tiên việc khắc phục và duy trì hồ sơ tuân thủ.
Amazon Web Services (AWS) đã hoàn thành thành công đánh giá Cloud High đầu tiên của Trung tâm An ninh Mạng Canada (CCCS) với 172 dịch vụ và tính năng được đánh giá. Điều này làm AWS trở thành nhà cung cấp dịch vụ đám mây đầu tiên tại Canada hoàn thành đánh giá này, cung cấp sự đảm bảo cho khách hàng của họ.