Tấn công giả mạo NIKKE's launcher lấy cắp thông tin người dùng
Nghiên cứu của Bitdefender phát hiện một chiến dịch đánh cắp thông tin bằng cách sử dụng ứng dụng phát hành game NIKKE làm vector phân phối một phần mềm truy cập thông tin đầy đủ.
Tổng hợp bài viết được gắn thẻ “malware”.

Nghiên cứu của Bitdefender phát hiện một chiến dịch đánh cắp thông tin bằng cách sử dụng ứng dụng phát hành game NIKKE làm vector phân phối một phần mềm truy cập thông tin đầy đủ.

Một kẻ tấn công đã sử dụng thông tin đăng nhập GitHub bị đánh cắp để đẩy một tải liệu đánh cắp thông tin vào hàng nghìn repo từ ngày 10 tháng 11. Trong hơn 1,800 repo, phần mềm độc hại đã chạy và gửi secrets và cloud credentials của GitHub Actions cho kẻ tấn công.

Một nghiên cứu của Microsoft cho thấy AI tự điều tra có thể giúp phát hiện lừa đảo nhanh hơn và chính xác hơn. Tuy nhiên, AI vẫn cần sự giám sát của con người để tránh bị lừa.

MSPs đang bị tấn công bởi một chiến dịch malware sử dụng các môi trường ScreenConnect đã bị xâm nhập để triển khai các ứng dụng truy cập từ xa không chính thức vào thiết bị khách hàng. ConnectWise đang điều tra vụ việc này.

Vanderbilt đang khôi phục hệ thống sau cuộc tấn công mạng do BYOD thực hiện. BYOD tuyên bố đã mã hóa dữ liệu của trường, bao gồm hơn một triệu số bảo hiểm xã hội và thông tin cá nhân khác. Trường chưa xác nhận số liệu này và đang xác định liệu có dữ liệu nào bị truy cập không.

Nhóm ransomware Qilin, do 36 tuổi Aleksey Mikhailovich Yakovtsev từ St. Petersburg, Nga lãnh đạo, đã tấn công ít nhất 365 doanh nghiệp trong 3 tháng qua. Qilin hoạt động theo mô hình 'double extortion', đồng thời đánh cắp dữ liệu nhạy cảm và mã hóa hệ thống.

Check Point kết nối ba nhóm hacker có liên hệ với Trung Quốc thông qua một khung malware Sparrow chung. Các nhóm này được cho là đã thực hiện ba chiến dịch tấn công mạng.

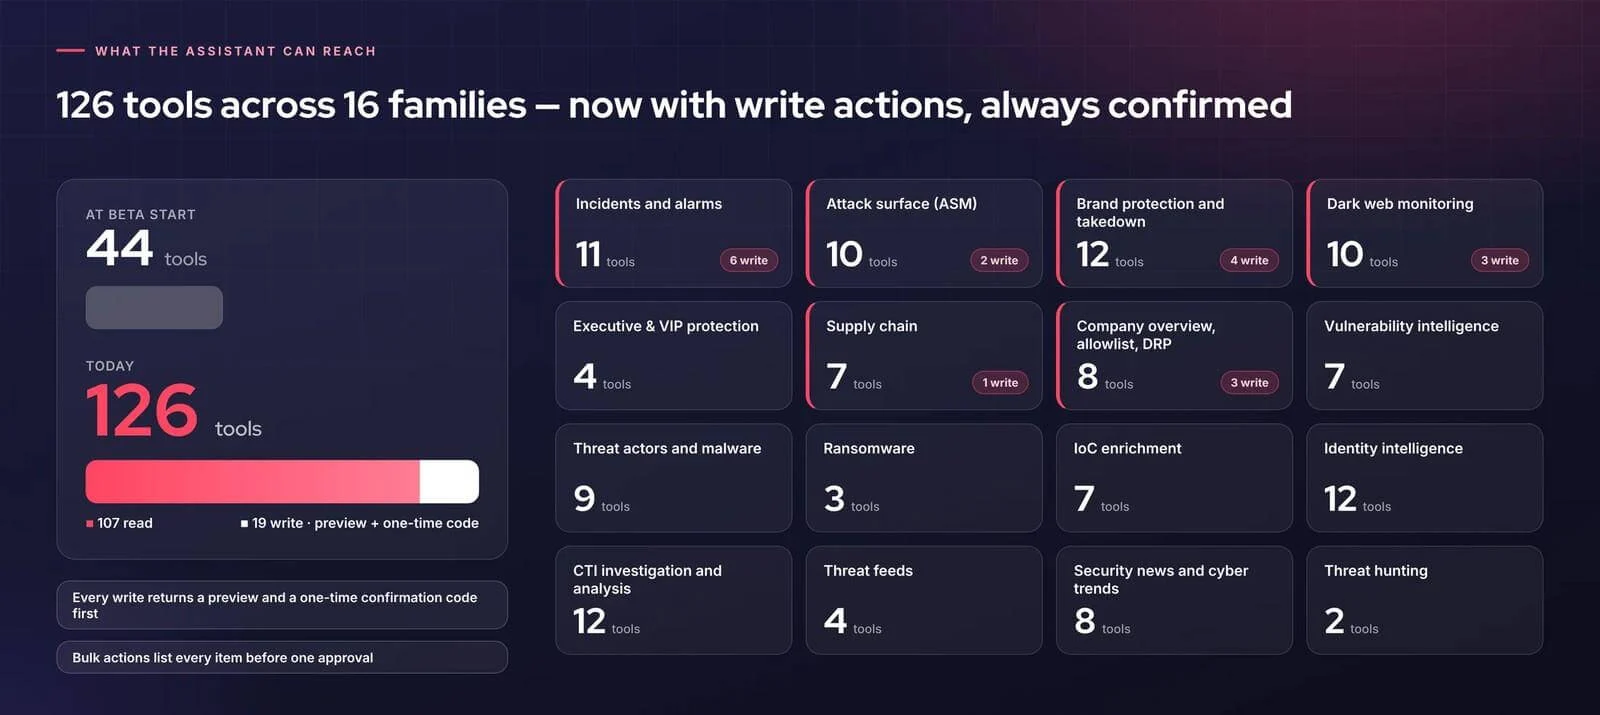
SOCRadar MCP Server cung cấp 126 công cụ trong 16 gia đình để hỗ trợ các nhóm an ninh mạng. Mỗi công cụ yêu cầu xác nhận trước khi thay đổi và có thể hoạt động với 13 khách hàng AI. Server này giúp kết nối an ninh mạng với thông tin nguy cơ an ninh một cách an toàn và quy mô.

Hudson Rock kiểm tra Remus Stealer và phát hiện nó có thể tiếp tục truy cập hộp thư Gmail sau khi thay đổi mật khẩu. Tuy nhiên, điều này chưa được chứng minh và không phải là lỗ hổng zero-day.

Một ứng dụng giả mạo sòng bạc Macau sử dụng tỷ lệ cược bị gian lận để lừa người chơi cược đồng thời thu thập số điện thoại và dữ liệu vị trí của họ.