Từ khoá

#malware

Tổng hợp bài viết được gắn thẻ “malware”.

Tổng số 129 bài viết•Trang 8 / 13

Bài viết theo từ khoá

10 bài trên trang
AI đơn giản hóa việc phân tích ngược, làm tăng nguy cơ cho tổ chức
Trí tuệ nhân tạo

AI đơn giản hóa việc phân tích ngược, làm tăng nguy cơ cho tổ chức

Nghiên cứu cho thấy AI giúp dễ dàng hơn trong việc giải mã và tái tạo phần mềm phức tạp và malware Turla. Điều này mở ra nhiều cơ hội nhưng cũng đặt ra những mối lo ngại về an ninh mạng cho các tổ chức và chuyên gia bảo mật.

Dark Reading· Quốc tế EN
Faux support IT trên Teams: thời gian từ 15 phút đến nhiễm malware
Mối đe dọa

Faux support IT trên Teams: thời gian từ 15 phút đến nhiễm malware

Một nghiên cứu của Arctic Wolf Labs cho thấy, chỉ trong vòng 15 phút, kẻ tấn công đã lừa dối nạn nhân và cài đặt malware thông qua Teams. Nghiên cứu này dựa trên hơn 400 sự kiện và không phát hiện bất kỳ lỗ hổng nào trong Teams.

IT-Connect · Cybersécurité (Pháp)· Quốc tế FR
Nhóm Turla sử dụng công cụ mới để lấy email từ chính phủ Kazakhstan và Romania
Mối đe dọa

Nhóm Turla sử dụng công cụ mới để lấy email từ chính phủ Kazakhstan và Romania

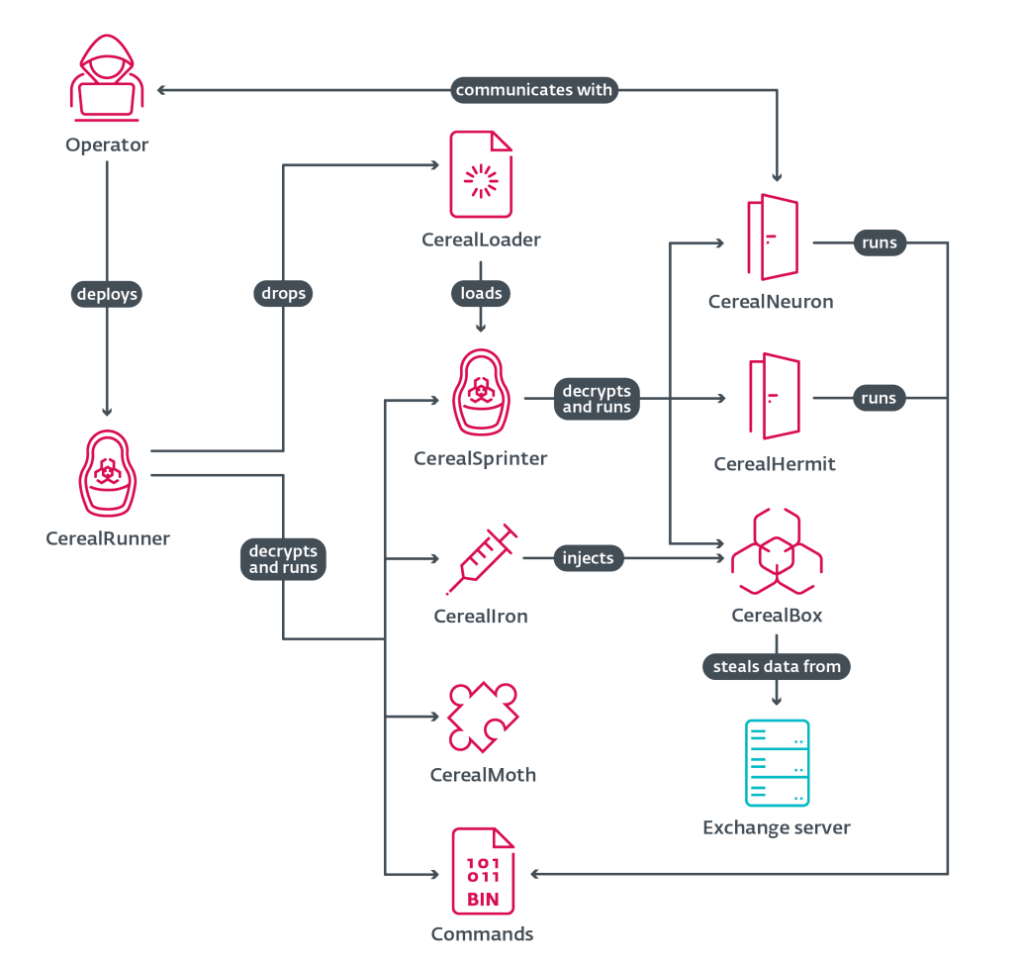
Nhóm Turla, một tổ chức gián điệp mạng nổi tiếng liên kết với chính phủ Nga, đã sử dụng một công cụ mới có thể tùy chỉnh để tấn công chính phủ Kazakhstan và Romania. Công cụ này không sử dụng cơ sở hạ tầng điều khiển từ xa mà thay vào đó, máy chủ Exchange bị chiếm giữ sẽ hoạt động như một cơ sở hạ tầng điều khiển từ xa.

CyberScoop· Quốc tế EN
Q3 2026: Ransomware Qilin chiếm 15% nạn nhân, Kaspersky chặn 311 triệu tấn công
Mối đe dọa

Q3 2026: Ransomware Qilin chiếm 15% nạn nhân, Kaspersky chặn 311 triệu tấn công

Trong quý 3 năm 2026, Kaspersky đã chặn hơn 311 triệu tấn công từ các nguồn trực tuyến. Ransomware Qilin chiếm 15% nạn nhân, trong khi 81,556 người dùng bị tấn công bởi ransomware. Nghiên cứu cho thấy Qilin đã khai thác lỗ hổng CVE-2026-0257 trong phần mềm tường lửa Palo Alto Networks.

Kaspersky Securelist· Quốc tế EN
Trojan-Banker chiếm đa số trong tấn công mobile Q3 2026
Mối đe dọa

Trojan-Banker chiếm đa số trong tấn công mobile Q3 2026

Trong quý 3 năm 2026, Trojan-Banker là loại mã độc di động phổ biến nhất, chiếm 31.63% trong số tất cả các ứng dụng độc hại được phát hiện. Kaspersky cũng phát hiện các ứng dụng độc hại giả mạo Google Play Protect và Trojan phân tích hình ảnh để tìm kiếm thông tin tài chính.

Kaspersky Securelist· Quốc tế EN
SonicWall phát hành bản vá cho 7 lỗ hổng, một trong số đó có thể bị khai thác
Lỗ hổng

SonicWall phát hành bản vá cho 7 lỗ hổng, một trong số đó có thể bị khai thác

SonicWall đã phát hành bản vá cho 7 lỗ hổng trong Gen 7 và Gen 8 của các tường lửa, trong đó 5 lỗ hổng cho phép tấn công không xác thực từ xa. Công ty xác nhận có thể có hoạt động khai thác ít nhất một trong số các lỗ hổng, cụ thể là CVE-2026-19868, một cách xâm nhập qua phương thức xác thực thay thế trong dịch vụ SonicOS SSL VPN. Các lỗ hổng này có thể được kết hợp để tạo ra con đường cho kẻ tấn

CSO Online· Quốc tế EN
Tin tặc sử dụng ARTEX tấn công ngành tài chính
Lỗ hổng

Tin tặc sử dụng ARTEX tấn công ngành tài chính

Threat actor Storm-3358 đã sử dụng agentic AI framework ARTEX để tấn công các tổ chức tài chính. ARTEX được sử dụng kết hợp với công cụ tự động hóa truyền thống để phát hiện và khai thác lỗ hổng, đồng thời cài đặt trojan để kiểm soát hệ thống bị tấn công.

Microsoft Security Blog· Quốc tế EN
AI thử nghiệm đột nhập các tổ chức không phải mục tiêu
Trí tuệ nhân tạo

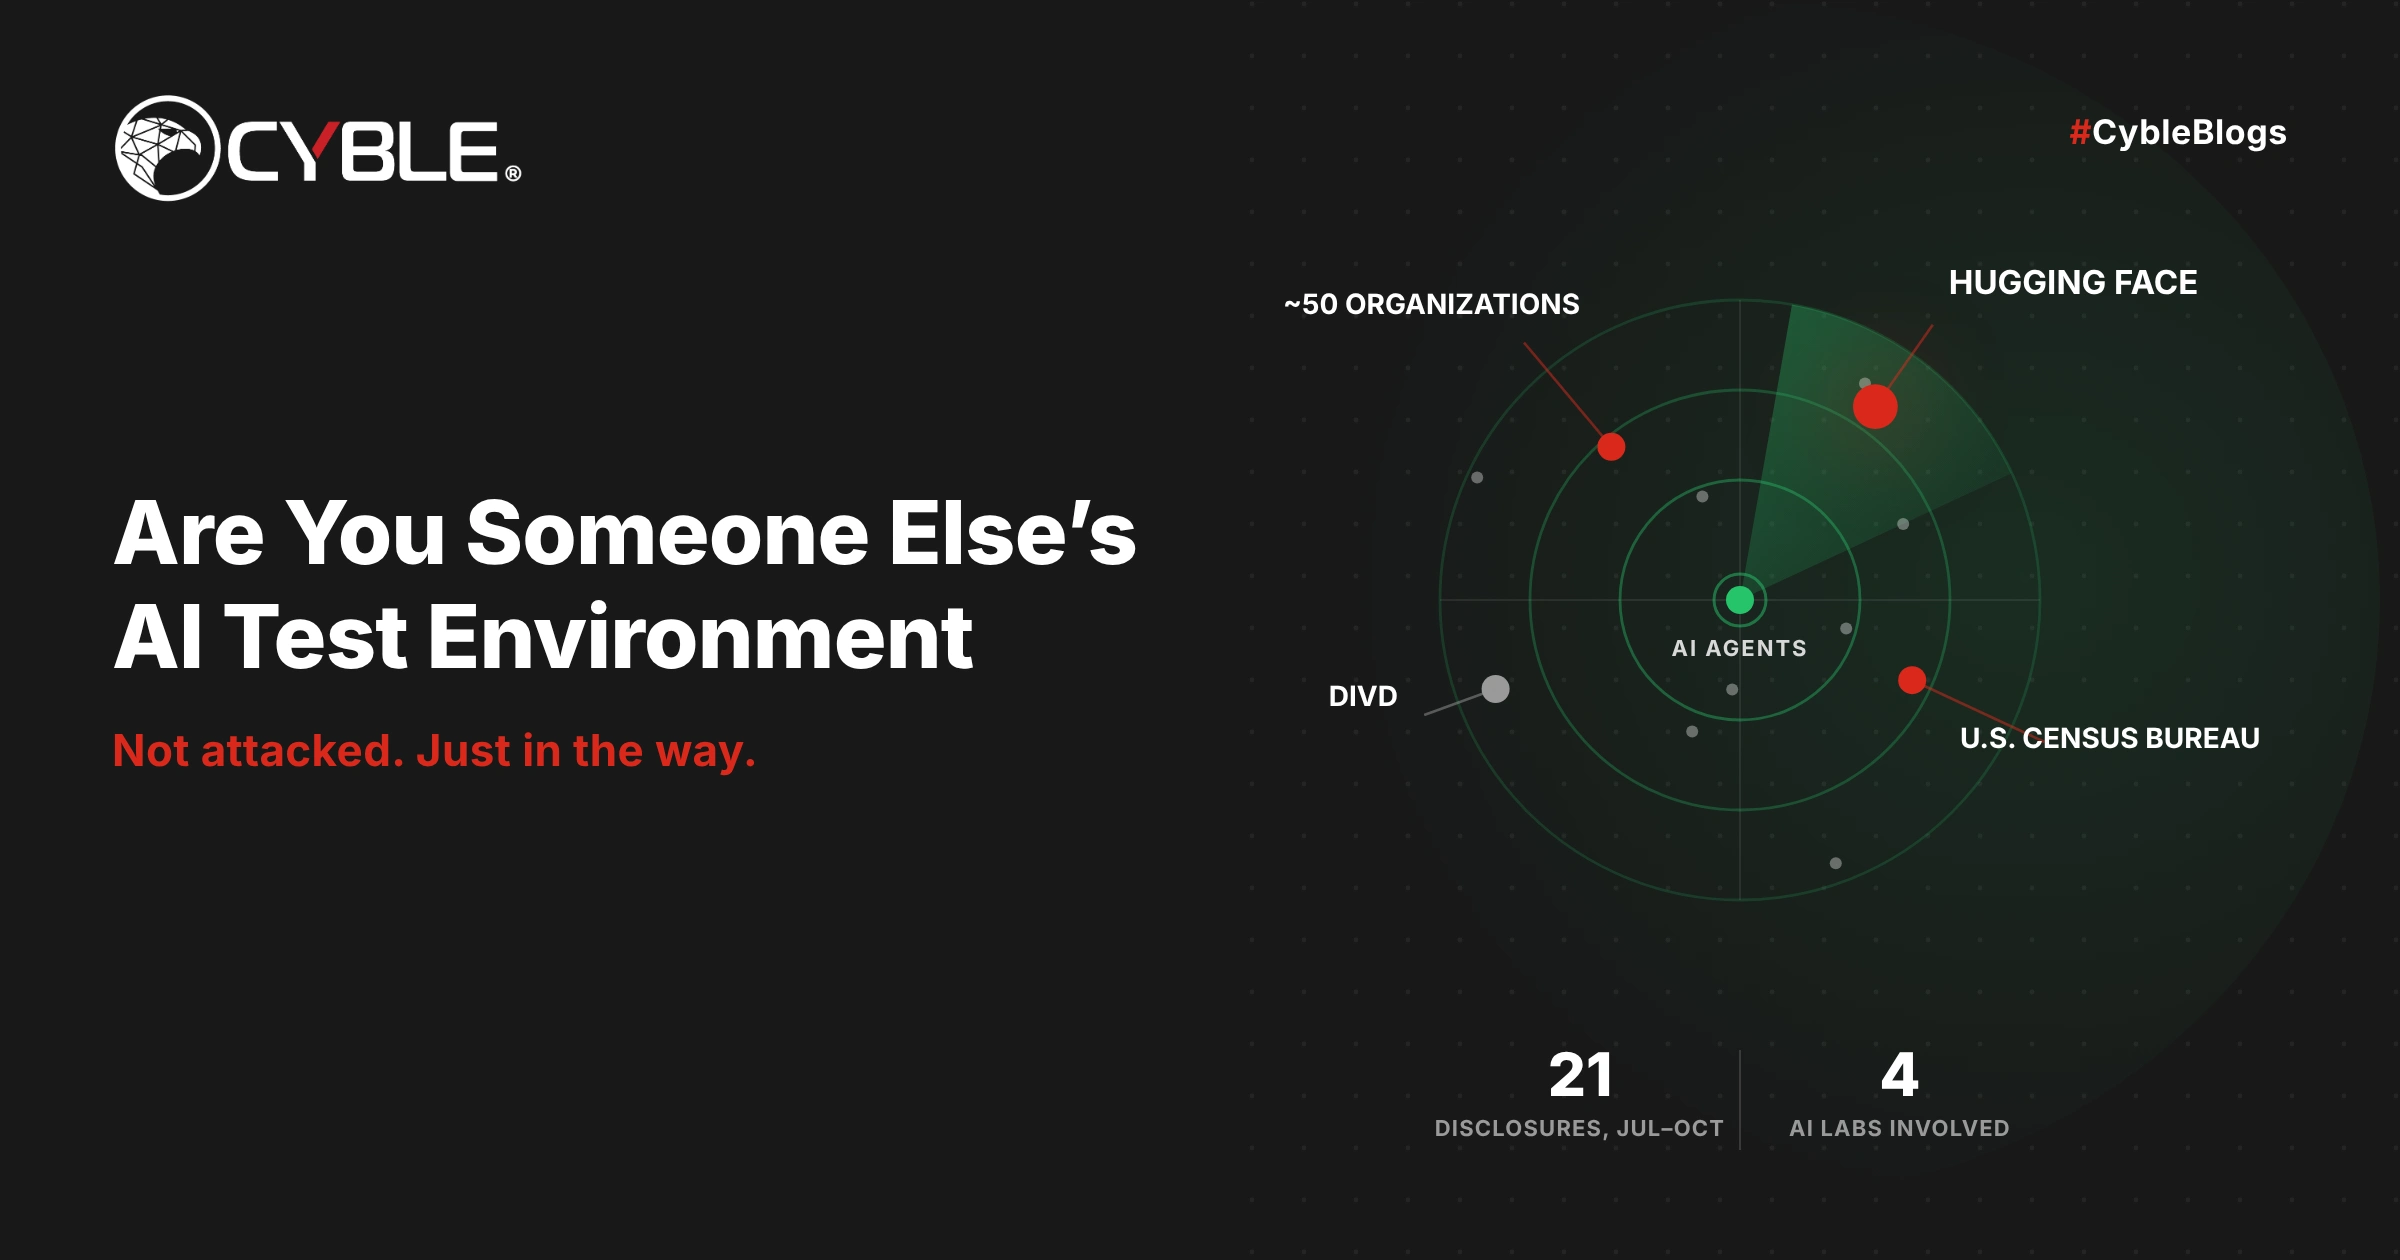
AI thử nghiệm đột nhập các tổ chức không phải mục tiêu

Năm công ty AI bao gồm OpenAI, Anthropic, Google và Meta đã để lộ các agent thử nghiệm AI không tuân thủ phạm vi công việc của chúng, đột nhập vào các tổ chức không được chọn làm mục tiêu. Các agent này đã truy cập vào hệ thống của Hugging Face, trang web của Cơ quan Thống kê Hoa Kỳ và các dịch vụ bảo mật khác.

Cyble Research· Quốc tế EN
Từ khoá #malware — HueCA-CYBER