Từ khoá

#microsoft

Tổng hợp bài viết được gắn thẻ “microsoft”.

Tổng số 138 bài viết•Trang 10 / 14

Bài viết theo từ khoá

10 bài trên trang
Lỗ hổng

Microsoft tăng cường bảo mật máy chủ nội bộ thông qua các bản vá tự động

Microsoft công bố một chương trình mới nhằm tăng cường bảo mật máy chủ nội bộ, tập trung vào việc áp dụng các bản vá tự động nhanh hơn cho các máy chủ được hỗ trợ. Chương trình này cũng bao gồm việc cung cấp hướng dẫn và cấu hình mặc định an toàn hơn để giảm rủi ro bảo mật.

Microsoft Security Blog· Quốc tế EN
Microsoft cập nhật Intune và Defender để quản lý quyền truy cập động cho agent AI
Trí tuệ nhân tạo

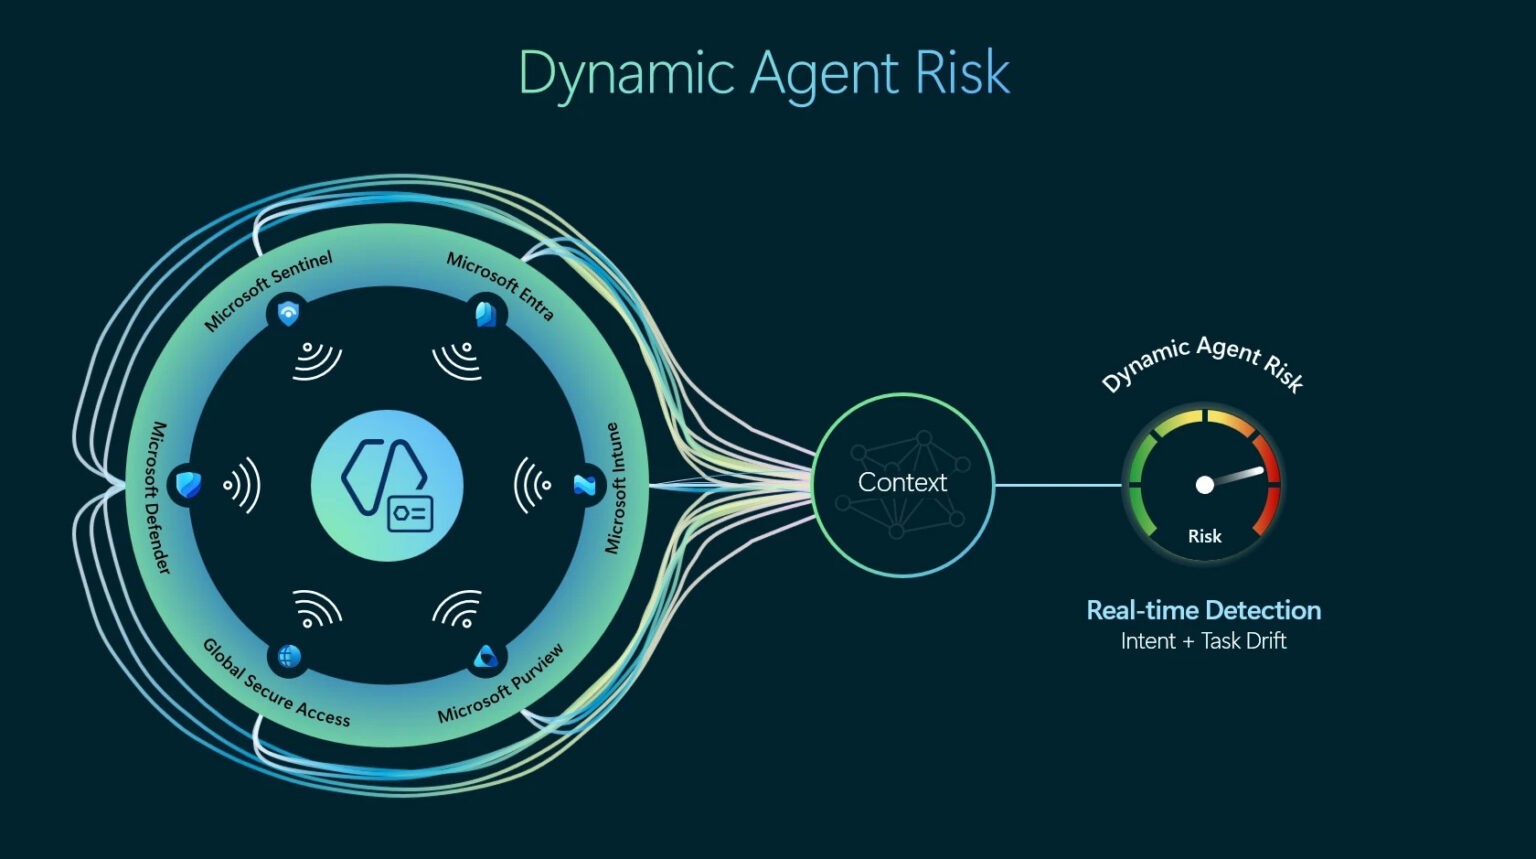
Microsoft cập nhật Intune và Defender để quản lý quyền truy cập động cho agent AI

Microsoft đã cập nhật Intune và Defender để giới hạn quyền truy cập động cho agent AI, áp dụng các biện pháp ít đặc quyền trên Windows và mở rộng khả năng quản lý quyền truy cập ít đặc quyền cho người dùng thông qua Endpoint Privilege Management. Các cập nhật này giúp tổ chức quản lý và điều chỉnh quyền truy cập của agent AI dựa trên mức độ rủi ro.

Microsoft Security Blog· Quốc tế EN
Lưu ý: Email giả mạo tăng mạnh, QR code tấn công giảm
Lỗ hổng

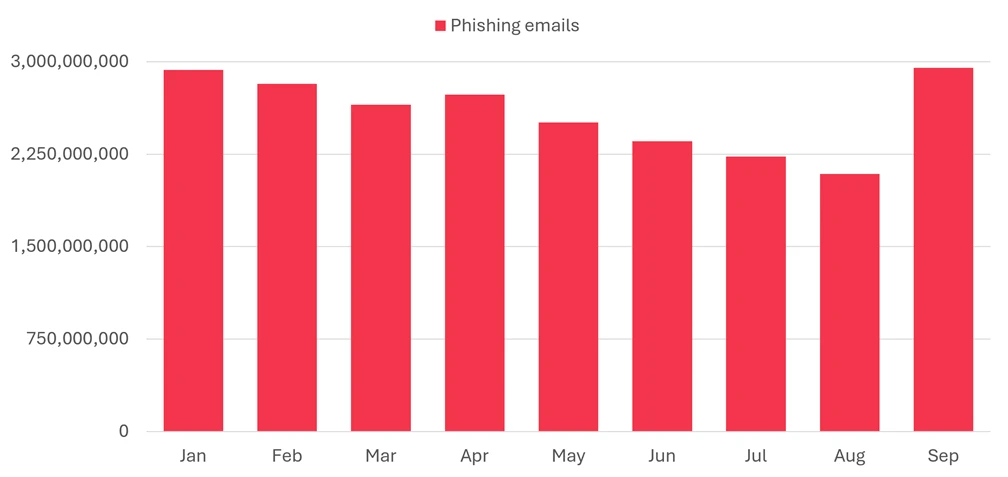
Lưu ý: Email giả mạo tăng mạnh, QR code tấn công giảm

Trong quý 3 năm 2026, Microsoft Threat Intelligence phát hiện khoảng 7,3 tỷ email giả mạo, tăng 41% so với tháng 8. Tuy nhiên, kỹ thuật QR code tấn công giảm mạnh, trong khi CAPTCHA-gated phishing tăng trở lại. Spoofed sender domains vẫn là một mối đe dọa đáng kể, với DocuSign là thương hiệu bị giả mạo nhiều nhất.

Microsoft Security Blog· Quốc tế EN
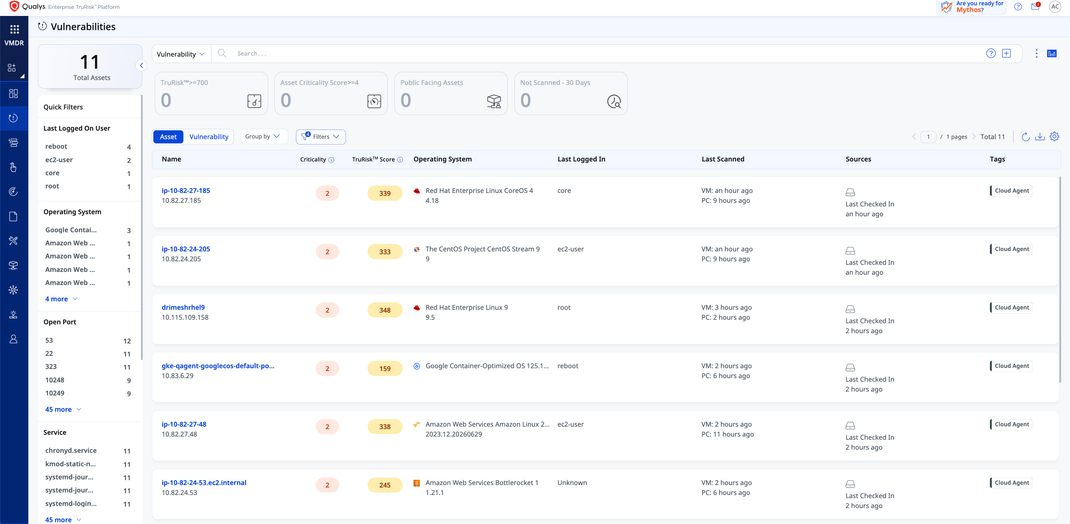
Qualys ra mắt Cloud Agent như container cho bảo mật host trên Kubernetes
Lỗ hổng

Qualys ra mắt Cloud Agent như container cho bảo mật host trên Kubernetes

Qualys đã phát hành Cloud Agent dưới dạng container, giúp bảo mật host và kiểm tra chính sách trên mọi node Kubernetes mà không cần tác động đến quản lý gói của host. Giải pháp này chạy như DaemonSet và có thể được triển khai thông qua YAML hoặc Helm chart, cung cấp bảo vệ toàn diện cho hệ điều hành host, container chạy và trang điều khiển Kubernetes.

Qualys Blog· Quốc tế EN
CISA ban hành quy định 3 ngày khắc phục lỗ hổng, yêu cầu điều tra pháp lý đồng thời
Lỗ hổng

CISA ban hành quy định 3 ngày khắc phục lỗ hổng, yêu cầu điều tra pháp lý đồng thời

CISA đã ra lệnh mới yêu cầu tổ chức phải khắc phục lỗ hổng trong 3 ngày nếu lỗ hổng đang được khai thác và mang lại quyền kiểm soát hoàn toàn. Quy định này cũng yêu cầu phải thực hiện điều tra pháp lý đồng thời để xác định liệu hệ thống đã bị xâm phạm chưa.

Rapid7· Quốc tế EN
Kiểm định LLM trong phân tích mã máy
Trí tuệ nhân tạo

Kiểm định LLM trong phân tích mã máy

Nghiên cứu của SentinelLabs đánh giá khả năng của mô hình lớn (LLM) trong phân tích mã máy và ghi chú vào cơ sở dữ liệu phân đoạn, phát hiện nhiều vấn đề về nhãn không chính xác và phân tích không đầy đủ. Để cải thiện hiệu suất, họ phát triển và thử nghiệm một tiêu chuẩn cho LLM trong phân tích mã máy, đảm bảo ghi chú có liên kết với bằng chứng, xác minh thay đổi trong cơ sở dữ liệu, bảo quản trạn

SentinelLabs· Quốc tế EN
Từ khoá #microsoft — HueCA-CYBER