Qualys giới thiệu giải pháp tự động cập nhật PHP trên Windows và macOS
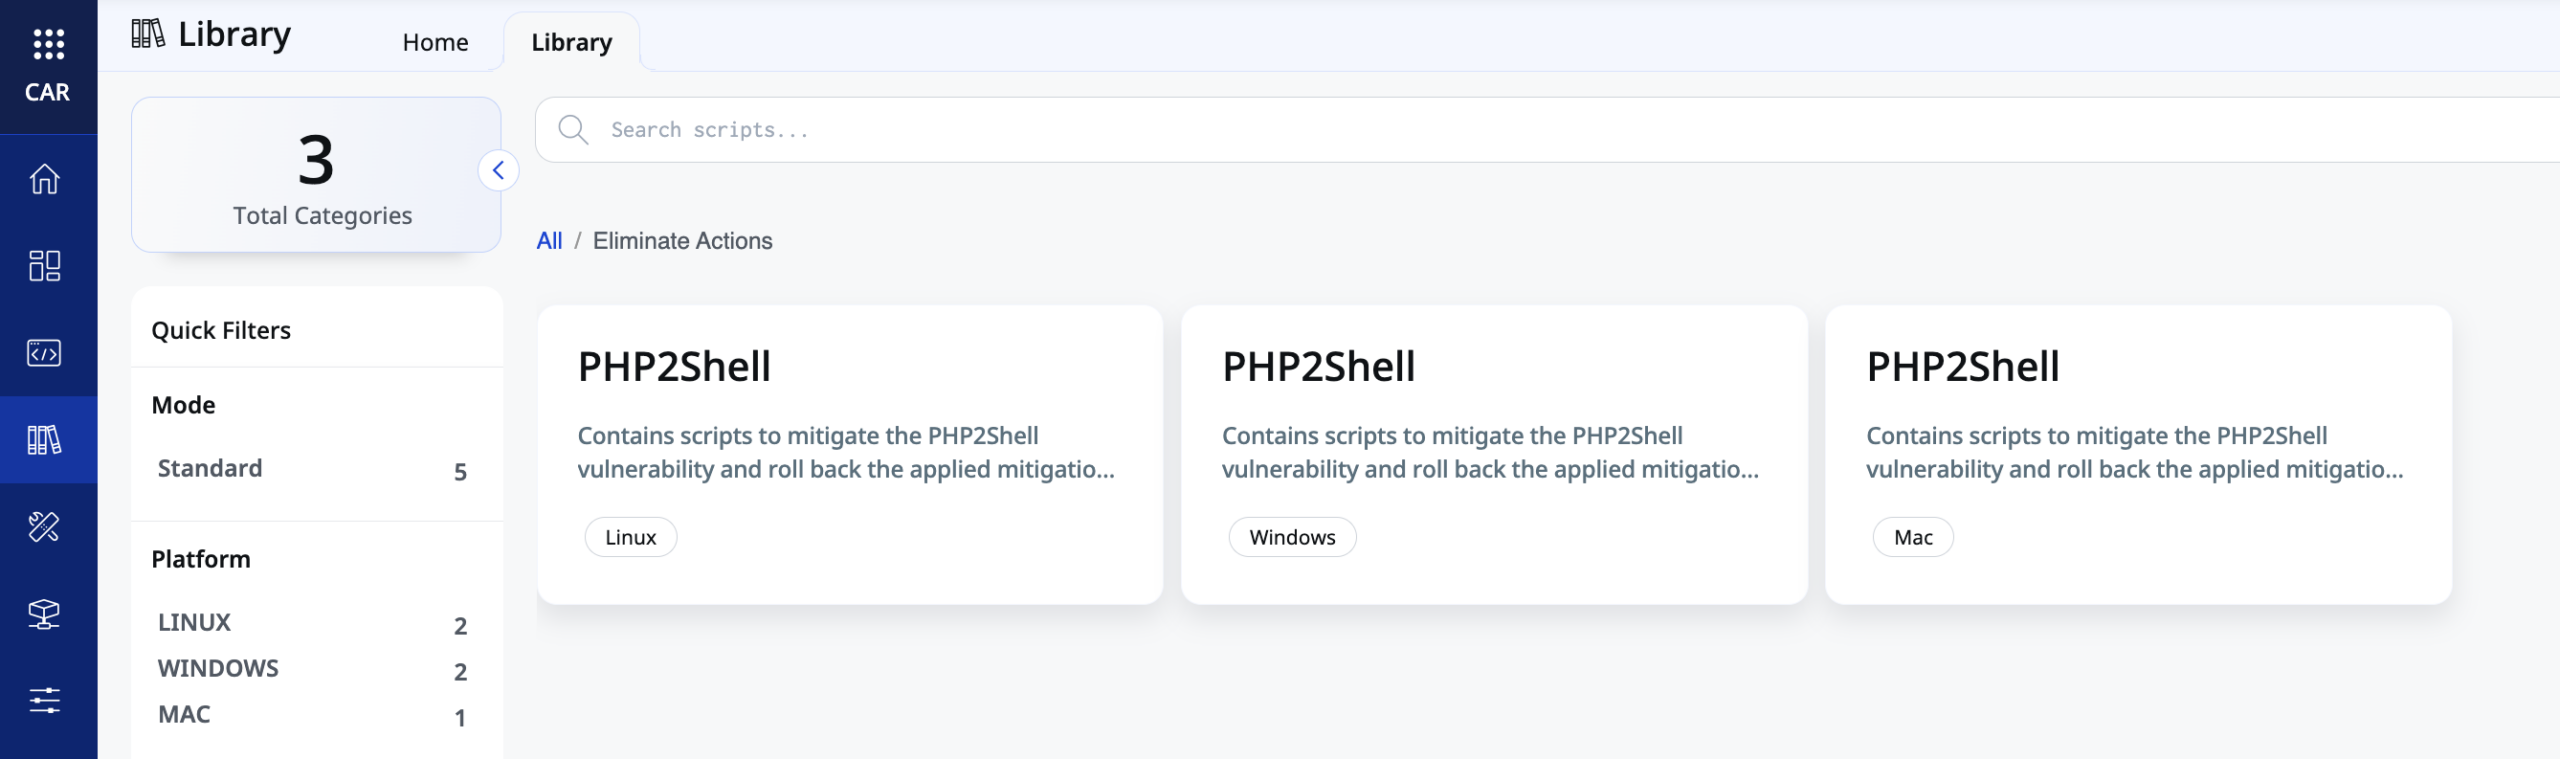
Qualys TruRisk Eliminate giới thiệu khả năng Custom Assessment and Remediation (CAR) để tự động cập nhật PHP trên Windows và macOS, nơi không có bản vá sẵn có từ nhà cung cấp.
Tổng hợp bài viết được gắn thẻ “microsoft”.

Qualys TruRisk Eliminate giới thiệu khả năng Custom Assessment and Remediation (CAR) để tự động cập nhật PHP trên Windows và macOS, nơi không có bản vá sẵn có từ nhà cung cấp.

Trong quý 2026, tin tặc đã khai thác sự tin cậy vào các công cụ quản lý từ xa, AI coding assistants và ứng dụng Microsoft để thực hiện các cuộc tấn công. Những cuộc tấn công này sử dụng các công cụ được tin tưởng để duy trì quyền truy cập và hành động nhanh chóng.

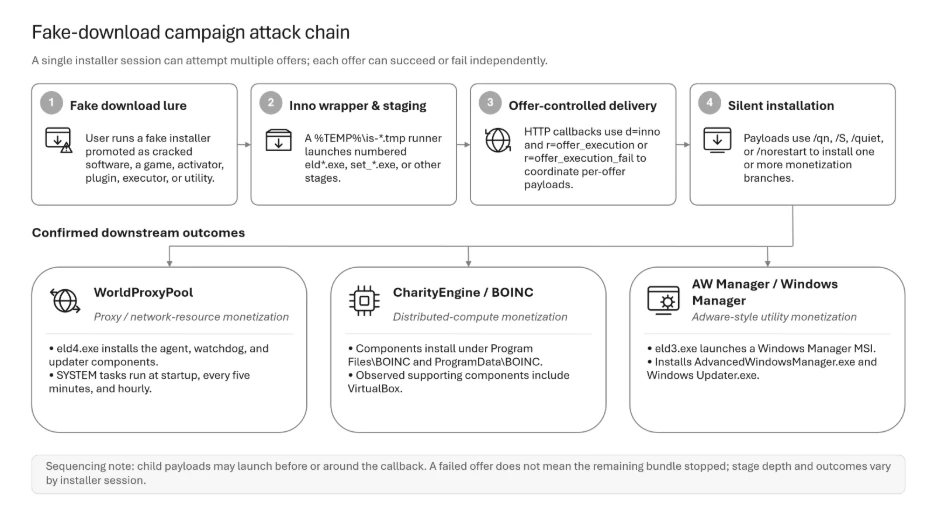
Microsoft Threat Intelligence đã phát hiện một chiến dịch download giả nhắm vào người dùng tìm kiếm phần mềm bị crack, game miễn phí, activators, plugins và công cụ không chính thức. Installers độc hại này phân phối nhiều phần mềm thu tiền trong một phiên cài đặt. Các phần mềm này có thể tạo ra các tác vụ như chuyển hướng lưu lượng internet qua thiết bị, đăng ký vào nền tảng tính toán phân tán hoặ

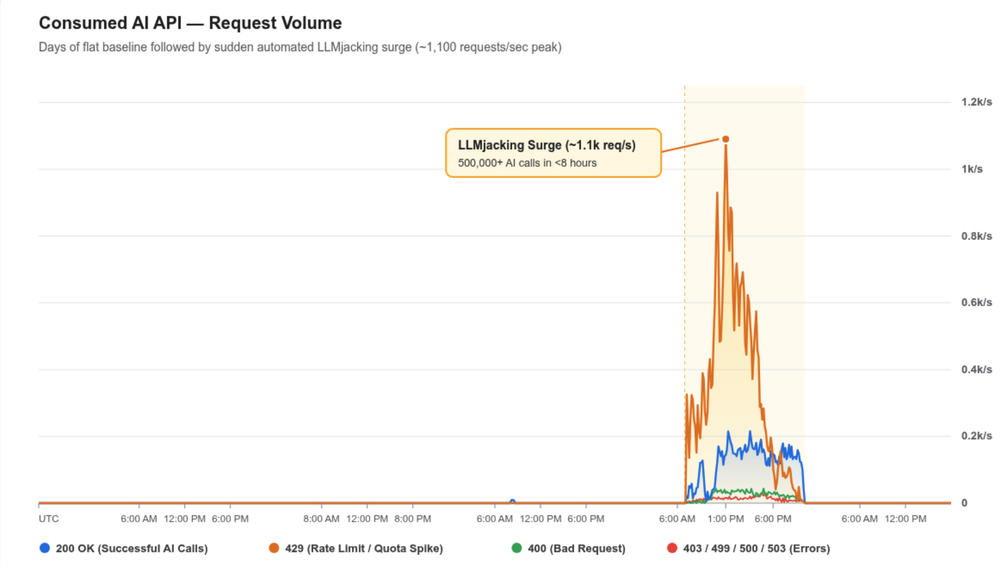
Threat actors đã thực hiện LLMJacking, đột nhập và truy cập vào hệ thống Large Language Models của doanh nghiệp. Họ sử dụng các tài khoản truy cập hợp pháp hoặc không hợp pháp để tạo ra chi phí ảo lên tới hàng trăm nghìn USD trong một ngày. Đa số các vụ tấn công bắt đầu bằng việc sử dụng token cloud identity bị lộ hoặc bị đánh cắp.

Kaspersky phát hiện một chiến dịch tấn công sử dụng CyberStrikeAI, một nền tảng AI tự động hóa cuộc tấn công. Trong chiến dịch, tin tặc sử dụng AI để tiến hành từ giai đoạn thăm dò đến chiếm toàn bộ hệ thống, đặc biệt là giai đoạn sau khi thăm dò.

VOLTA là một implant stealer với khả năng tích hợp AI để đánh giá giá trị tài sản của nạn nhân. Sau khi đánh cắp thông tin, VOLTA sử dụng LLM để phân loại và đánh giá giá trị tài sản của nạn nhân, từ đó xác định mục tiêu tấn công.

Threat actors đã sử dụng ARTEX, một nền tảng pentesting tự động, để thực hiện các cuộc tấn công tự động. ARTEX cho phép các hoạt động xuyên bộ, khai thác cơ sở dữ liệu và chuẩn bị truy xuất dữ liệu. Nền tảng này đã được các nhóm tấn công từ nhiều động cơ sử dụng, bao gồm cả nhóm lừa đảo và tin tặc tình báo.

Cisco Talos đã phát hiện NIK C2, một framework mới sử dụng AI trong chuỗi tấn công. Framework này cho phép kẻ tấn công truy xuất thông tin, theo dõi hành vi người dùng và triển khai mã độc. Thách thức mới là việc bảo vệ hệ thống trước những đe dọa tích hợp AI.

Trong tuần qua, Wordfence ghi nhận 270 lỗ hổng trong 184 Plugins và 15 Themes WordPress. Wordfence đã triển khai bảo vệ mới cho 232 lỗ hổng đã được vá và 38 lỗ hổng chưa được vá. Các lỗ hổng được phân loại theo mức độ nghiêm trọng, với 69 lỗ hổng có mức độ cao và 7 lỗ hổng có mức độ cực kỳ nghiêm trọng.

Trong quý 3 năm 2026, Cisco Talos ghi nhận sự gia tăng hoạt động ransomware và các cuộc tấn công giả mạo bộ phận IT qua cuộc gọi lừa đảo (vishing). Thống kê cho thấy ransomware chiếm 27% các vụ việc, tăng từ 20% trong bốn quý trước. Thám tử Cisco cũng phát hiện biến thể ransomware mới VYPR, với kỹ thuật tấn công đa dạng.