Từ khoá

#microsoft

Tổng hợp bài viết được gắn thẻ “microsoft”.

Tổng số 138 bài viết•Trang 12 / 14

Bài viết theo từ khoá

10 bài trên trang
NIK C2: Framework mới tích hợp AI làm công cụ điều khiển từ xa
Trí tuệ nhân tạo

NIK C2: Framework mới tích hợp AI làm công cụ điều khiển từ xa

Cisco Talos phát hiện một framework điều khiển từ xa (C2) mới gọi là NIK C2, tích hợp AI để thu thập dữ liệu và phân tích. Framework này cho phép kẻ tấn công sử dụng API OpenAI để phân tích dữ liệu thu thập được và triển khai mã tống tiền qua màn hình máy tính.

Cisco Talos· Quốc tế EN
Nhóm tấn công sử dụng NetamLoader tấn công hệ thống Windows 10 dành cho cơ quan chính phủ ở Á châu
Mối đe dọa

Nhóm tấn công sử dụng NetamLoader tấn công hệ thống Windows 10 dành cho cơ quan chính phủ ở Á châu

Kaspersky phát hiện một chuỗi nhiễm độc phức tạp và một framework tải .NET assembly mới, được gọi là NetamLoader, nhắm vào phiên bản Windows 10 tùy chỉnh dành cho cơ quan chính phủ ở Á châu. File .config chứa mã độc được nén trong một CAB archive và được đặt trong thư mục chứa gói cập nhật hệ điều hành Windows.

Kaspersky Securelist· Quốc tế EN
8 intermediate CAs của eMudhra bị khai thác, nguy cơ man-in-the-middle
Lỗ hổng

8 intermediate CAs của eMudhra bị khai thác, nguy cơ man-in-the-middle

8 khóa privates trong 255 số của eMudhra bị lộ, tạo điều kiện cho tin tặc phát hành chứng chỉ giả mạo. Các trình duyệt đã chặn các chuỗi chứng chỉ nguy hiểm, nhưng IT và đội ngũ an ninh cần đánh giá và khắc phục nguy cơ trong nhiều hệ thống khác.

Kaspersky Daily· Quốc tế EN
Làm việc kín đáo quyết định sự nghiệp an ninh mạng
Lỗ hổng

Làm việc kín đáo quyết định sự nghiệp an ninh mạng

Brandon Caldwell, một quản lý kỹ sư an ninh ứng dụng tại AWS, chia sẻ về công việc hàng ngày của mình, tập trung vào việc trò chuyện với đội ngũ phát triển để tìm ra điểm yếu trong mã nguồn. Anh ấy nhấn mạnh tầm quan trọng của kỹ năng giao tiếp và viết văn bản rõ ràng trong ngành an ninh mạng.

AWS Security Blog· Quốc tế EN
Lỗ hổng zero-day trong Brotli decoder bị khai thác, Google phát hành bản vá
Lỗ hổng

Lỗ hổng zero-day trong Brotli decoder bị khai thác, Google phát hành bản vá

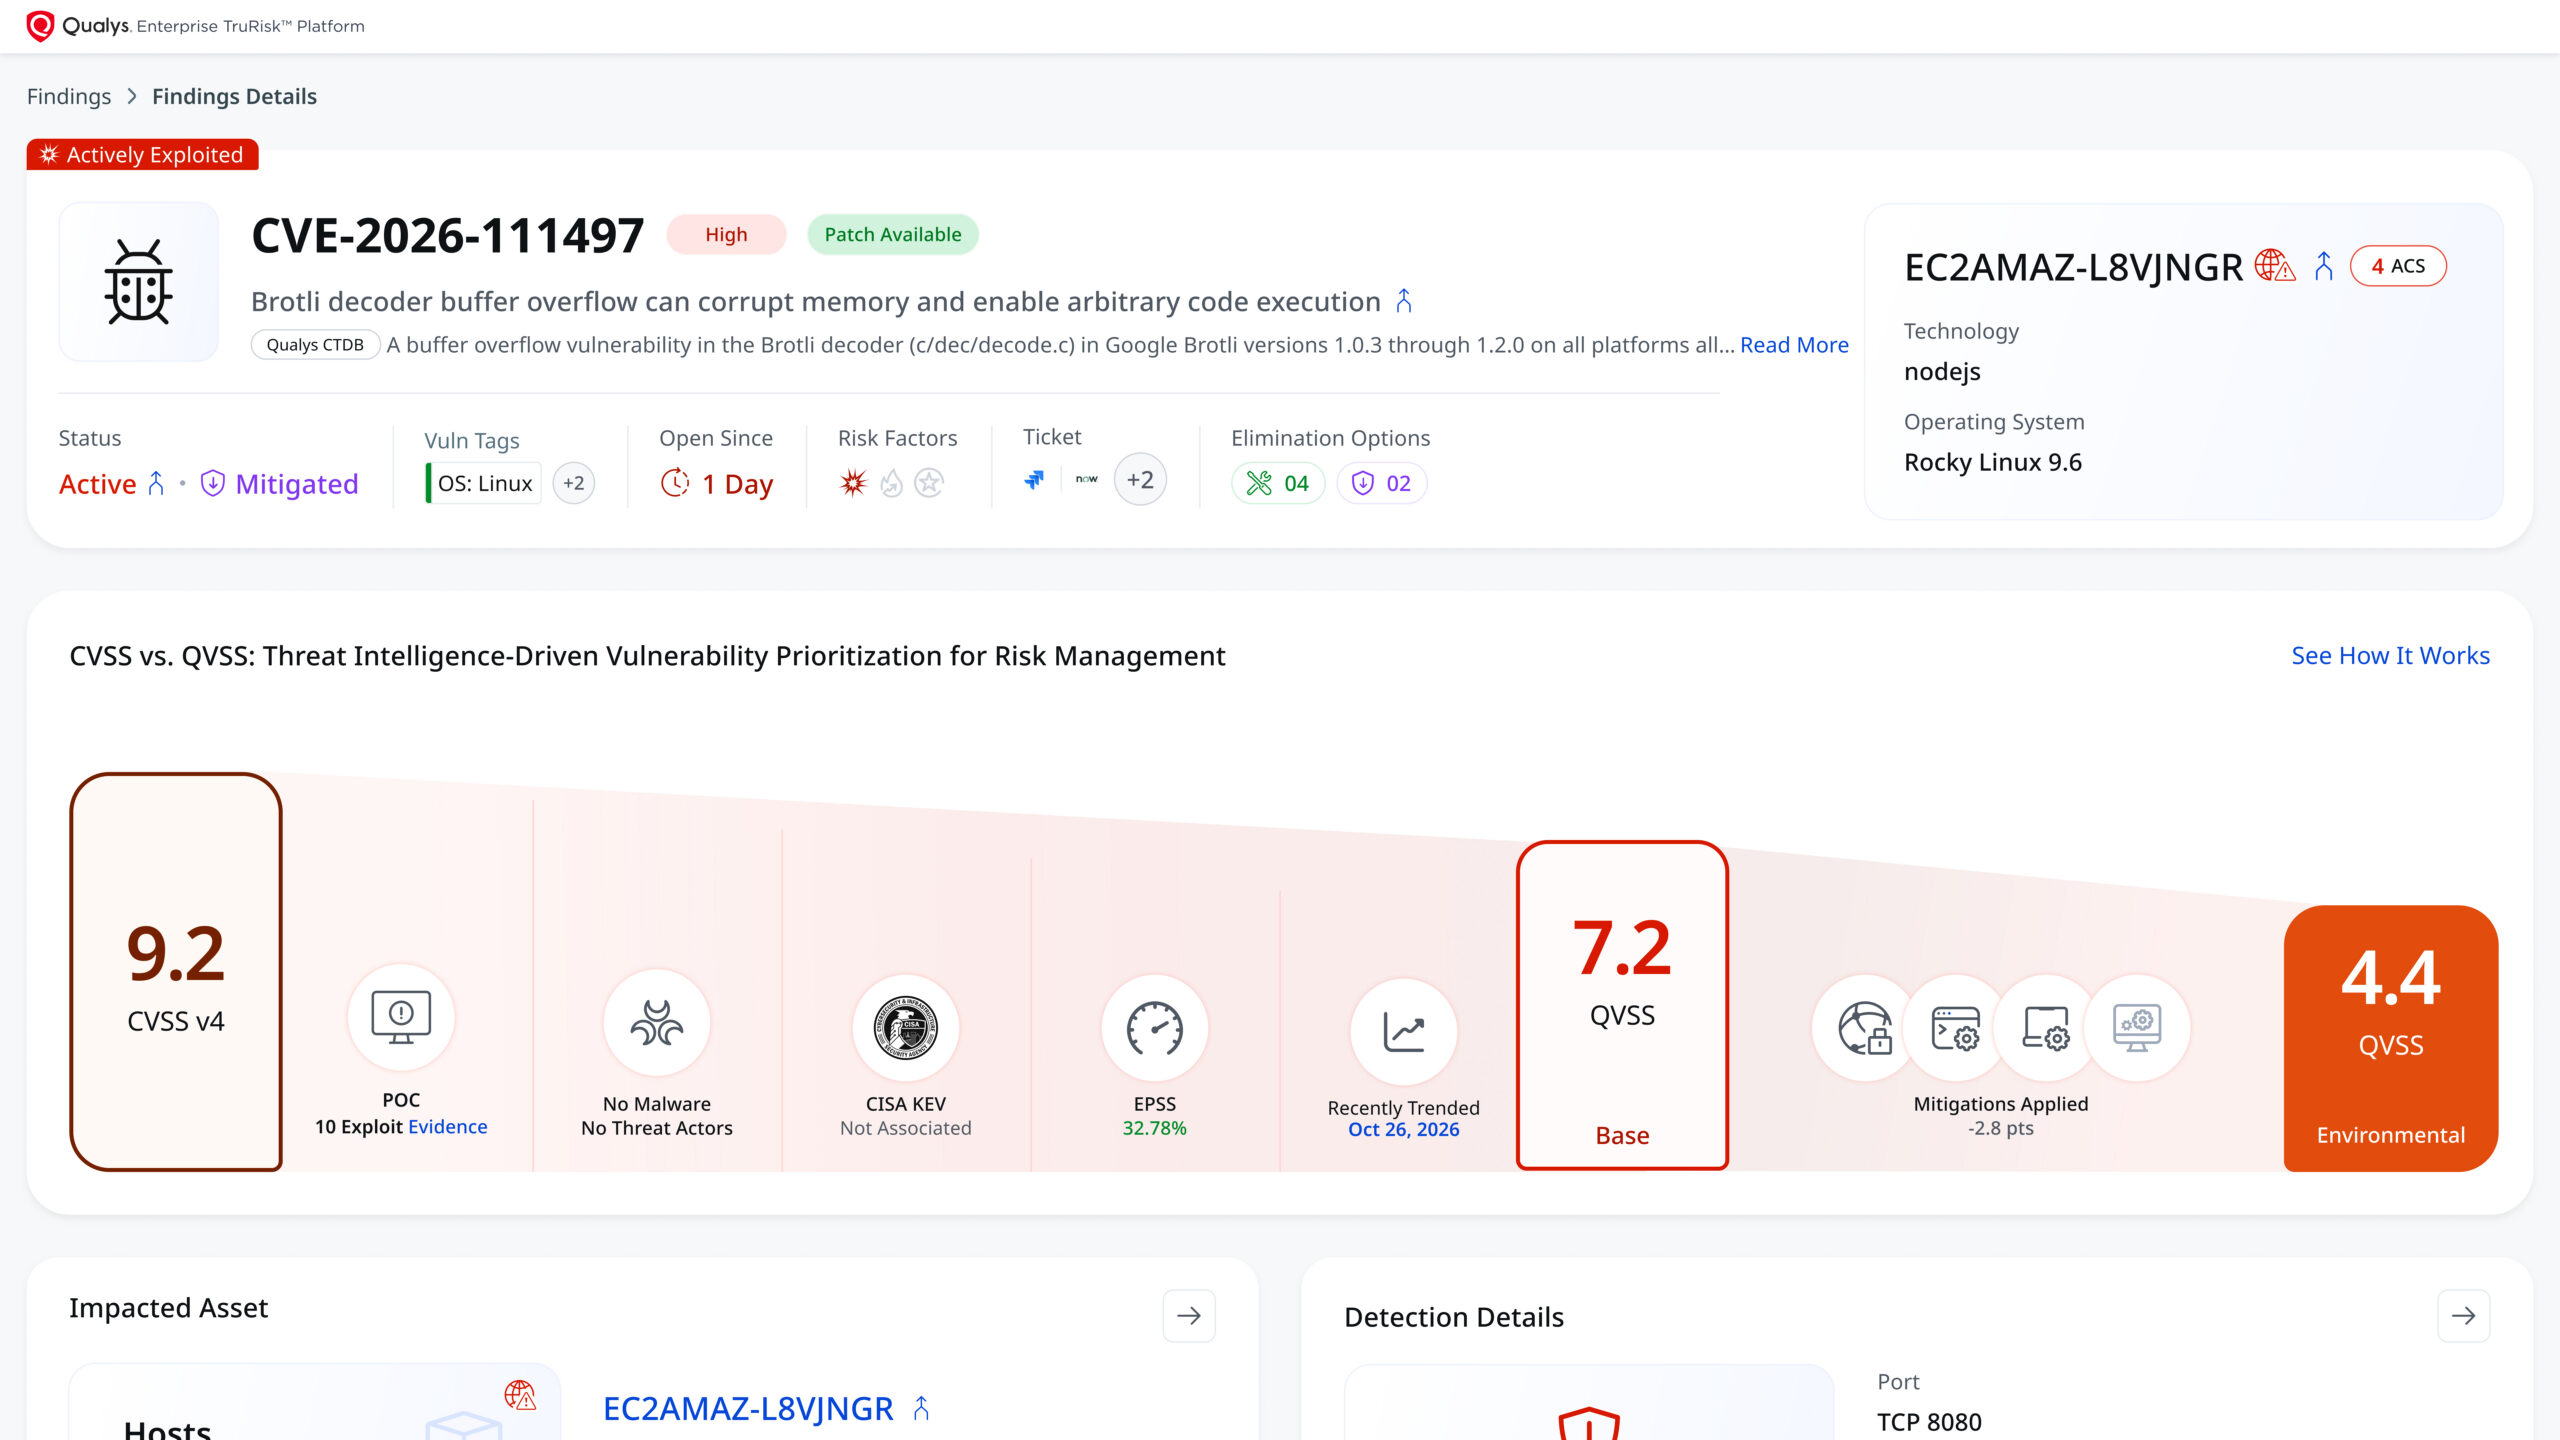
Google đã phát hành bản vá cho lỗ hổng zero-day trong Brotli decoder, có thể dẫn đến mã hóa remort code. Lỗ hổng này ảnh hưởng đến Node.js, .NET, Bun và nhiều công cụ khác. Các bản vá đã được phát hành cho các phiên bản mới của các dự án liên quan.

Tenable Blog· Quốc tế EN
Cyble Brand Intelligence có thể ngăn ngừa chiến dịch ClickFix
Trí tuệ nhân tạo

Cyble Brand Intelligence có thể ngăn ngừa chiến dịch ClickFix

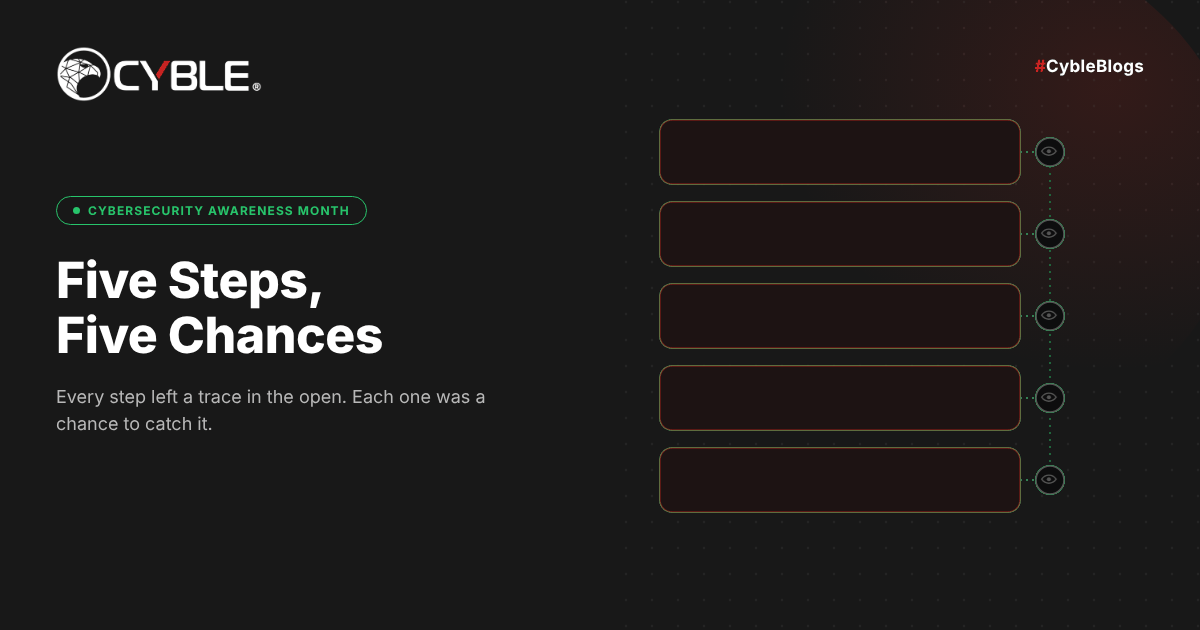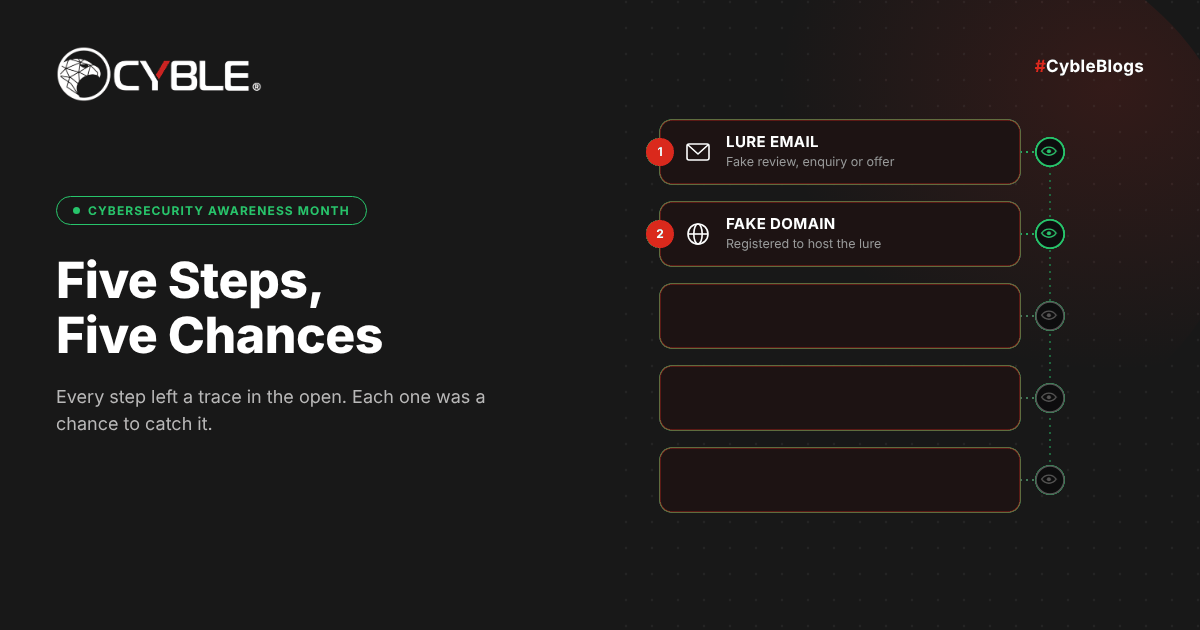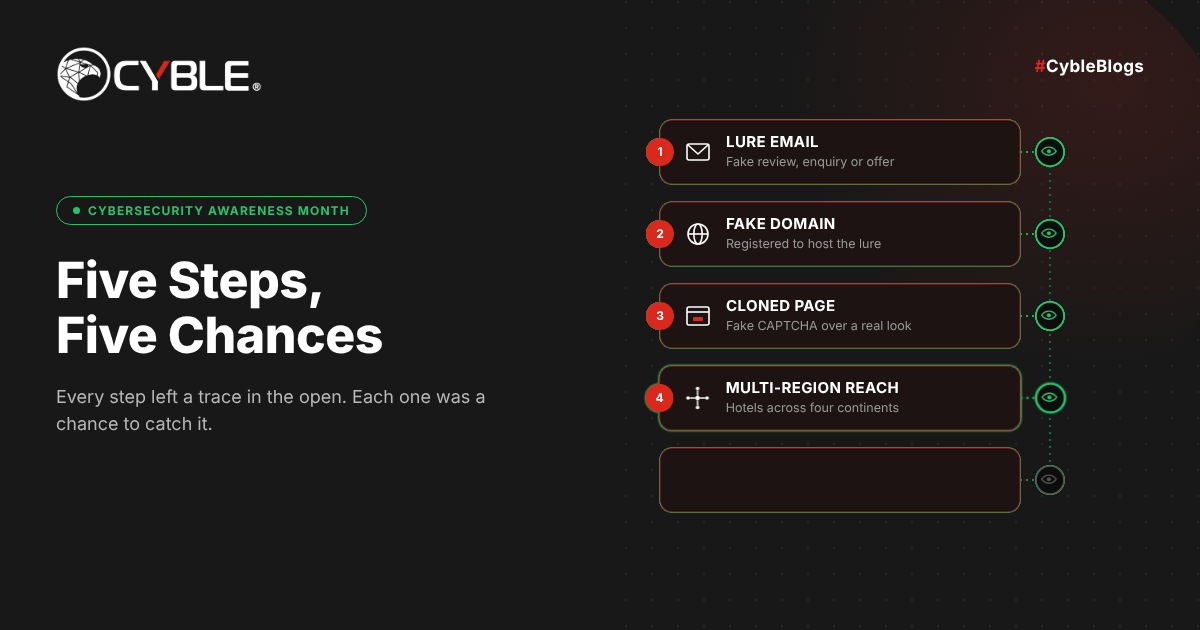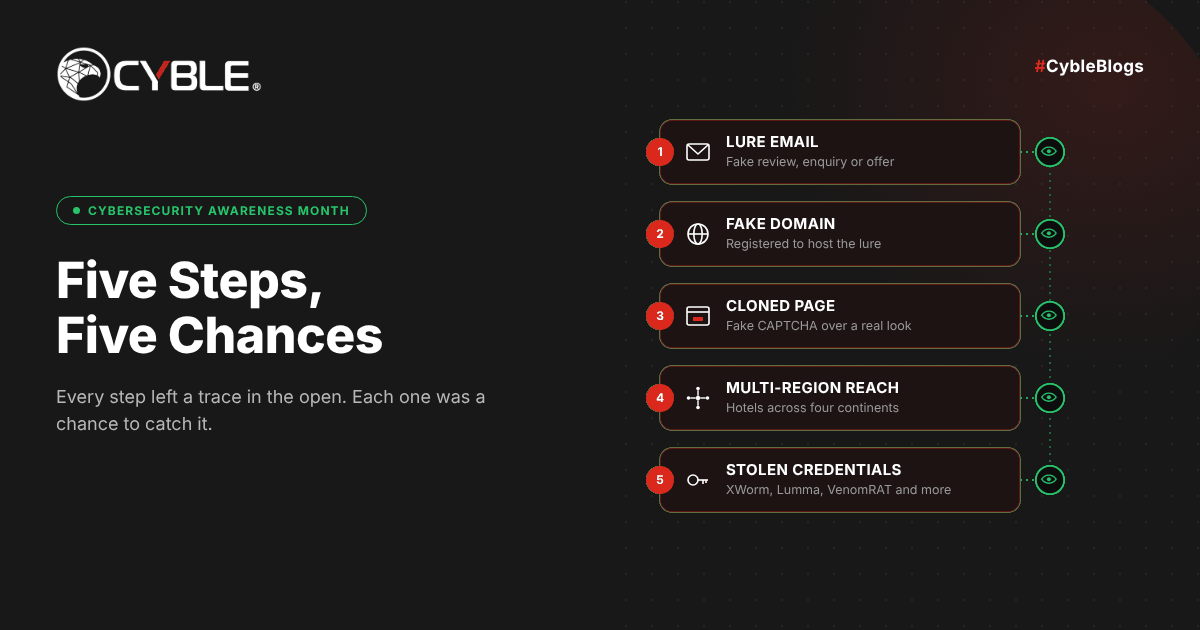
Storm-1865 đã sử dụng danh tiếng của Booking.com để tấn công nhân viên khách sạn và du lịch tại Bắc Mỹ, châu Âu, Oceania và châu Á từ tháng 12/2024. Chiến dịch này bao gồm bốn phần: lures, landing pages, tricks và payload. Cyble Brand Intelligence & Protection có thể phát hiện và ngăn chặn các hoạt động này ở mỗi bước của chiến dịch.

Cyble Research· Quốc tế EN
Từ khoá #microsoft — HueCA-CYBER