Từ khoá

#microsoft

Tổng hợp bài viết được gắn thẻ “microsoft”.

Tổng số 138 bài viết•Trang 8 / 14

Bài viết theo từ khoá

10 bài trên trang
Microsoft phát hành bản vá cho 1,094 lỗ hổng, một đã bị khai thác
Lỗ hổng

Microsoft phát hành bản vá cho 1,094 lỗ hổng, một đã bị khai thác

Microsoft đã phát hành bản vá cho 1,094 lỗ hổng trong các sản phẩm của mình, trong đó có một lỗ hổng zero-day đã bị khai thác trước khi Microsoft phát hành bản vá. Lỗ hổng này cho phép kẻ tấn công lấy được NTLMv2 hash của nạn nhân, từ đó xác thực với tài khoản của nạn nhân. Đội ngũ của TrendAI's Zero Day Initiative cảnh báo rằng lỗ hổng này không nên bị bỏ qua dù có đánh giá CVSS thấp.

The Register Security· Quốc tế EN
N-able N-central bị khai thác, công ty phát hành bản vá khẩn
Lỗ hổng

N-able N-central bị khai thác, công ty phát hành bản vá khẩn

N-able đã phát hành bản vá khẩn cấp cho nền tảng N-central sau khi một nghiên cứu an ninh công bố 33 lỗ hổng zero-day, trong đó có các chuỗi tấn công cho phép kẻ tấn công không xác thực chiếm quyền kiểm soát máy chủ. N-central được sử dụng rộng rãi trong các tổ chức IT để quản lý và hỗ trợ thiết bị, do đó, một máy chủ bị chiếm có thể ảnh hưởng đến tất cả các máy tính dưới sự quản lý của nó.

CSO Online· Quốc tế EN
Microsoft phát hành bản vá khẩn cấp cho gần 1,100 lỗ hổng an ninh
Lỗ hổng

Microsoft phát hành bản vá khẩn cấp cho gần 1,100 lỗ hổng an ninh

Microsoft đã phát hành bản vá khẩn cấp cho gần 1,100 lỗ hổng an ninh trong hệ điều hành Windows và phần mềm hỗ trợ. Trong số này có 63 lỗ hổng nghiêm trọng, bao gồm một lỗ hổng zero-day trong Microsoft Outlook. Công ty cũng ghi nhận sự giúp đỡ của trí tuệ nhân tạo trong việc tìm và khắc phục các lỗ hổng an ninh.

Krebs on Security· Quốc tế EN
CISA thêm lỗ hổng của IBM, SignalWire FreeSwitch, OpenSSH và GPUStack vào danh sách công khai
Lỗ hổng

CISA thêm lỗ hổng của IBM, SignalWire FreeSwitch, OpenSSH và GPUStack vào danh sách công khai

CISA đã thêm bốn lỗ hổng của IBM, SignalWire FreeSwitch, OpenSSH và GPUStack vào danh sách công khai các lỗ hổng đã bị khai thác. Những lỗ hổng này có thể cho phép kẻ tấn công thực hiện các hoạt động như truy cập trái phép, thực thi mã và thay đổi cấu hình.

Security Affairs· Quốc tế EN
Lỗ hổng

Microsoft phát hành bản vá khẩn cấp cho sản phẩm, 10/11/2026

Các lỗ hổng nghiêm trọng đã được phát hiện trong các sản phẩm Microsoft, trong đó có khả năng thực thi mã từ xa. Thành công trong việc khai thác lỗ hổng này có thể cho phép hacker chiếm quyền của người dùng đăng nhập. Tùy thuộc vào quyền truy cập của người dùng, hacker có thể cài đặt chương trình, thay đổi hoặc xóa dữ liệu, hoặc tạo tài khoản với quyền truy cập đầy đủ.

CIS Advisories· Quốc tế EN
Microsoft và Adobe phát hành bản vá tháng 11/2026
Lỗ hổng

Microsoft và Adobe phát hành bản vá tháng 11/2026

Trong tháng 11/2026, Microsoft và Adobe đã phát hành hàng loạt bản vá cho các sản phẩm của mình. Adobe đã phát hành 9 bản vá cho 110 lỗ hổng, trong đó Connect và Experience Manager là nghiêm trọng nhất. Microsoft cũng phát hành hơn 1,000 lỗ hổng, trong đó có một lỗ hổng zero-day được khai thác trong Outlook.

Zero Day Initiative· Quốc tế EN
News

Turla sử dụng kỹ thuật mới trong Cereal để truy cập server Exchange

Nhóm Turla đã sử dụng công cụ mới Cereal để truy cập vào các server Exchange của chính phủ Kazakhstan và Romania. Công cụ này hoạt động một cách tinh vi và không để lại dấu vết, gây khó khăn cho các nhà bảo mật trong việc phát hiện và ngăn chặn.

WeLiveSecurity Español· Quốc tế ES
Lỗ hổng nghiêm trọng trong Entra Device Registration bị khai thác
Lỗ hổng

Lỗ hổng nghiêm trọng trong Entra Device Registration bị khai thác

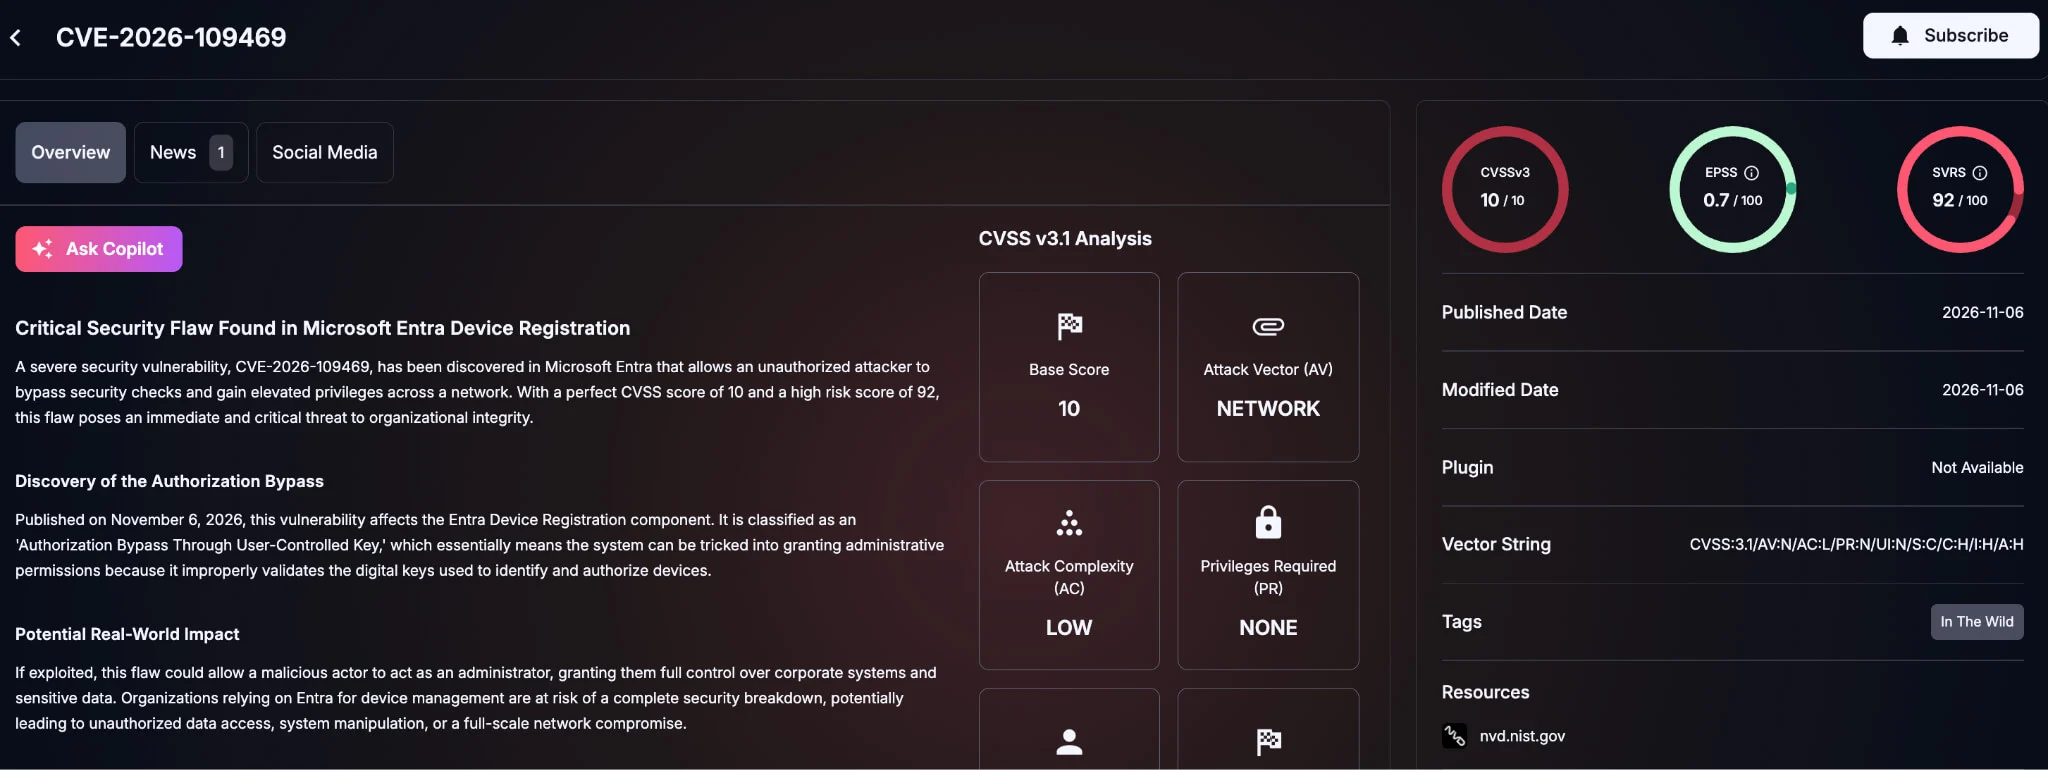
Microsoft đã công bố CVE-2026-109469, một lỗ hổng nâng quyền truy cập độc hại trong dịch vụ Entra Device Registration. Lỗ hổng này có điểm CVSS 10, cho phép kẻ tấn công không xác thực khai thác qua mạng mà không cần tương tác của người dùng. Microsoft đã khắc phục hoàn toàn vấn đề này trong dịch vụ và không có hành động nào cho khách hàng.

SOCRadar· Quốc tế EN
Microsoft phát hiện lỗ hổng trong Rust sau 11 năm
Lỗ hổng

Microsoft phát hiện lỗ hổng trong Rust sau 11 năm

Microsoft đã phát hiện một lỗi an ninh trong Rust's standard library, tồn tại trong gần 11 năm. Lỗi này liên quan đến hàm process::exit và có thể dẫn đến sự cố phân vùng nếu-main thread gặp tràn bộ nhớ. Nghiên cứu cũng tìm thấy các vấn đề khác trong mã không an toàn của Rust, ảnh hưởng đến cả phiên bản ổn định của Rust.

CSO Online· Quốc tế EN
Từ khoá #microsoft — HueCA-CYBER