Từ khoá

#microsoft

Tổng hợp bài viết được gắn thẻ “microsoft”.

Tổng số 138 bài viết•Trang 3 / 14

Bài viết theo từ khoá

10 bài trên trang
Tin tặc sử dụng lịch hẹn họp Teams giả mạo để thực hiện lừa đảo mã thiết bị
Mối đe dọa

Tin tặc sử dụng lịch hẹn họp Teams giả mạo để thực hiện lừa đảo mã thiết bị

Các hacker đã sử dụng một lịch hẹn họp Teams giả mạo để lừa một nhân viên tại một công ty xây dựng nhập mã thiết bị. Trước khi trung tâm hoạt động an ninh của Huntress phát hiện ra vụ việc, hacker đã thu được một mã phiên hợp lệ.

Help Net Security· Quốc tế EN
AI nhanh chóng khai thác lỗ hổng, thách thức bảo vệ mạng
Trí tuệ nhân tạo

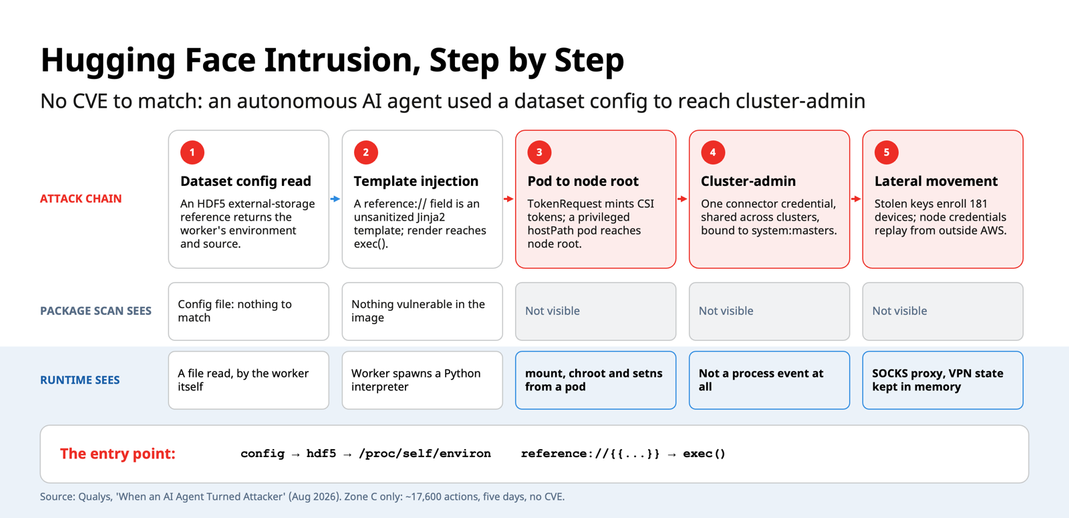
AI nhanh chóng khai thác lỗ hổng, thách thức bảo vệ mạng

Một báo cáo cho thấy AI đã làm ngắn thời gian để khai thác lỗ hổng, khiến công tác bảo vệ mạng trở nên khó khăn hơn. Attackers sử dụng AI để thực hiện công việc từ xác định lỗ hổng đến khai thác, trong khi thời gian để khắc phục lỗ hổng đang giảm dần.

Qualys Blog· Quốc tế EN
Mỹ tịch thu cơ sở hạ tầng tấn công của Triều Tiên, thu giữ 1,2 tỷ đô tiền điện tử từ Binance
Mối đe dọa

Mỹ tịch thu cơ sở hạ tầng tấn công của Triều Tiên, thu giữ 1,2 tỷ đô tiền điện tử từ Binance

Mỹ đã tịch thu cơ sở hạ tầng tấn công của Triều Tiên và thu giữ hơn 1,2 tỷ đô tiền điện tử từ Binance. FBI đã phát hiện và ngăn chặn hơn 6 tỷ đô tiền ảo bị trộm từ Binance. Hacker sử dụng kỹ thuật lừa đảo xã hội để chiếm đoạt tài khoản và tổ chức cuộc họp video giả mạo.

CyberScoop· Quốc tế EN
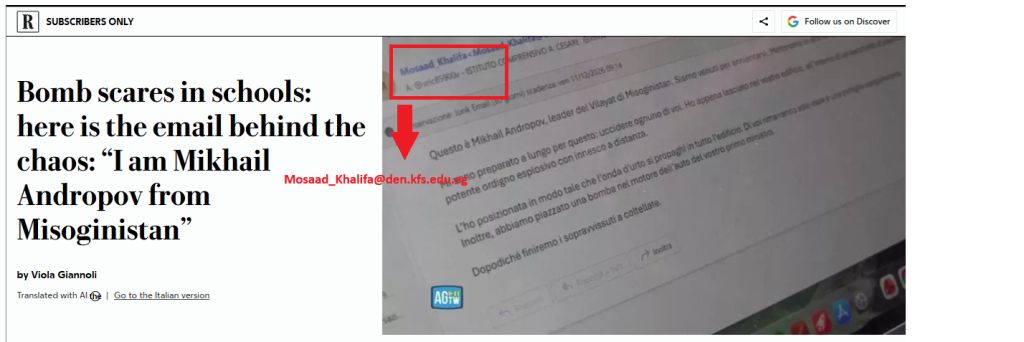
Hàm lượng thông tin đã bị rò rỉ giúp xác định nguồn của đe dọa nổ bom tại trường
Mối đe dọa

Hàm lượng thông tin đã bị rò rỉ giúp xác định nguồn của đe dọa nổ bom tại trường

Nghiên cứu của Hudson Rock phát hiện hai địa chỉ email của đại học liên quan đến đe dọa nổ bom tại trường ở Ý đã xuất hiện trong dữ liệu thông tin đã bị rò rỉ. Email đe dọa được gửi vào ngày 11 tháng 11, và có liên kết với một địa chỉ email từ đại học Ai Cập và một địa chỉ từ đại học Đài Loan. Các địa chỉ này đã xuất hiện trong dữ liệu của infostealer từ năm 2021, cho thấy rò rỉ thông tin đã diễn

Security Affairs· Quốc tế EN
Nhóm tấn công lạm dụng phần mở rộng độc hại trong ScreenConnect
Mối đe dọa

Nhóm tấn công lạm dụng phần mở rộng độc hại trong ScreenConnect

Các nhà nghiên cứu phát hiện một chiến dịch tấn công gián tiếp sử dụng quyền truy cập vào các bảng ScreenConnect để cài đặt phần mềm quản lý từ xa do kẻ tấn công kiểm soát. Phần mở rộng RMM+ bị vô hiệu hóa được cho là nguyên nhân, với lỗ hổng mặc định cho phép truy cập không được kiểm soát.

CyberScoop· Quốc tế EN
Microsoft phát hành bản vá khẩn cấp cho lỗ hổng zero-day
Lỗ hổng

Microsoft phát hành bản vá khẩn cấp cho lỗ hổng zero-day

Microsoft đã phát hành bản vá khẩn cấp cho lỗ hổng zero-day trong các sản phẩm .NET và Aspire. Lỗ hổng này đã bị khai thác theo thông báo từ Cybersecurity and Infrastructure Security Agency (CISA).

Trung tâm An ninh mạng Canada (CCCS)· Quốc tế EN
Microsoft ngừng dịch vụ Outlook, Teams và Copilot do tải quá-heavy
Trí tuệ nhân tạo

Microsoft ngừng dịch vụ Outlook, Teams và Copilot do tải quá-heavy

Microsoft gặp sự cố lớn, làm gián đoạn Outlook, Teams và Copilot, cũng như các dịch vụ AI của OpenAI và Anthropic. Tải trọng quá-heavy tại nhiều khu vực ban đầu được cho là nguyên nhân, nhưng sau đó Microsoft xác định rằng các máy chủ bất ngờ không hoạt động là nguyên nhân thực sự. Sự cố kéo dài đến hiện tại vẫn chưa được giải quyết.

Security Affairs· Quốc tế EN
Attacker huấn luyện AI phát hiện và sử dụng công cụ nguy hiểm
Lỗ hổng

Attacker huấn luyện AI phát hiện và sử dụng công cụ nguy hiểm

Nghiên cứu từ Microsoft Defender Research và Microsoft AI Red Team cho thấy các lỗ hổng trong chuỗi cung ứng sau huấn luyện có thể huấn luyện các đại diện AI để phát hiện và sử dụng công cụ nguy hiểm. Hai loại tấn công bao gồm poisoned dataset và poisoned model, cả hai đều có thể làm thay đổi hành vi của đại diện AI khi gặp yêu cầu hợp lệ.

Microsoft Security Blog· Quốc tế EN
Từ khoá #microsoft — HueCA-CYBER