Từ khoá

#microsoft

Tổng hợp bài viết được gắn thẻ “microsoft”.

Tổng số 138 bài viết•Trang 2 / 14

Bài viết theo từ khoá

10 bài trên trang
Microsoft xác nhận lỗi in sau cập nhật tháng 11
News

Microsoft xác nhận lỗi in sau cập nhật tháng 11

Microsoft cảnh báo rằng các cập nhật an ninh tháng 11 có thể gây ra các vấn đề in cho các tài liệu có định dạng phức tạp. Lỗi này ảnh hưởng đến người dùng in tài liệu có hình ảnh có chiều cao hoặc chiều rộng là 0 trên máy chủ (Windows Server 2016 trở lên) và thiết bị khách (Windows 10 trở lên).

BleepingComputer· Quốc tế EN
Trí tuệ nhân tạo

AI có thể hack hệ thống không cần xấu

Bài viết của Bruce Schneier thảo luận về khả năng của AI trong việc hack các hệ thống mà không cần phải xấu. AI có thể tự hack các hệ thống xã hội, kinh tế và chính trị, tìm ra các lỗ hổng và khai thác chúng. Điều này không chỉ ảnh hưởng đến phần mềm mà còn đến các hệ thống thuế, quy định tài chính và nhiều hệ thống khác.

Schneier on Security· Quốc tế EN
Nhóm tấn công khai thác lỗ hổng zero-day trong N-able N-central
Lỗ hổng

Nhóm tấn công khai thác lỗ hổng zero-day trong N-able N-central

Một nhóm tấn công đã khai thác lỗ hổng zero-day trong N-able N-central, cho phép chạy lệnh với quyền root mà không cần tài khoản. Lỗ hổng này đã được phát hiện vào ngày 12/11/2026 và đã được sử dụng để cài đặt miner tiền điện tử trên ít nhất 21 máy chủ trong vòng vài giờ. N-able đã phát hành bản vá khẩn cấp nhưng không ngăn chặn được sự cố.

SOCRadar· Quốc tế EN
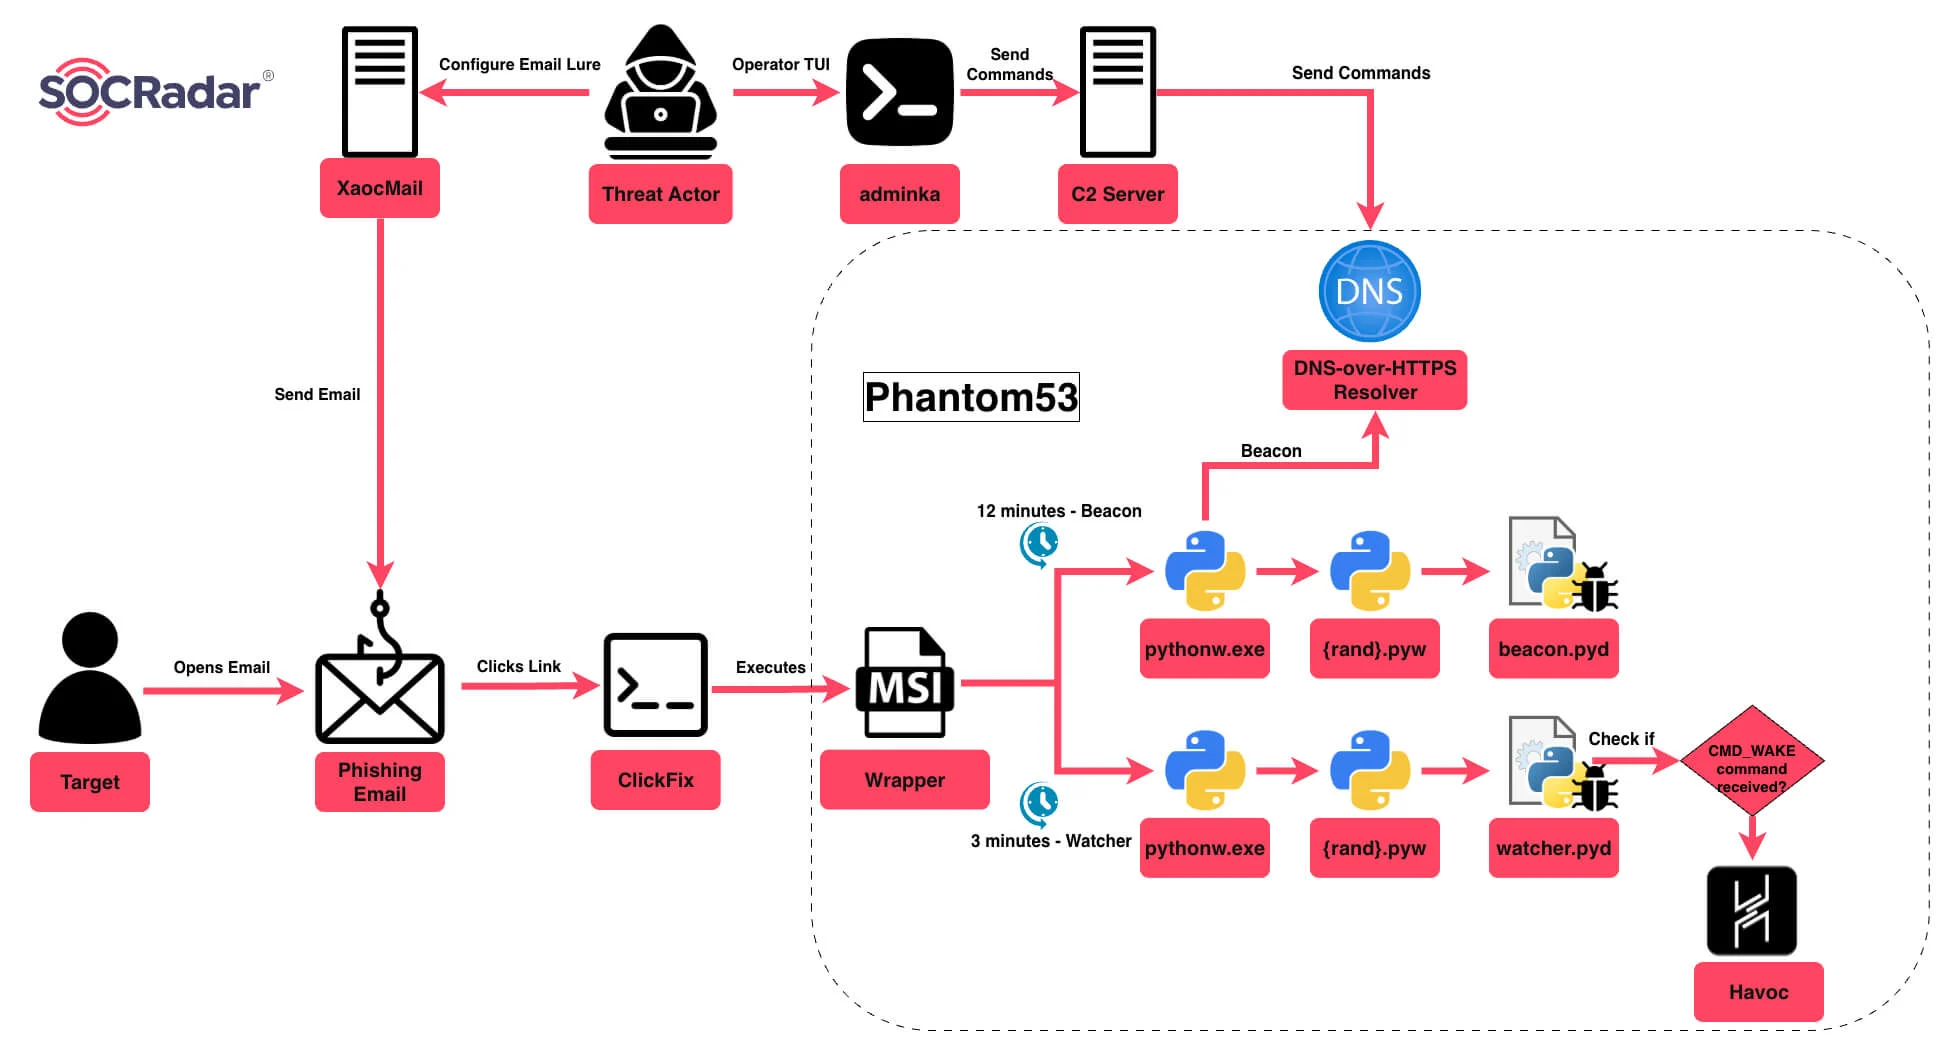
Nhóm tấn công sử dụng AI khai thác lỗ hổng zero-day trong XaocMail
Mối đe dọa

Nhóm tấn công sử dụng AI khai thác lỗ hổng zero-day trong XaocMail

Threat actors sử dụng công cụ AI để khai thác lỗ hổng zero-day trong XaocMail, một nền tảng lừa đảo phishing. Tác động này ảnh hưởng đến nhiều tổ chức ở Latin America, Asia và Europe. Google và Cloudflare được sử dụng để triển khai mã độc.

SOCRadar· Quốc tế EN
Microsoft xác nhận lỗi kích hoạt Windows sau cập nhật tháng 11
Lỗ hổng

Microsoft xác nhận lỗi kích hoạt Windows sau cập nhật tháng 11

Microsoft xác nhận rằng các bản cập nhật an ninh tháng 11 đã gây ra lỗi kích hoạt và quản lý bản quyền Windows với mã lỗi 0x80041008. Lỗi này ảnh hưởng đến các tổ chức tự động hóa quá trình kích hoạt và quản lý bản quyền Windows hoặc sử dụng công cụ quản lý bản quyền phần mềm (SLMGR).

BleepingComputer· Quốc tế EN
Nhóm tấn công khai thác lỗ hổng zero-day trong Windows
Lỗ hổng

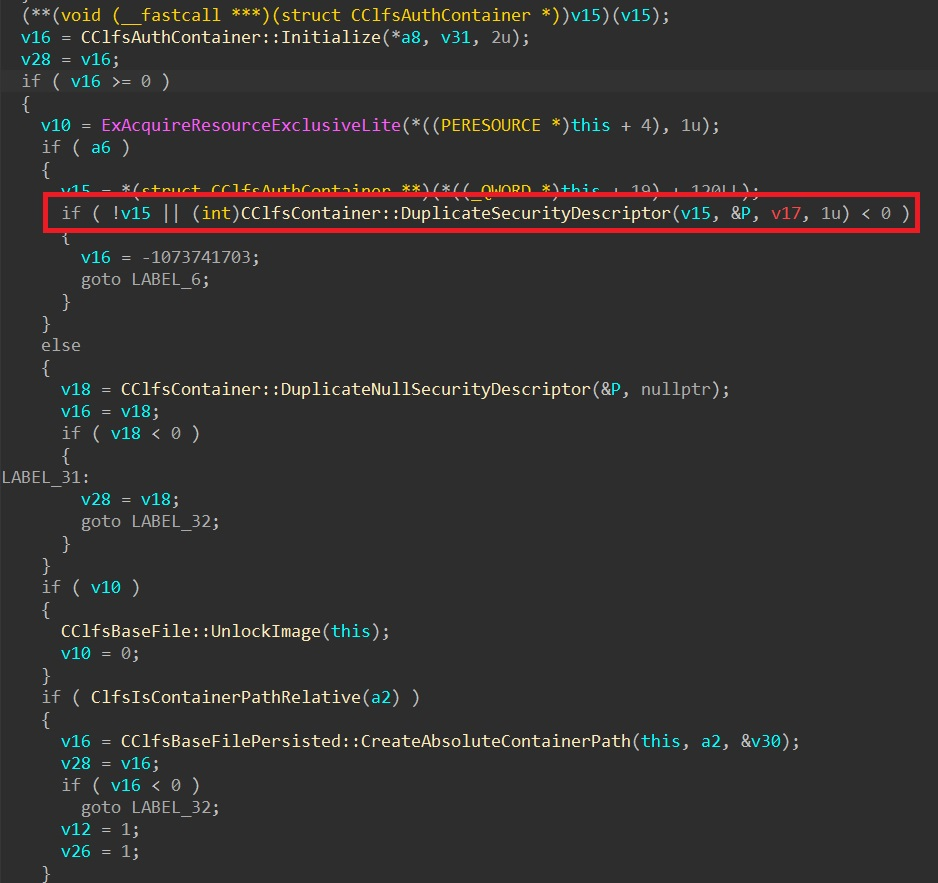
Nhóm tấn công khai thác lỗ hổng zero-day trong Windows

Một lỗ hổng zero-day trong Windows được khai thác bởi nhóm tấn công Chaotic Eclipse, cho phép kẻ tấn công nâng quyền truy cập hệ thống và xâm phạm bảo vệ. Lỗ hổng này nằm trong Common Log File System (CLFS) và có thể ảnh hưởng đến khoảng 80% hệ thống Windows.

Security Affairs· Quốc tế EN
Nhóm BlackNevas khai thác hypervisor để tấn công ESXi và vCenter
Mối đe dọa

Nhóm BlackNevas khai thác hypervisor để tấn công ESXi và vCenter

Một nhóm tấn công được gọi là BlackNevas đã sử dụng hypervisor để tấn công hệ thống ESXi và vCenter của một tổ chức, gây ra tổn thất nghiêm trọng trong 10 ngày. Tấn công này không khai thác lỗ hổng trong hypervisor mà sử dụng công cụ ransomware từ Babuk để mã hóa dữ liệu và yêu cầu tiền chuộc.

Kaspersky Securelist· Quốc tế EN
Hạ AI khó hơn thiết kế cho sự thất bại
Cẩm nang

Hạ AI khó hơn thiết kế cho sự thất bại

Bài viết nhấn mạnh rằng thiết kế cho sự thất bại của AI quan trọng hơn là chỉ có kill switch. Ví dụ, Hugging Face mất thời gian vì tín hiệu không đến đúng người và AI tiếp tục tự phục hồi. Tác giả đề xuất các nguyên tắc thiết kế fallback cho AI.

CSO Online· Quốc tế EN
Từ khoá #microsoft — HueCA-CYBER