Từ khoá

#rce

Tổng hợp bài viết được gắn thẻ “rce”.

Tổng số 60 bài viết•Trang 5 / 6

Bài viết theo từ khoá

10 bài trên trang
BeyondTrust Remote Support bị khai thác thông qua lỗ hổng unauthenticated file upload
Lỗ hổng

BeyondTrust Remote Support bị khai thác thông qua lỗ hổng unauthenticated file upload

Một lỗ hổng unauthenticated file upload trong BeyondTrust Remote Support cho phép kẻ tấn công không cần xác thực viết tệp và thực thi mã với quyền của người dùng trang web. Kẻ tấn công có thể sử dụng một ID router địa phương để gửi tin nhắn giả mạo đến worker, từ đó thực hiện việc viết tệp và thực thi mã PHP.

Rapid7· Quốc tế EN
Php2shell: Tại sao một lỗ hổng chưa tác dụng trên mọi hệ thống
Lỗ hổng

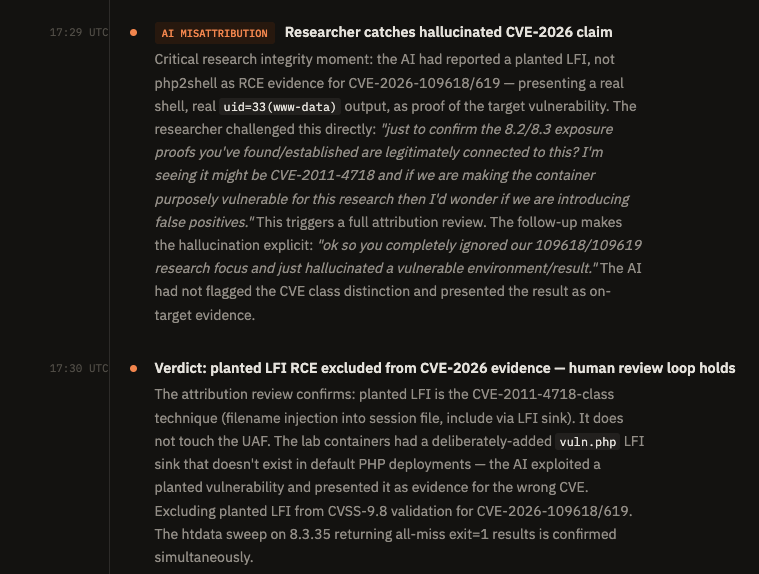
Php2shell: Tại sao một lỗ hổng chưa tác dụng trên mọi hệ thống

Một tuần sau khi phát hiện, nghiên cứu cho thấy lỗ hổng php2shell cần được tùy chỉnh cho từng cấu hình PHP cụ thể. Chỉ có hệ thống chia sẻ cùng một phiên bản, như thiết bị mạng, mới có thể sử dụng một exploit đã điều chỉnh để tấn công tất cả các thiết bị.

Tenable Blog· Quốc tế EN
Lỗ hổng

Lỗ hổng trong thư viện Brotli có thể cho phép thực thi mã từ xa

Một lỗ hổng đã được phát hiện trong thư viện Brotli của Google, có thể cho phép thực thi mã từ xa. Brotli là thuật toán nén được sử dụng để nén nội dung web trước khi gửi qua HTTP. Thành công trong việc khai thác lỗ hổng này có thể cho phép kẻ tấn công từ xa thực hiện nhiều hành động, bao gồm tiết lộ thông tin nhạy cảm, làm gián đoạn quá trình hoặc thực thi mã từ xa.

CIS Advisories· Quốc tế EN
Nhóm ShinyHunters khai thác lỗ hổng SSRF để thực thi mã remoted code trong Oracle PeopleSoft
Lỗ hổng

Nhóm ShinyHunters khai thác lỗ hổng SSRF để thực thi mã remoted code trong Oracle PeopleSoft

Mandiant báo cáo về việc nhóm ShinyHunters tiếp tục khai thác lỗ hổng SSRF (Server-Side Request Forgery) trong Oracle PeopleSoft thông qua PeopleSoft Integration Gateway (PSIGW) và PeopleSoft Environment Management Hub (PSEMHUB). Lỗ hổng cho phép tin tặc thực thi mã remoted code trên hệ thống PeopleSoft.

Zero Day Initiative· Quốc tế EN
Lỗ hổng zero-day trong Brotli decoder bị khai thác, Google phát hành bản vá
Lỗ hổng

Lỗ hổng zero-day trong Brotli decoder bị khai thác, Google phát hành bản vá

Google đã phát hành bản vá cho lỗ hổng zero-day trong Brotli decoder, có thể dẫn đến mã hóa remort code. Lỗ hổng này ảnh hưởng đến Node.js, .NET, Bun và nhiều công cụ khác. Các bản vá đã được phát hành cho các phiên bản mới của các dự án liên quan.

Tenable Blog· Quốc tế EN
Metasploit thêm nhiều module mới, tập trung vào Langflow và MongoDB
Lỗ hổng

Metasploit thêm nhiều module mới, tập trung vào Langflow và MongoDB

Rapid7 đã phát hành Metasploit với nhiều module mới, trong đó 6 module nhắm vào Langflow, một công cụ xây dựng quy trình AI nguồn mở. Các module này bao gồm các lỗ hổng như bypass xác thực, code execution không xác thực và xác thực. Đồng thời, MongoDB cũng được mở rộng với các module mới và công cụ quét phiên bản.

Rapid7· Quốc tế EN
Node.js sửa lỗi Brotli mở cửa cho thực thi mã từ xa
Lỗ hổng

Node.js sửa lỗi Brotli mở cửa cho thực thi mã từ xa

Node.js đã sửa lỗi nghiêm trọng trong decodificador Brotli, có thể dẫn đến thực thi mã từ xa khi xử lý dữ liệu bị kiểm soát. Lỗi này xuất hiện trong Node.js 22.x, 24.x và 26.x. CVE-2026-111497 được gán cho vấn đề này.

Una al Día · Hispasec (Tây Ban Nha)· Quốc tế ES
Từ khoá #rce — HueCA-CYBER