Từ khoá

#windows

Tổng hợp bài viết được gắn thẻ “windows”.

Tổng số 117 bài viết•Trang 8 / 12

Bài viết theo từ khoá

10 bài trên trang
Hãng Mỹ kêu gọi bảo vệ hệ thống lạnh công nghiệp sau loạt tấn công
Lỗ hổng

Hãng Mỹ kêu gọi bảo vệ hệ thống lạnh công nghiệp sau loạt tấn công

Hãng Tenable Blog cho biết các cơ quan an ninh mạng Mỹ cảnh báo tổ chức hạ tầng quan trọng cần bảo vệ hệ thống lạnh công nghiệp ngay lập tức. Lỗ hổng và cấu hình sai là mục tiêu của kẻ tấn công, có thể gây hỏng sản phẩm như máu và thực phẩm.

Tenable Blog· Quốc tế EN
FORGE Lab phát hiện lỗi an ninh trong thư viện chuẩn Rust
Trí tuệ nhân tạo

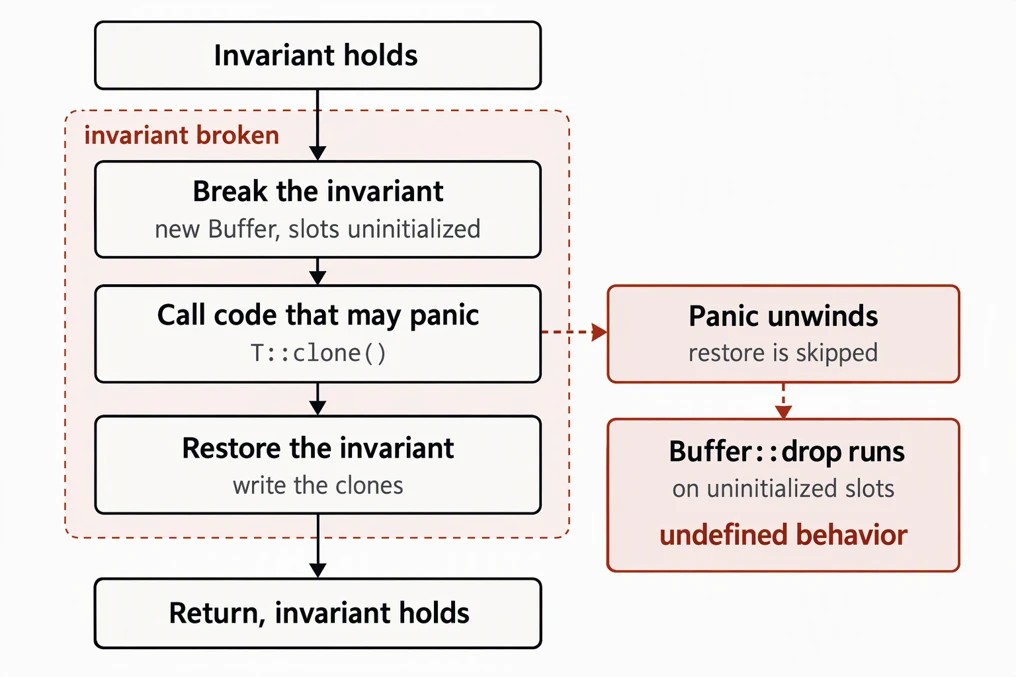
FORGE Lab phát hiện lỗi an ninh trong thư viện chuẩn Rust

Microsoft FORGE Lab sử dụng công cụ AI Hyenas để phát hiện lỗi an ninh trong thư viện chuẩn Rust. Nghiên cứu chỉ ra ba mẫu lặp lại của sự tin tưởng sai lầm trong mã không an toàn, bao gồm tin tưởng mã không gây panicking, tin tưởng vào triển khai do người dùng cung cấp và tin tưởng vào hệ thống cơ bản.

Microsoft Security Blog· Quốc tế EN
BluePhishing: Lừa dối mật khẩu truy cập cho Agent Identity
Trí tuệ nhân tạo

BluePhishing: Lừa dối mật khẩu truy cập cho Agent Identity

BluePhishing là kỹ thuật tấn công mới dựa trên lừa dối mật khẩu truy cập OAuth, cho phép kẻ tấn công tạo ra agent identity trong tenant mục tiêu. Attackers cần thông tin như application ID, client secret và tenant ID của nạn nhân để thực hiện kỹ thuật này.

Proofpoint Threat Insight· Quốc tế EN
Lỗ hổng quản lý gây ra tấn công ransomware trên môi trường ESXi và Proxmox
Mối đe dọa

Lỗ hổng quản lý gây ra tấn công ransomware trên môi trường ESXi và Proxmox

Kaspersky GERT điều tra hai vụ tấn công ransomware trên ESXi và Proxmox, phát hiện yếu điểm quản lý như mật khẩu chung, quyền truy cập quá mức và quản lý chứng từ đặc quyền góp phần vào sự cố. Vụ tấn công thứ nhất từ hệ thống giám sát mạng đến ESXi, trong khi vụ thứ hai từ thông tin lưu trữ trong ghi chú của quản trị viên.

Kaspersky Securelist· Quốc tế EN
82 lỗ hổng cao ảnh hưởng trong tháng 10/2026
Lỗ hổng

82 lỗ hổng cao ảnh hưởng trong tháng 10/2026

Trong tháng 10/2026, Insikt Group phát hiện 82 lỗ hổng cao ảnh hưởng, trong đó 52 lỗ hổng có điểm nguy cơ rất cao. Lỗ hổng này ảnh hưởng đến nhiều sản phẩm từ 51 nhà sản xuất khác nhau, với Citrix và Microsoft chiếm khoảng 15%. Các lỗ hổng này đã được khai thác bởi các nhóm tấn công, bao gồm cả ransomware và tin tặc sử dụng AI.

Recorded Future· Quốc tế EN
NIKKE PC launcher bị thay đổi, nguy cơ rò rỉ thông tin cá nhân
Mối đe dọa

NIKKE PC launcher bị thay đổi, nguy cơ rò rỉ thông tin cá nhân

Công ty Level Infinite đã phát hiện lỗ hổng trong PC launcher của game NIKKE, cho phép mã độc chạy và truy cập thông tin cá nhân. Nghiên cứu cho thấy mã độc có thể lấy mật khẩu, cookie và thông tin tài khoản cryptocurrency của người chơi.

Malwarebytes Labs· Quốc tế EN
Hướng dẫn sử dụng quy tắc tương quan trong SIEM
Cẩm nang

Hướng dẫn sử dụng quy tắc tương quan trong SIEM

Bài viết của Kaspersky đề cập đến cách sử dụng quy tắc tương quan trong hệ thống SIEM. Tác giả nhấn mạnh rằng số lượng quy tắc không phải là yếu tố quyết định hiệu quả của hệ thống, mà quan trọng là sự phù hợp với dữ liệu thực tế. Tác giả cũng giới thiệu các công cụ hỗ trợ phân tích và cấu hình quy tắc tương quan.

Kaspersky Daily· Quốc tế EN
Cisco Talos phát hiện VOLTA, malware tự xóa sử dụng AI để đánh giá mục tiêu
Mối đe dọa

Cisco Talos phát hiện VOLTA, malware tự xóa sử dụng AI để đánh giá mục tiêu

Cisco Talos mới phát hiện VOLTA, một infostealer Windows tự xóa sử dụng AI để đánh giá mục tiêu. Malware này thu thập thông tin chi tiết về tài khoản, session và ví tiền cryptocurrency, sau đó gửi cho mô hình ngôn ngữ lớn để xếp hạng tài sản theo giá trị tiền mặt. Điều này giúp giảm công sức của hacker và tăng nguy cơ tấn công tiếp theo.

Cisco Talos· Quốc tế EN
Từ khoá #windows — HueCA-CYBER