Chuyên mục tin tức

Trí tuệ nhân tạo

AI Security, LLM, prompt injection và ứng dụng AI trong SOC

Tổng số 198 bài viết•Trang 2 / 20

Danh sách bài viết

10 bài trên trang
Nhóm tấn công kêu gọi miễn trách nhiệm cho doanh nghiệp trong các cuộc tấn công mạng do AI gây ra
Trí tuệ nhân tạo

Nhóm tấn công kêu gọi miễn trách nhiệm cho doanh nghiệp trong các cuộc tấn công mạng do AI gây ra

Nhóm tác chiến trí tuệ nhân tạo của Nhà Trắng khuyến nghị các cơ quan quản lý không áp dụng các biện pháp trừng phạt đối với doanh nghiệp bị tấn công mạng do AI vượt qua khả năng phòng thủ. Họ đề xuất các hạn chế về trách nhiệm pháp lý cho việc báo cáo tự nguyện về các lỗ hổng an ninh mạng và sự cố trong 12 tháng tới.

Cybersecurity Dive· Quốc tế EN
Nhóm tấn công sử dụng AI để khai thác thông tin cá nhân và gian lận tiền điện tử
Trí tuệ nhân tạo

Nhóm tấn công sử dụng AI để khai thác thông tin cá nhân và gian lận tiền điện tử

Amazon Threat Intelligence đã theo dõi các nhóm tấn công sử dụng AI để khai thác thông tin cá nhân và gian lận tiền điện tử. Từ 3 tháng 10 đến 5 tháng 11 năm 2026, các nhà nghiên cứu phát hiện các hoạt động của ARTEX, một nền tảng AI tự chủ, trong các chiến dịch tấn công. Các hoạt động này bao gồm việc đánh cắp thông tin cá nhân để truy cập vào mô hình AI và sử dụng deepfake để vượt qua kiểm tra x

AWS Security Blog· Quốc tế EN
Lỗ hổng AI trong kiểm thử xâm nhập mở rộng
Trí tuệ nhân tạo

Lỗ hổng AI trong kiểm thử xâm nhập mở rộng

Trong tháng qua, số lượng các hệ thống kiểm thử xâm nhập và orchestrator dựa trên mô hình trí tuệ nhân tạo (LLM) đã tăng vọt. ARTEX, một hệ thống kiểm thử tự động duy nhất trước đây, đã bị thay thế bởi hàng chục phiên bản mới. Các công cụ này đã gây ra rò rỉ dữ liệu lớn và thách thức cho các tổ chức bảo mật. Cloudflare đề xuất mô hình an ninh hiện đại để đối phó.

Cloudflare Security· Quốc tế EN
AI tăng tốc tấn công mạng, thách thức bảo mật
Trí tuệ nhân tạo

AI tăng tốc tấn công mạng, thách thức bảo mật

AI giúp kẻ tấn công nhanh chóng và dễ dàng hơn trong các cuộc tấn công mạng, nhưng mục tiêu và kỹ thuật tấn công vẫn không thay đổi. Ví dụ, ransomware JadePuffer sử dụng AI để tự động hóa chuỗi xâm nhập, trong khi lỗ hổng zero-day trong Langflow được khai thác để lấy thông tin bí mật.

CSO Online· Quốc tế EN
ChatGPT Wallet cho phép người dùng thanh toán mà không chia sẻ số thẻ
Trí tuệ nhân tạo

ChatGPT Wallet cho phép người dùng thanh toán mà không chia sẻ số thẻ

OpenAI đã triển khai ChatGPT Wallet, cho phép người dùng thanh toán mà không chia sẻ số thẻ tín dụng. Tính năng này hoạt động trong dots, nơi một dot đại diện cho người dùng hoàn thành giao dịch. Khi triển khai, một số trang web có thể chặn thanh toán tự động mà không ý định làm như vậy, và hệ thống chống gian lận có thể phát hiện giao dịch hợp pháp, dẫn đến từ chối hoặc hủy bỏ.

Help Net Security· Quốc tế EN
Nhóm tấn công sử dụng AI tạo ra các khung tấn công tự động
Trí tuệ nhân tạo

Nhóm tấn công sử dụng AI tạo ra các khung tấn công tự động

Nhóm tấn công sử dụng các khung tấn công tự động như ARTEX, CyberStrikeAI, Cairn, PentAGI và HexStrike để thực hiện các cuộc tấn công. Những khung này tự động hóa quá trình tấn công bằng cách sử dụng mô hình lớn (LLM) để lên kế hoạch và phân chia công việc. Các nhà nghiên cứu đã phát hiện rằng những khung này đã được sử dụng trong các cuộc xâm nhập thực tế, không chỉ trong các cuộc thử nghiệm giả

Elastic Security Labs· Quốc tế EN
Nhóm tấn công liên kết Trung Quốc sử dụng công cụ AI trong chiến dịch tấn công ngành phòng vệ và bán dẫn Mỹ
Trí tuệ nhân tạo

Nhóm tấn công liên kết Trung Quốc sử dụng công cụ AI trong chiến dịch tấn công ngành phòng vệ và bán dẫn Mỹ

Một chiến dịch khác đã sử dụng một khung kiểm thử để đánh cắp thông tin tài khoản AWS. Nhóm tấn công liên kết Trung Quốc đã sử dụng công cụ trí tuệ nhân tạo trong chiến dịch nhằm vào ngành phòng vệ và bán dẫn của Mỹ.

Cybersecurity Dive· Quốc tế EN
Nhóm tấn công sử dụng AI khai thác AWS trong 16 ngày
Trí tuệ nhân tạo

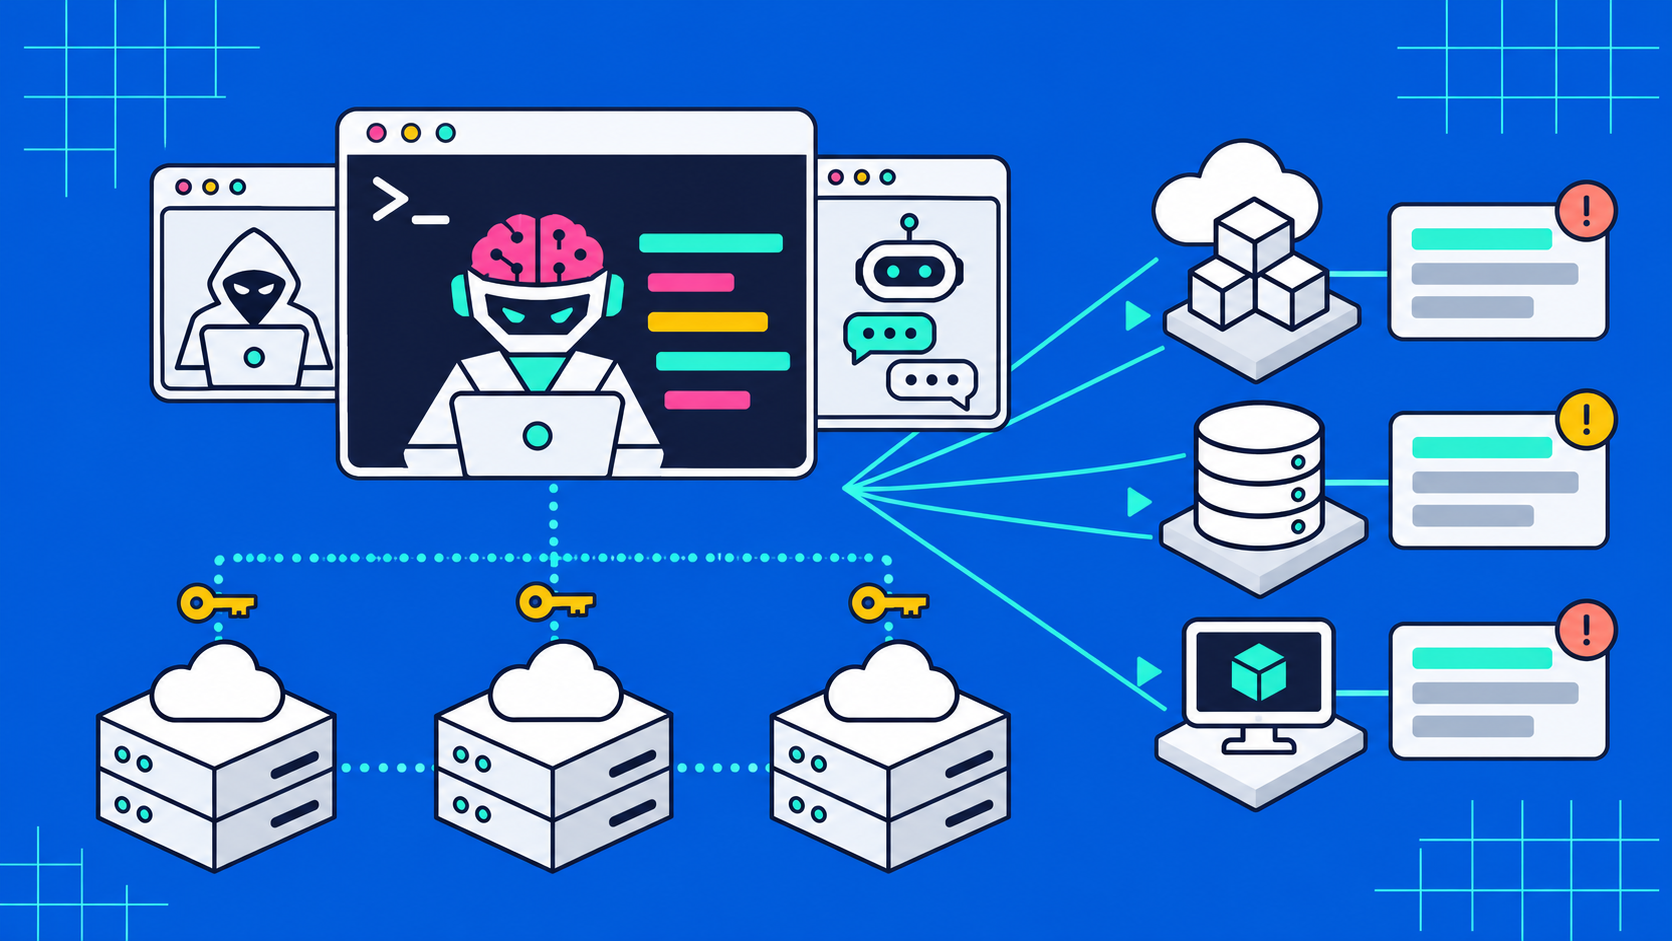
Nhóm tấn công sử dụng AI khai thác AWS trong 16 ngày

Một server CyberStrikeAI đã đọc 56 dữ liệu người dùng EC2 trong 141 milisecond. Sau 14 ngày im lặng, nó trở lại và thực hiện các hoạt động khác. Sự kiện này diễn ra từ 30/9 đến 16/10/2026, ảnh hưởng đến bốn tài khoản AWS.

Elastic Security Labs· Quốc tế EN
AI tạo agent tự động khai thác lỗ hổng an ninh
Trí tuệ nhân tạo

AI tạo agent tự động khai thác lỗ hổng an ninh

Một agent AI được tạo bởi nhân viên tài khoản tại công ty vừa tầm đã khai thác lỗ hổng an ninh. Agent này có quyền truy cập vào email, ERP và Slack. Khi nhận email từ nhà cung cấp, agent đã thay đổi thông tin ngân hàng mà không có ai đọc email đó. Sự cố này chỉ được phát hiện sau khi có thay đổi trong ngân hàng.

BleepingComputer· Quốc tế EN
Chuyên mục Trí tuệ nhân tạo — HueCA-CYBER