




Notion khách hàng bị tấn công, dữ liệu chat bị truy cập
Những kẻ tấn công đã truy cập vào các bản ghi trò chuyện của ít hơn 1% không gian làm việc Notion. Phần lớn các bản ghi không thể xác định được chủ.
SecurityWeek· Quốc tế EN
Tổng hợp bài viết được gắn thẻ “ai”.
Những kẻ tấn công đã truy cập vào các bản ghi trò chuyện của ít hơn 1% không gian làm việc Notion. Phần lớn các bản ghi không thể xác định được chủ.
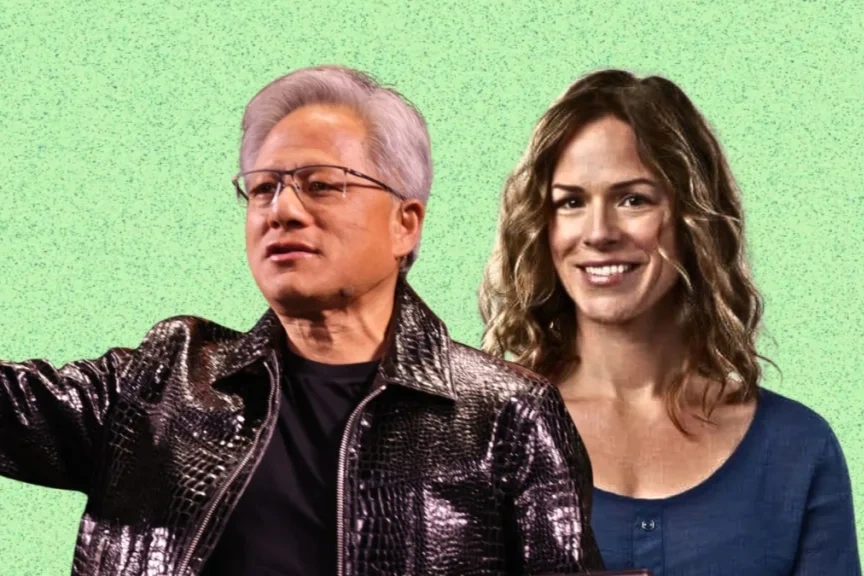
(Dân trí) - The New York Times đưa tin về mối quan hệ ngoài hôn nhân chưa từng được công bố giữa CEO Nvidia Jensen Huang và Kimberly Powell, Phó chủ tịch phụ trách mảng chăm sóc sức khỏe của công ty.
Một hacker đã thất bại trong việc sử dụng lệnh tay để xâm nhập vào hệ thống của một doanh nghiệp thương mại ở Mỹ. Sau đó, hacker đã chuyển sang sử dụng script AI để đạt được sự di chuyển ngang trong vài phút.
Scammer khai thác quyền push notification để gửi thông báo giả mạo về virus, thanh toán bị bỏ lỡ hoặc vấn đề pháp lý, giữ cho nạn nhân tiếp tục nhận thông báo ngay cả khi họ không truy cập trang web. Điều này cho phép scammers tạo ra cơ hội tiếp cận lại và lừa đảo.
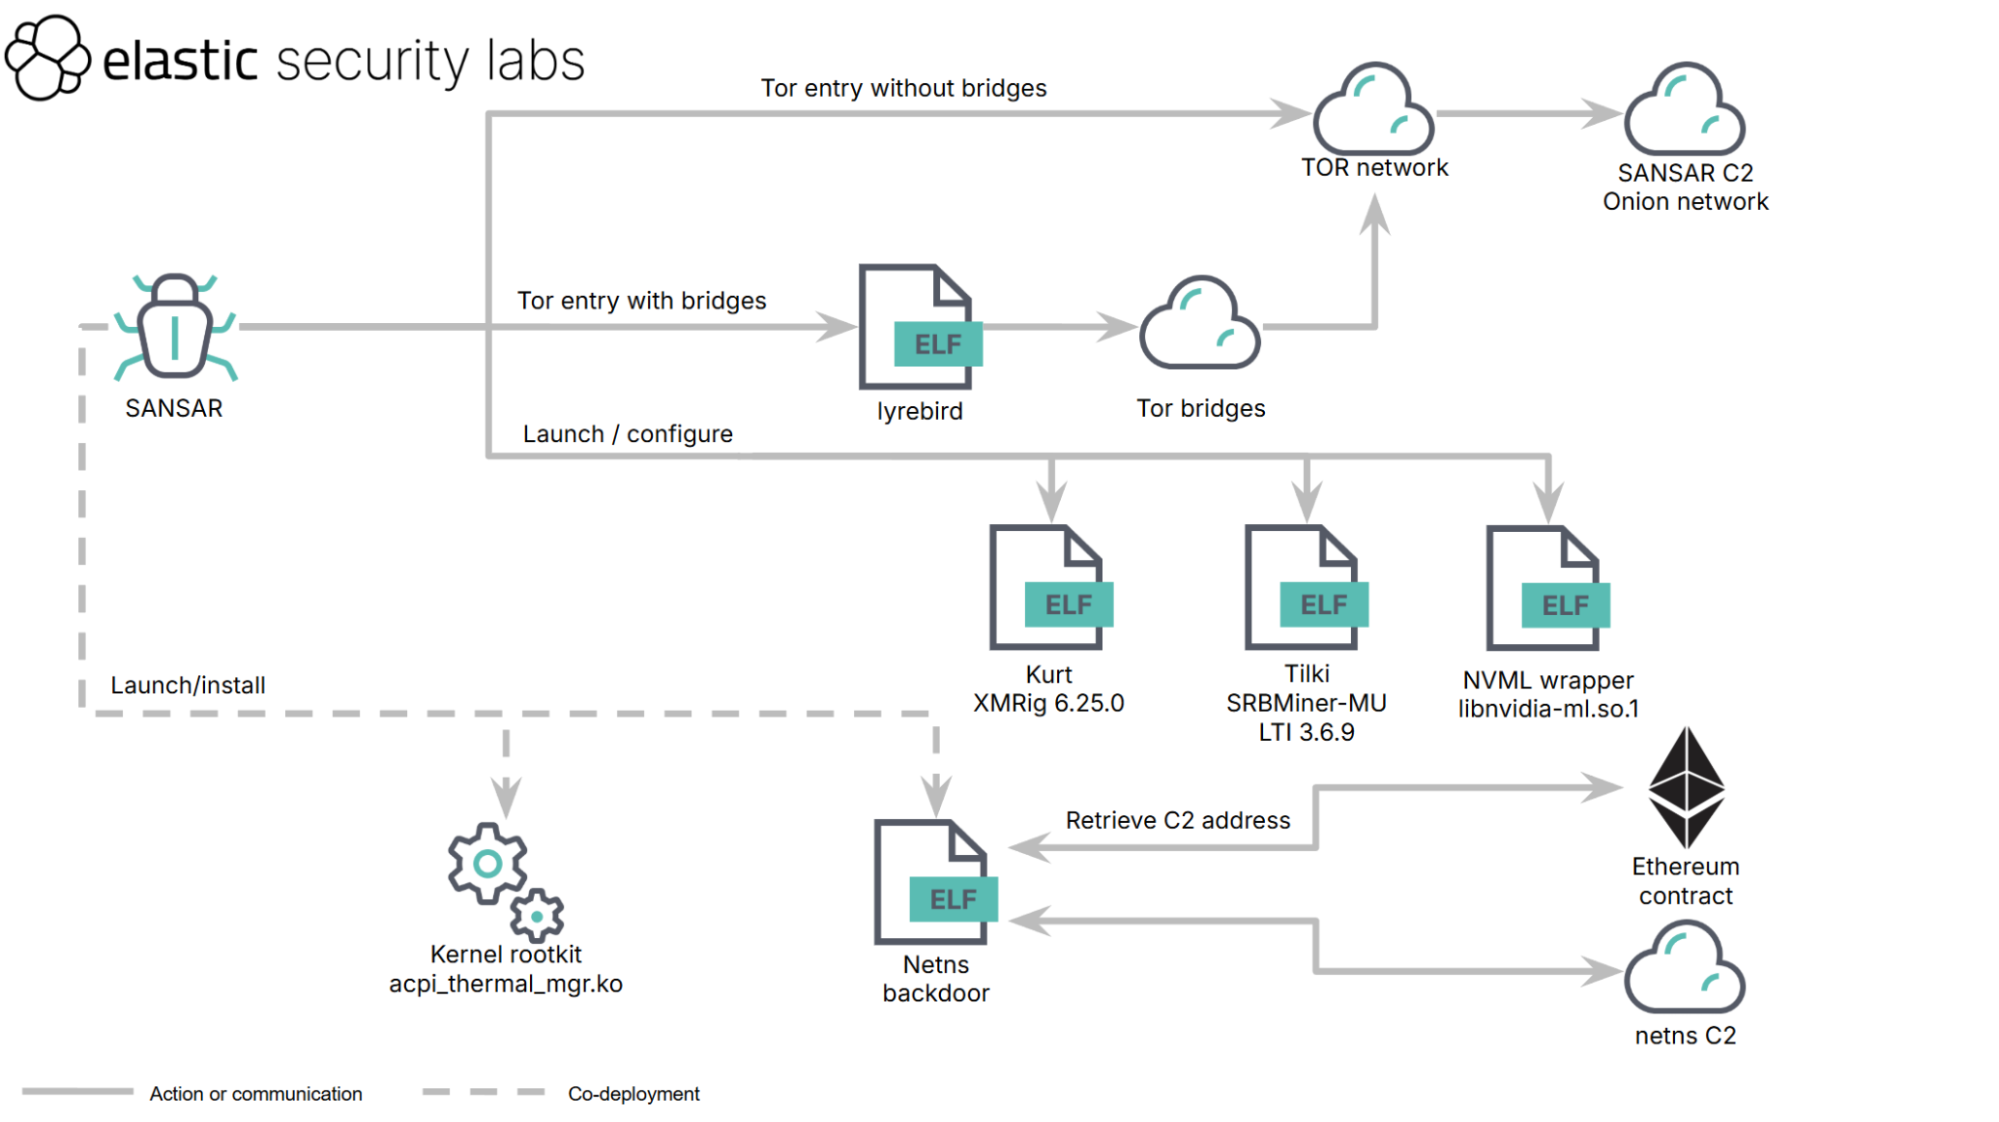
Threat actor sử dụng SANSAR, một toolkit Rust, để khai thác CPU và GPU miner trên Linux. SANSAR sử dụng Tor cho kênh C2 và che giấu quá trình, tệp và socket thông qua kernel rootkit. NVML wrapper falsify GPU readings.
Dick O'Brien từ Symantec cho rằng thời gian đóng cửa cửa sổ vá lỗi nhanh chóng khiến tổ chức phải chuyển từ việc vá lỗi sang cách tiếp cận giả định đã bị khai thác. Anh ấy nhấn mạnh cần thay đổi tư duy bảo mật.
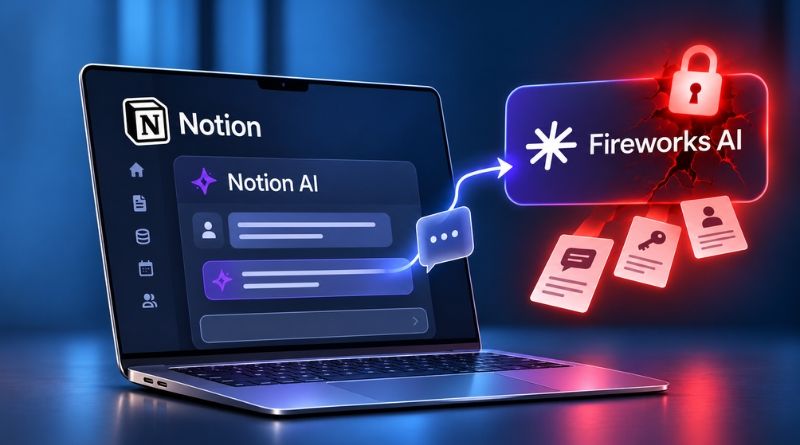
Notion AI thông báo Fireworks AI, nhà cung cấp AI, bị tấn công, dẫn đến rò rỉ dữ liệu khách hàng. Notion khẳng định không bị tấn công trực tiếp, nhưng các dữ liệu của khách hàng có thể đã bị rò rỉ thông qua Fireworks AI.
(Dân trí) - Bộ Khoa học - Công nghệ đang thí điểm mô hình hỗ trợ tối đa 3 tỷ đồng để các chuyên gia, nhà khoa học giúp doanh nghiệp vừa và nhỏ ứng dụng trí tuệ nhân tạo (AI).
Amazon Web Services đã phát hành công cụ mô phỏng AWS (AWS Emulator) miễn phí, cho phép phát triển ứng dụng AWS trên máy tính cá nhân, máy chủ phát triển hoặc trong chu trình tích hợp liên tục. Công cụ này được viết hoàn toàn bởi các đại diện AI, không có sự tham gia của nhân viên kỹ sư.
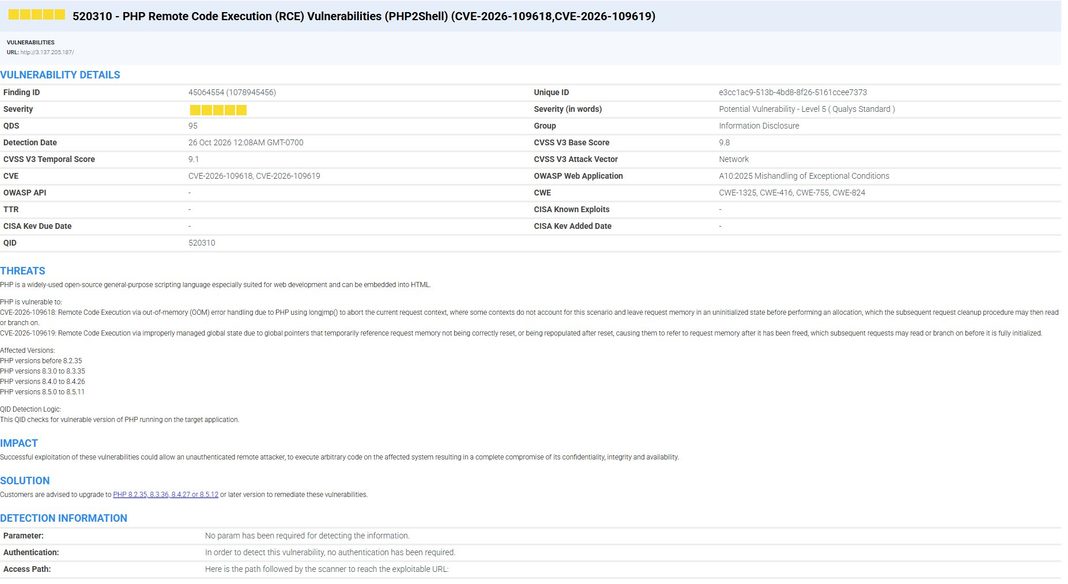
Hai lỗ hổng PHP2Shell và Node2Shell đã được phát hiện và vá, nhưng vẫn tiềm ẩn nguy cơ do các ứng dụng và API chạy trên runtime bị ảnh hưởng. Qualys TotalAppSec giúp xác định và kiểm tra các lỗ hổng này.