Từ khoá

#ai

Tổng hợp bài viết được gắn thẻ “ai”.

Tổng số 325 bài viết•Trang 10 / 33

Bài viết theo từ khoá

10 bài trên trang
Horizon3 ra mắt Phòng thí nghiệm Tầm nhìn Tương lai về Trí tuệ Địch thủ
Trí tuệ nhân tạo

Horizon3 ra mắt Phòng thí nghiệm Tầm nhìn Tương lai về Trí tuệ Địch thủ

Horizon3, công ty bảo mật dựa trên NodeZero, đã công bố Phòng thí nghiệm Tầm nhìn Tương lai về Trí tuệ Địch thủ để phát triển hệ thống vòng tròn khép kín sử dụng bằng chứng từ đồ thị tấn công an toàn NodeZero để tìm và đóng các con đường tấn công thực tế với tốc độ máy tính.

Horizon3.ai Attack Research· Quốc tế EN
Daylight đầu tư 80 triệu đô cho công nghệ an ninh mạng trí tuệ nhân tạo
Trí tuệ nhân tạo

Daylight đầu tư 80 triệu đô cho công nghệ an ninh mạng trí tuệ nhân tạo

Daylight dự định tăng tốc phát triển sản phẩm, tuyển dụng nhân tài mới, mở rộng sự hiện diện tại Hoa Kỳ và thâm nhập vào các thị trường mới. Công ty này đang đầu tư lớn vào công nghệ an ninh mạng dựa trên trí tuệ nhân tạo.

SecurityWeek· Quốc tế EN
Nhóm liên kết Kazakhstan sử dụng AI để surveil chính phủ vùng Trung Á
Trí tuệ nhân tạo

Nhóm liên kết Kazakhstan sử dụng AI để surveil chính phủ vùng Trung Á

Nghiên cứu mới cho thấy các hacker liên kết với Kazakhstan đã sử dụng một đại diện trí tuệ nhân tạo để theo dõi chính phủ các nước Trung Á, trộm tài liệu nhạy cảm và xâm nhập vào các mạng lưới cơ sở hạ tầng quan trọng.

The Record· Quốc tế EN
Microsoft sử dụng AI phát hiện 59 lỗ hổng Linux tồn tại lâu năm
Trí tuệ nhân tạo

Microsoft sử dụng AI phát hiện 59 lỗ hổng Linux tồn tại lâu năm

Microsoft sử dụng AI phát hiện 59 lỗ hổng trong Linux kernel, bao gồm những lỗi tồn tại hơn 20 năm. Quá trình xác nhận lỗi và phát hành bản vá vẫn chủ yếu phụ thuộc vào con người. Trong số 59 báo cáo, 24 có mức độ nghiêm trọng cao, 8 có exploit sẵn sàng.

CSO Online· Quốc tế EN
Nhóm tấn công khai thác lỗ hổng trong GPUStack, tạo ra yêu cầu giả mạo
Lỗ hổng

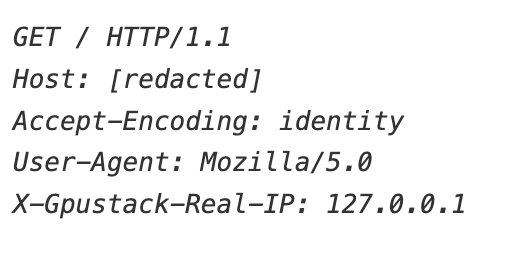
Nhóm tấn công khai thác lỗ hổng trong GPUStack, tạo ra yêu cầu giả mạo

Một lỗ hổng xác thực dễ dàng (CVE-2026-102895) trong GPUStack, một phần mềm mã nguồn mở quản lý bộ nhớ GPU, đã bị khai thác. Lỗ hổng này cho phép kẻ tấn công giả mạo header 'X-Gpustack-Real-IP' để bỏ qua xác thực. IP nguồn của yêu cầu được ghi là 127.0.0.1, một địa chỉ tin cậy, khiến GPUStack bỏ qua xác thực.

SANS Internet Storm Center· Quốc tế EN
Mua an ninh mạng châu ưu tiên công ty nội địa
Lỗ hổng

Mua an ninh mạng châu ưu tiên công ty nội địa

Mua hàng an ninh mạng từ công ty nội địa châu Âu đang trở thành xu hướng, đặc biệt sau khi mất niềm tin vào chính phủ Trump. Doanh số bán hàng của công ty EU-headquartered tăng 35% trong hai năm qua, trong khi doanh số của công ty Mỹ chỉ tăng 8%. Điều này liên quan đến các quy định về tuân thủ EU như NIS2 Directive và Digital Operational Resilience Act (DORA).

The Register Security· Quốc tế EN
ĐBQH chất vấn Bộ trưởng Bộ KH-CN về phương án ứng phó với tấn công mạng
Mối đe dọa

ĐBQH chất vấn Bộ trưởng Bộ KH-CN về phương án ứng phó với tấn công mạng

VOV.VN - Càng nhiều hoạt động thiết yếu như giao dịch tiền bạc, học tập, khám chữa bệnh...được đưa môi trường số, nguy cơ giả mạo danh tính, đánh cắp dữ liệu và tấn công mạng càng đặt ra yêu cầu cao hơn. ĐBQH đề nghị kiểm chứng năng lực bảo vệ người dân trước nguy cơ giả mạo danh tính, đánh cắp…

VOV Công nghệ· Trong nước
Từ khoá #ai — HueCA-CYBER