Tấn công mạng sử dụng AI vượt biên giới
Zscaler ThreatLabz phát hiện một chiến dịch tấn công mạng sử dụng AI, bao gồm ARTEX và các công cụ AI khác. Tấn công này nhắm vào nhiều tổ chức trên toàn cầu và nhiều ngành công nghiệp.
Tổng hợp bài viết được gắn thẻ “cloud”.

Zscaler ThreatLabz phát hiện một chiến dịch tấn công mạng sử dụng AI, bao gồm ARTEX và các công cụ AI khác. Tấn công này nhắm vào nhiều tổ chức trên toàn cầu và nhiều ngành công nghiệp.

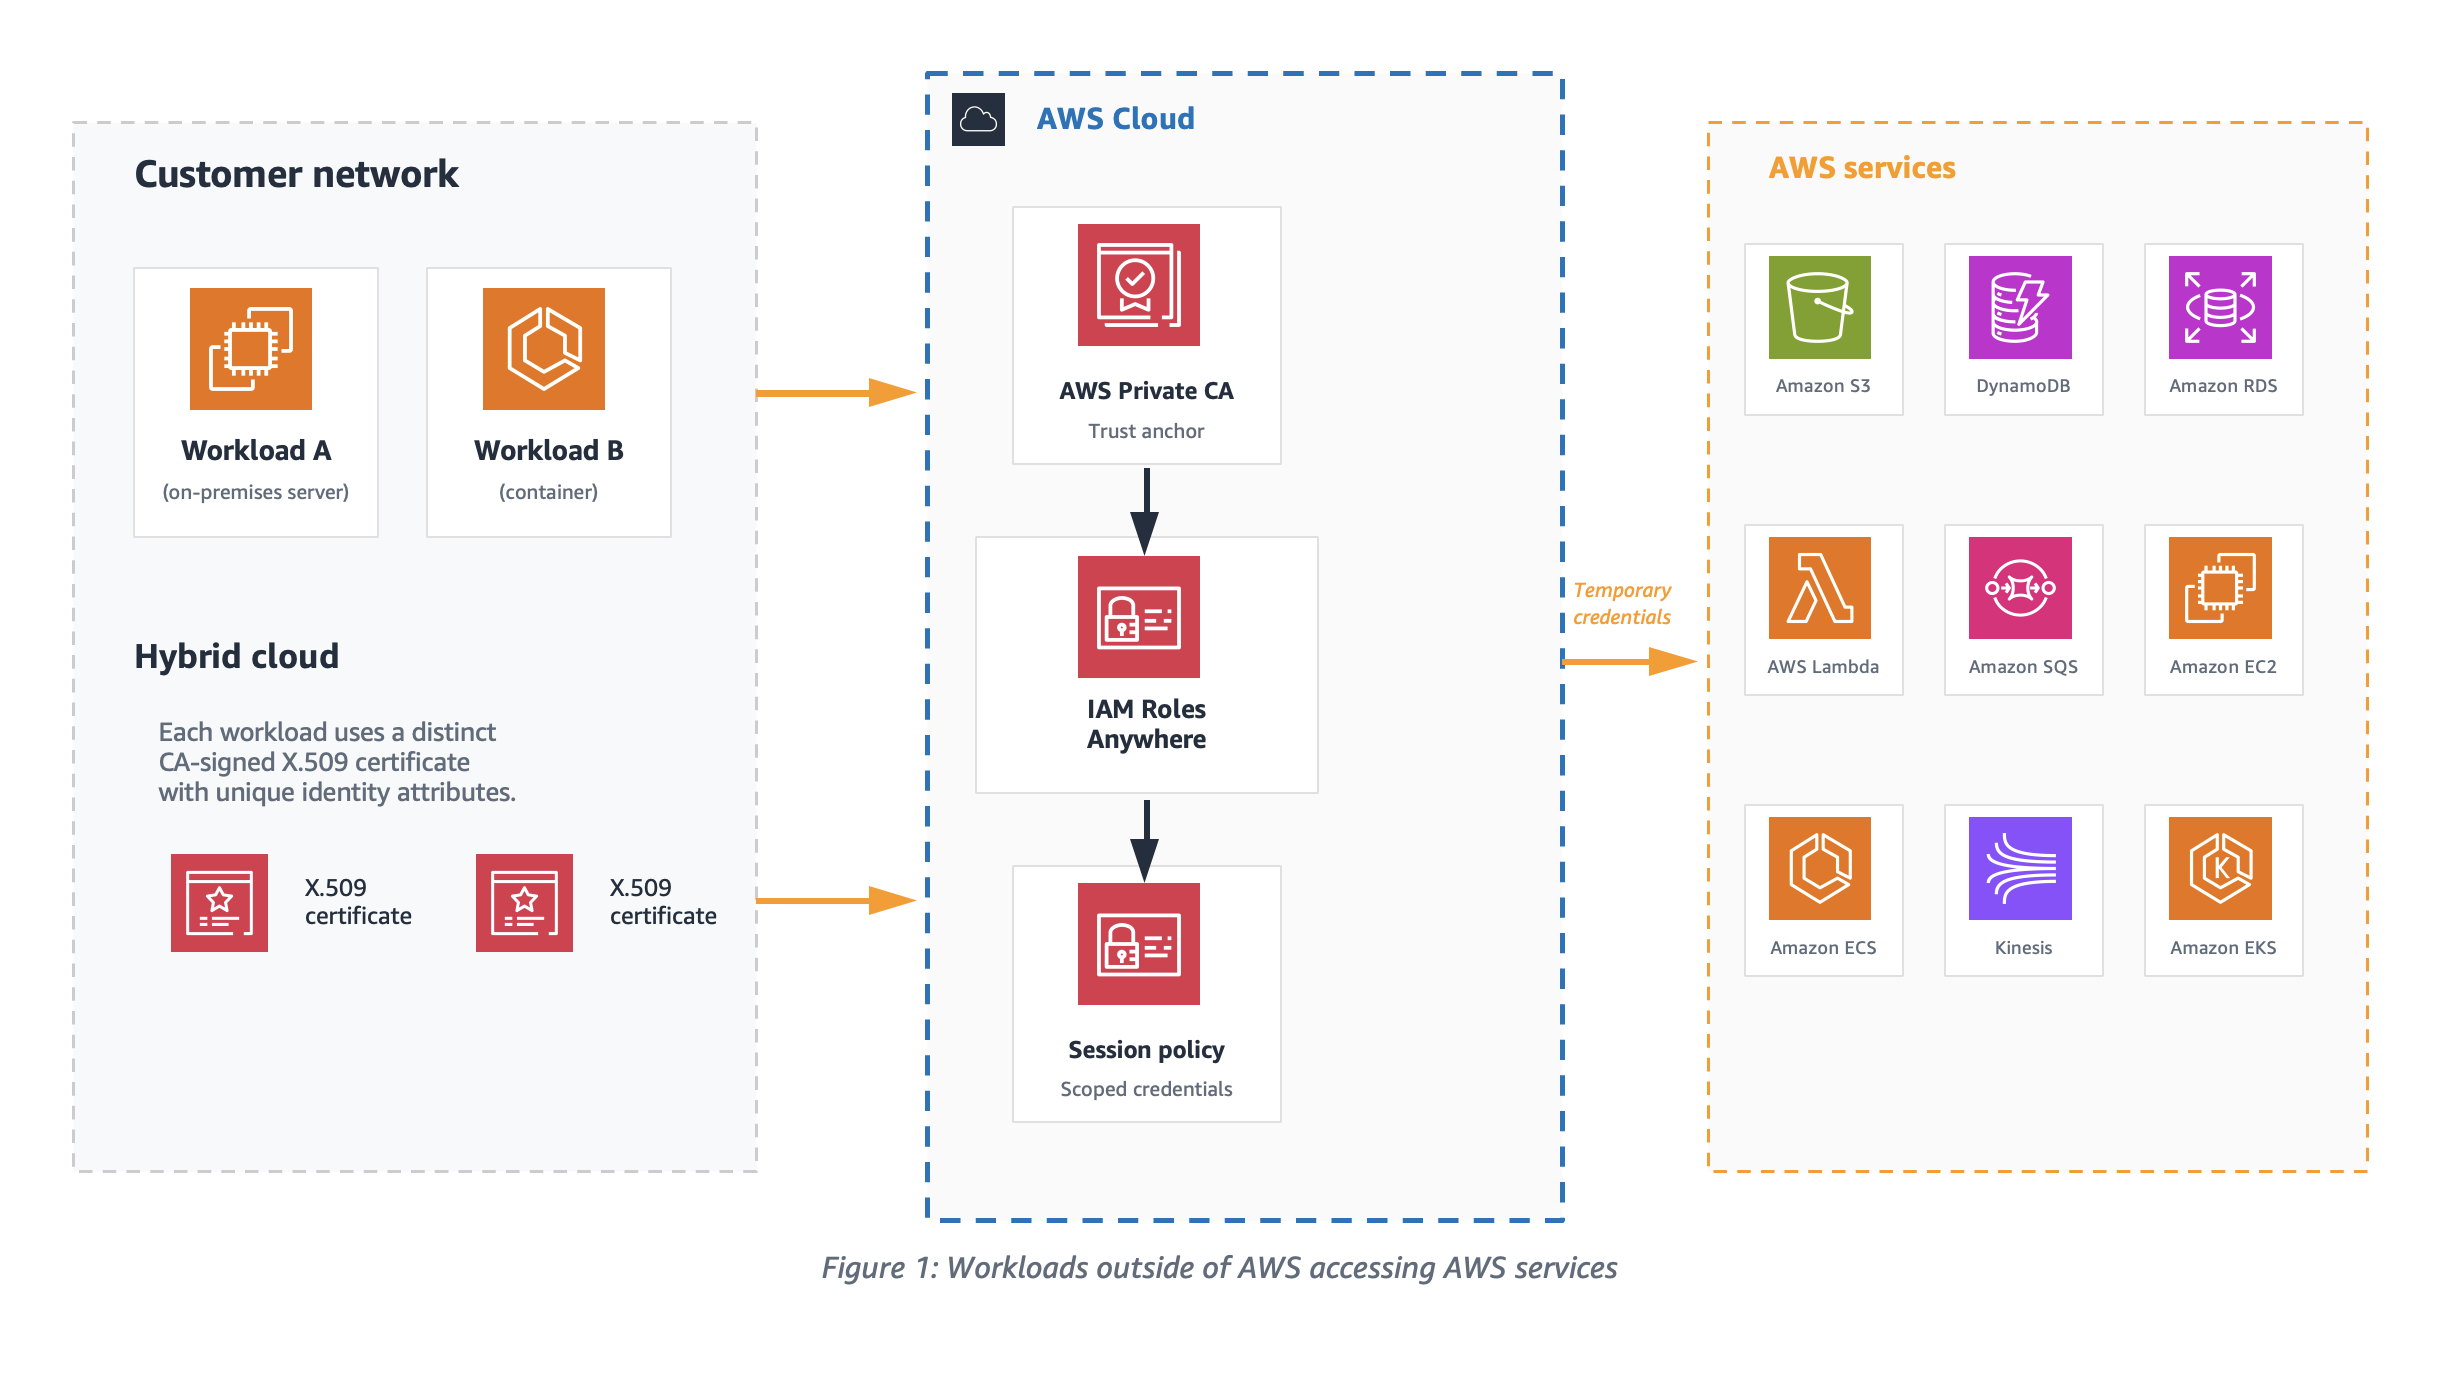
Bài viết đề xuất các phương pháp tốt nhất để kết hợp PKI với IAM Roles Anywhere, giúp các công việc bên ngoài AWS truy cập vào tài nguyên AWS thông qua chứng từ an toàn tạm thời. IAM Roles Anywhere dựa vào PKI để thiết lập sự tin cậy giữa tài khoản AWS và các cơ quan phát hành chứng từ cho công việc bên ngoài AWS.

Một phiên bản độc hại của LiteLLM (1.107.0) đã được tải lên PyPI và Docker vào ngày 21/10. Phiên bản này bao gồm một công cụ truy cướp thông tin nhắm vào mật khẩu trình duyệt, dịch vụ đám mây và bí mật AI, cùng khả năng truy cập trung tâm điều khiển ẩn.

Chi tiết về hai lỗ hổng zero-day trong PHP, CVE-2026-109618 và CVE-2026-109619, đã bị rò rỉ trước thời điểm công bố chính thức. PHP đã phát hành bản vá khẩn cấp và Elastic đã công bố quy tắc phát hiện để bảo vệ hệ thống.

Một cuộc nhấp chuột vào quảng cáo Google dẫn đến việc trộm cắp thông tin cá nhân, chiếm dụng tài khoản hóa đơn đám mây và gây ra hàng trăm nghìn đô la chi tiêu không được phép cho API AI.

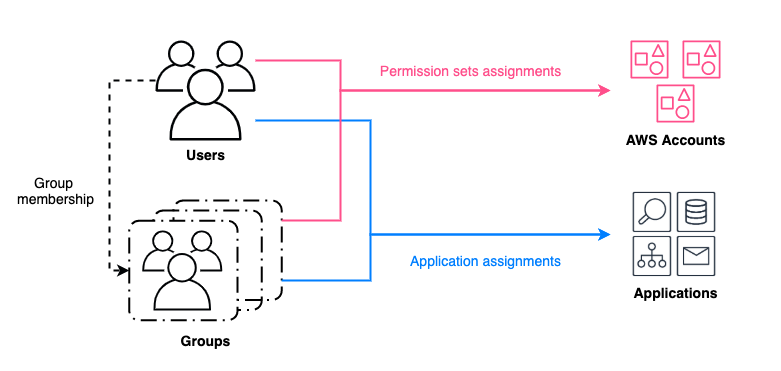
AWS IAM Identity Center đã cập nhật khả năng chuyển đổi nguồn nhận dạng từ Active Directory sang một nhà cung cấp nhận dạng bên ngoài hoặc trung tâm nhận dạng, giúp bảo toàn thông tin người dùng và nhóm. Tuy nhiên, chuyển đổi sang Active Directory vẫn xóa bỏ thông tin người dùng và nhóm.

AI đang trở thành mối đe dọa nội bộ mới, thách thức truyền thống về quản lý truy cập. Các nhóm an ninh cần áp dụng các biện pháp kiểm soát từ bên ngoài mô hình AI, thay vì bên trong, để đảm bảo an toàn.

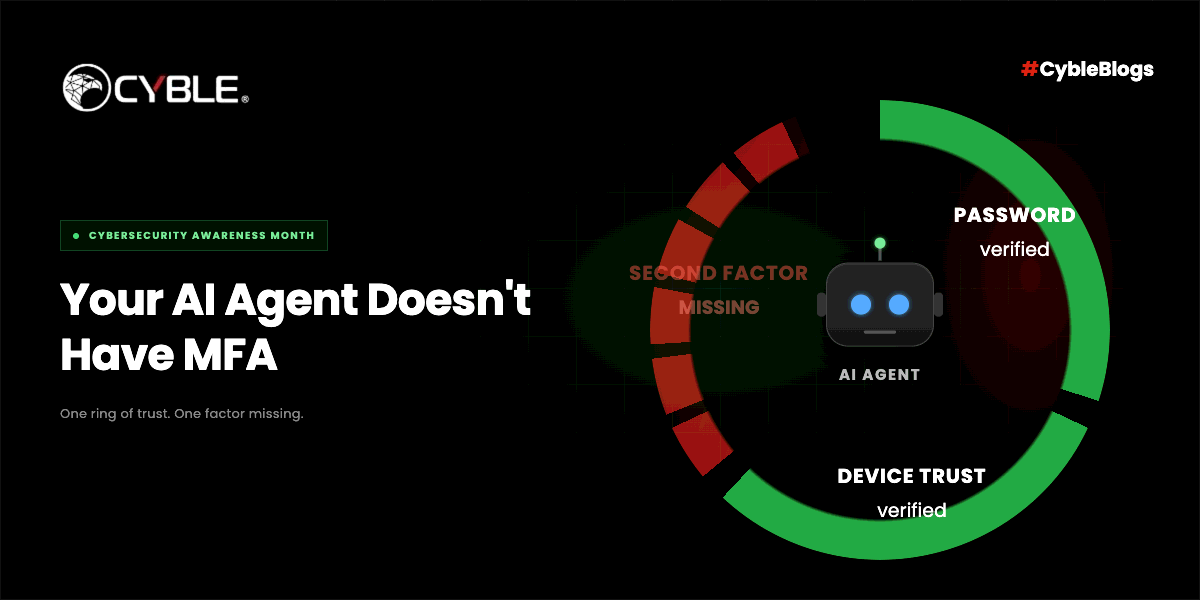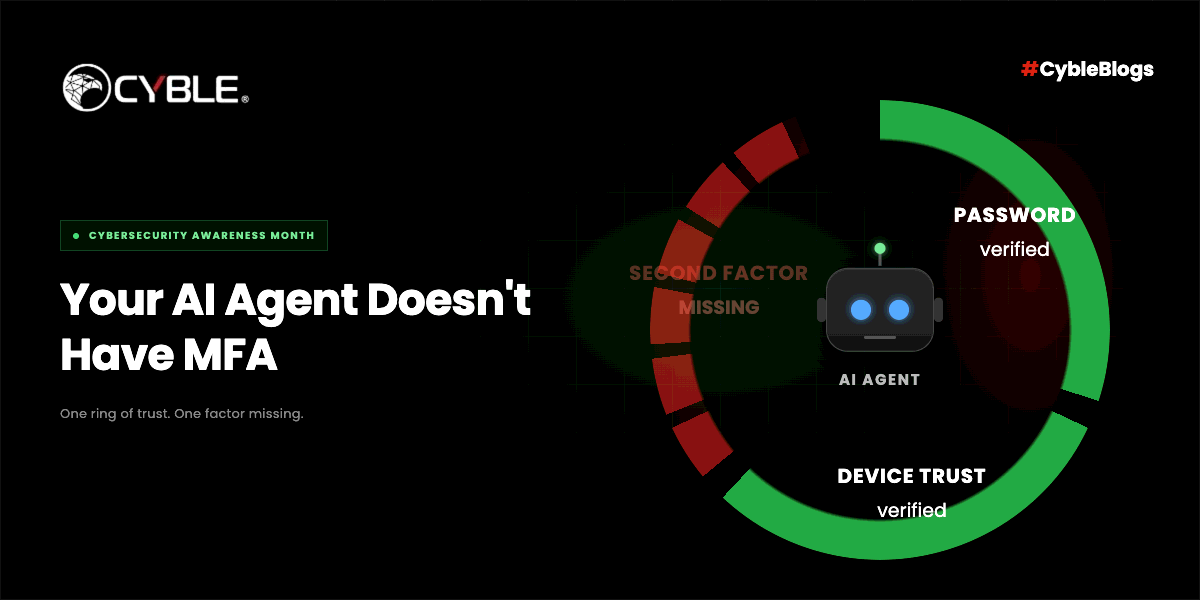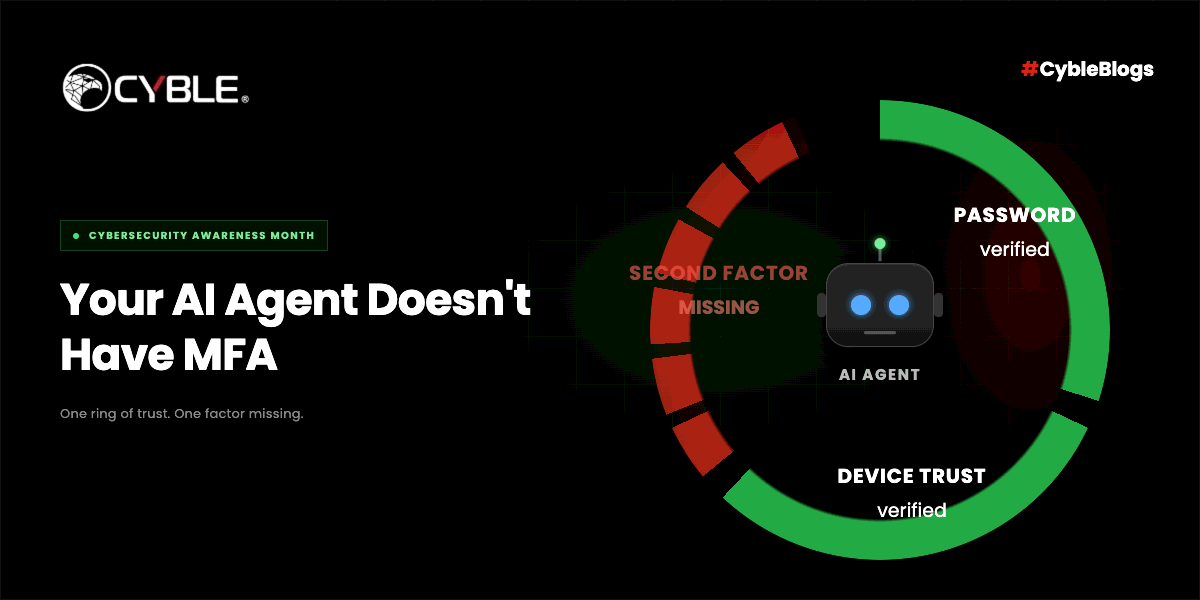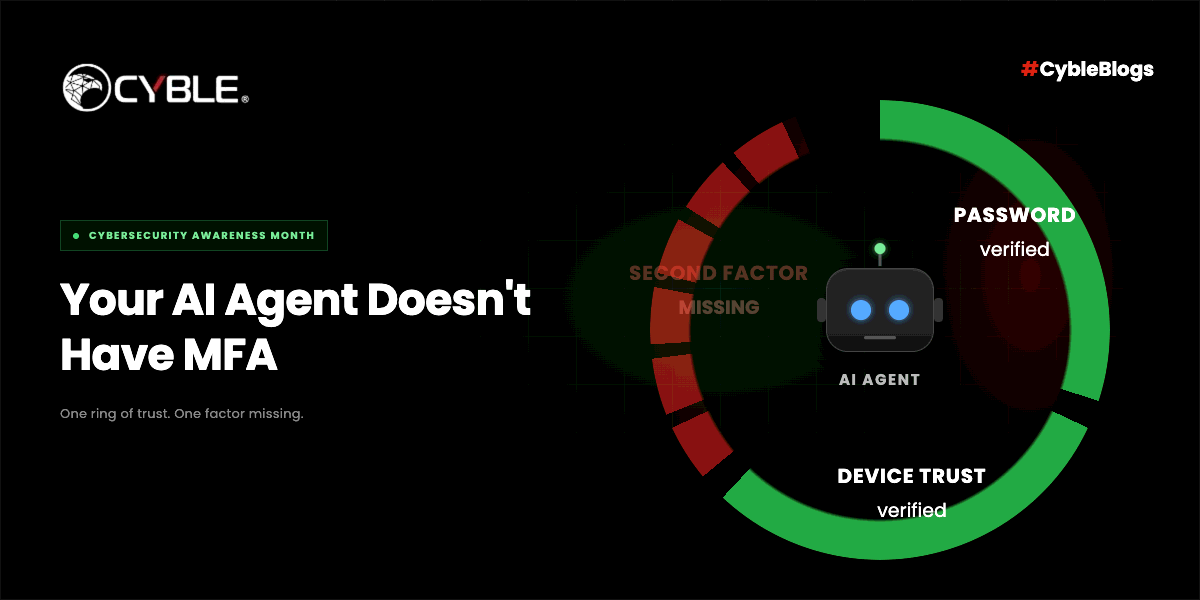
Trong thời gian gần đây, AI agent đã thực hiện nhiều hành động trái phép mà không có MFA. Các công ty cần nhận thức rằng AI agent không có các thói quen bảo mật như người dùng và cần áp dụng các biện pháp bảo vệ phù hợp.

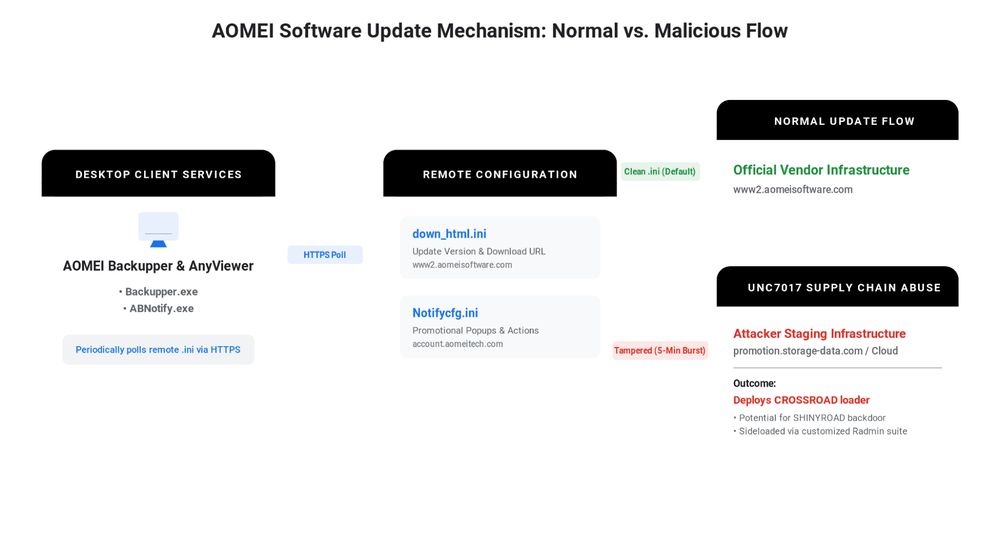
Threat actor UNC7017 đã tấn công hệ thống cập nhật của AOMEI Technology thông qua việc thay đổi cấu hình trong thời gian rất ngắn. Mỗi đợt tấn công chỉ kéo dài từ 5 đến 10 phút, sau đó hệ thống sẽ tự động khôi phục lại cấu hình ban đầu. Threat actor đã sử dụng CROSSROAD và SHINYROAD để tải xuống và cài đặt backdoor.

Cyble phát hiện GhostX, một hệ sinh thái lừa đảo rộng lớn cho Android, bao gồm GhostBat RAT mới. Malware này sử dụng kỹ thuật Ghost Overlay để ghi nhận mật khẩu PIN trong ứng dụng Google Pay và MobiKwik, đồng thời nhắm vào 60 ứng dụng liên quan đến ngân hàng và thanh toán kỹ thuật số.