Từ khoá

#malware

Tổng hợp bài viết được gắn thẻ “malware”.

Tổng số 129 bài viết•Trang 10 / 13

Bài viết theo từ khoá

10 bài trên trang
Mối đe dọa

Nhóm tấn công SlippyNunchucks khai thác lỗ hổng trong Sogou Input Method

Nhóm tấn công SlippyNunchucks đã khai thác lỗ hổng trong Sogou Input Method để triển khai ransomware DarkVigil. Sự kiện diễn ra từ 1/7/2026, ảnh hưởng đến nhiều tổ chức và cá nhân ở châu Á. Tencent đã phát hành bản cập nhật để khắc phục vấn đề.

WeLiveSecurity Español· Quốc tế ES
Kiểm định LLM trong phân tích mã máy
Trí tuệ nhân tạo

Kiểm định LLM trong phân tích mã máy

Nghiên cứu của SentinelLabs đánh giá khả năng của mô hình lớn (LLM) trong phân tích mã máy và ghi chú vào cơ sở dữ liệu phân đoạn, phát hiện nhiều vấn đề về nhãn không chính xác và phân tích không đầy đủ. Để cải thiện hiệu suất, họ phát triển và thử nghiệm một tiêu chuẩn cho LLM trong phân tích mã máy, đảm bảo ghi chú có liên kết với bằng chứng, xác minh thay đổi trong cơ sở dữ liệu, bảo quản trạn

SentinelLabs· Quốc tế EN
Tin tặc khai thác sự tin cậy vào công cụ quản lý từ xa
Mối đe dọa

Tin tặc khai thác sự tin cậy vào công cụ quản lý từ xa

Trong quý 2026, tin tặc đã khai thác sự tin cậy vào các công cụ quản lý từ xa, AI coding assistants và ứng dụng Microsoft để thực hiện các cuộc tấn công. Những cuộc tấn công này sử dụng các công cụ được tin tưởng để duy trì quyền truy cập và hành động nhanh chóng.

Elastic Security Labs· Quốc tế EN
Tấn công download giả sử dụng installers độc hại để phân phối phần mềm thu tiền
Mối đe dọa

Tấn công download giả sử dụng installers độc hại để phân phối phần mềm thu tiền

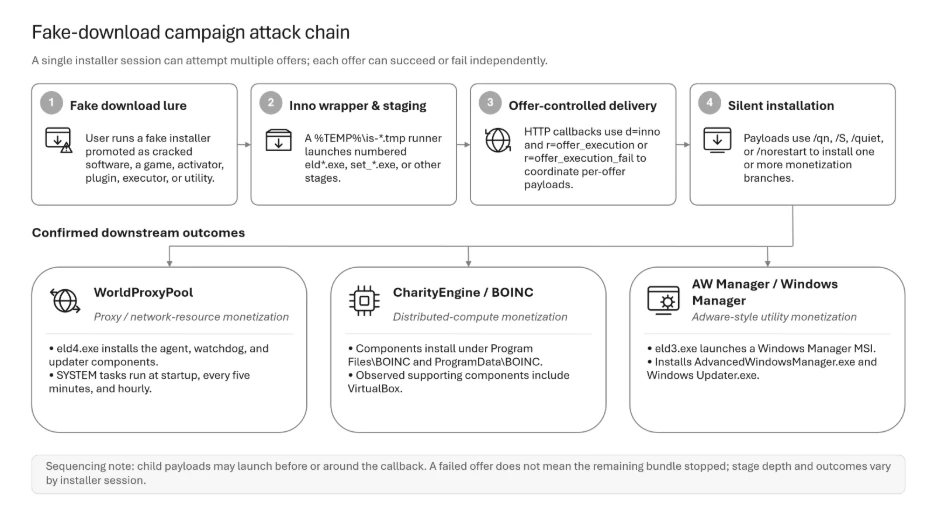
Microsoft Threat Intelligence đã phát hiện một chiến dịch download giả nhắm vào người dùng tìm kiếm phần mềm bị crack, game miễn phí, activators, plugins và công cụ không chính thức. Installers độc hại này phân phối nhiều phần mềm thu tiền trong một phiên cài đặt. Các phần mềm này có thể tạo ra các tác vụ như chuyển hướng lưu lượng internet qua thiết bị, đăng ký vào nền tảng tính toán phân tán hoặ

Microsoft Security Blog· Quốc tế EN
Google giải thể botnet x.cpe chạy trên 1,3 triệu thiết bị Android TV
Mối đe dọa

Google giải thể botnet x.cpe chạy trên 1,3 triệu thiết bị Android TV

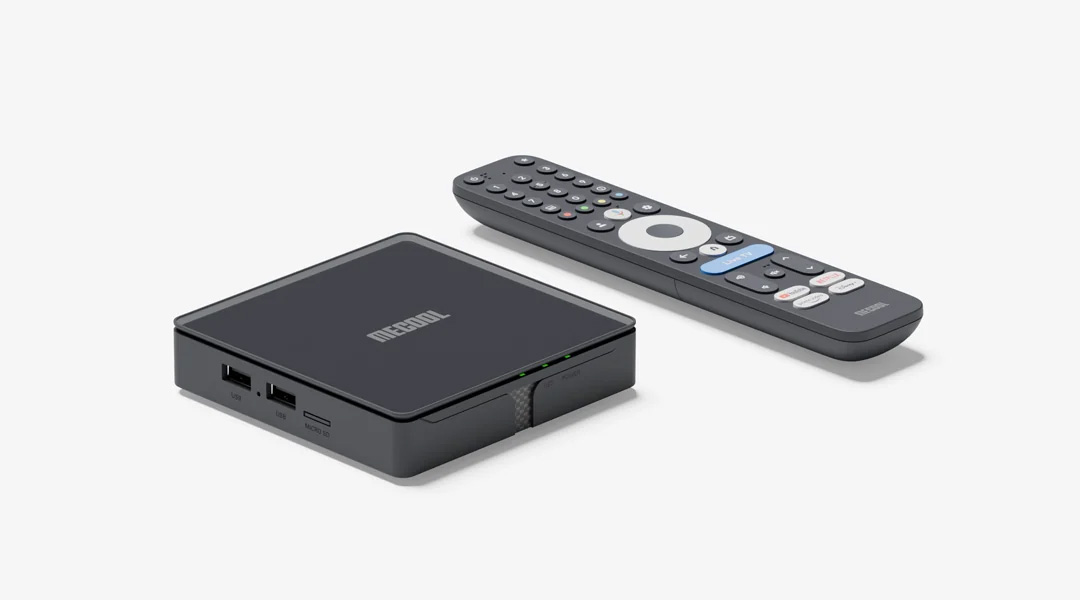
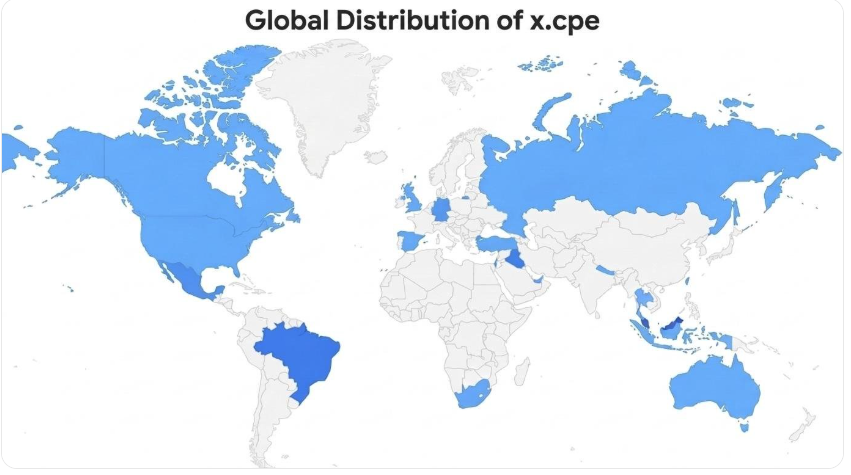
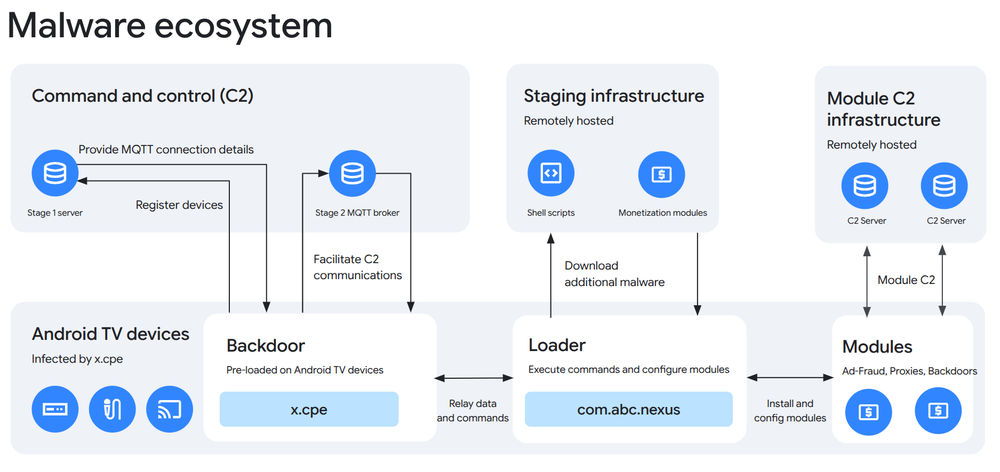
Google đã giải thể botnet x.cpe, chạy trên hơn 1,3 triệu thiết bị Android TV. Videostrong Technology, một công ty ở Shenzhen, đã sử dụng kỹ thuật che giấu để bypass quá trình chứng nhận của Google. Botnet này đã tự động cài đặt malware sau khi thiết bị được cài đặt và kết nối internet.

Ars Technica Security· Quốc tế EN
Công ty công nghệ giải thể mạng máy chủ TV độc hại
Mối đe dọa

Công ty công nghệ giải thể mạng máy chủ TV độc hại

Google và các đối tác đã giải thể một mạng máy chủ gồm hơn 1.3 triệu thiết bị TV Android bị nhiễm malware, sử dụng kết nối Internet của người dùng để bán lại cho các dịch vụ proxy. Mạng máy chủ này còn ảnh hưởng đến hơn 10 triệu thiết bị IoT khác, bao gồm thiết bị y tế và karaoke.

Krebs on Security· Quốc tế EN
Google và đối tác giải thể botnet XCPE
Mối đe dọa

Google và đối tác giải thể botnet XCPE

Google và các đối tác đã giải thể botnet XCPE, một backdoor được Videostrong Technology Co. sử dụng để monetize hơn 1,3 triệu thiết bị set-top box. Videostrong đã monetize backdoor bằng cách bán quyền truy cập cho các đối tác tội phạm và tải malware của họ lên các thiết bị bị nhiễm. Google đã cắt đứt quan hệ với Videostrong và yêu cầu các nhà sản xuất thiết bị phải trải qua các bài kiểm tra về tín

Google Threat Intelligence· Quốc tế EN
VOLTA sử dụng AI phân loại nạn nhân dựa trên giá trị tài sản
Trí tuệ nhân tạo

VOLTA sử dụng AI phân loại nạn nhân dựa trên giá trị tài sản

VOLTA là một implant stealer với khả năng tích hợp AI để đánh giá giá trị tài sản của nạn nhân. Sau khi đánh cắp thông tin, VOLTA sử dụng LLM để phân loại và đánh giá giá trị tài sản của nạn nhân, từ đó xác định mục tiêu tấn công.

Cisco Talos· Quốc tế EN
Từ khoá #malware — HueCA-CYBER