Từ khoá

#malware

Tổng hợp bài viết được gắn thẻ “malware”.

Tổng số 129 bài viết•Trang 3 / 13

Bài viết theo từ khoá

10 bài trên trang
Nhóm tấn công khai thác hype Grand Theft Auto VI, phát hành nhiều lừa đảo
Mối đe dọa

Nhóm tấn công khai thác hype Grand Theft Auto VI, phát hành nhiều lừa đảo

Cybercriminals đang tận dụng sự mong đợi cao của Grand Theft Auto VI để phát hành nhiều lừa đảo, bao gồm download giả mạo, trò chơi giả mạo và các gian lận tiền điện tử. ESET cảnh báo người dùng cần cẩn trọng với các trang web giả mạo và các đề nghị sớm truy cập.

ESET WeLiveSecurity· Quốc tế EN
Nhóm tấn công khai thác lỗ hổng zero-day trong Windows
Lỗ hổng

Nhóm tấn công khai thác lỗ hổng zero-day trong Windows

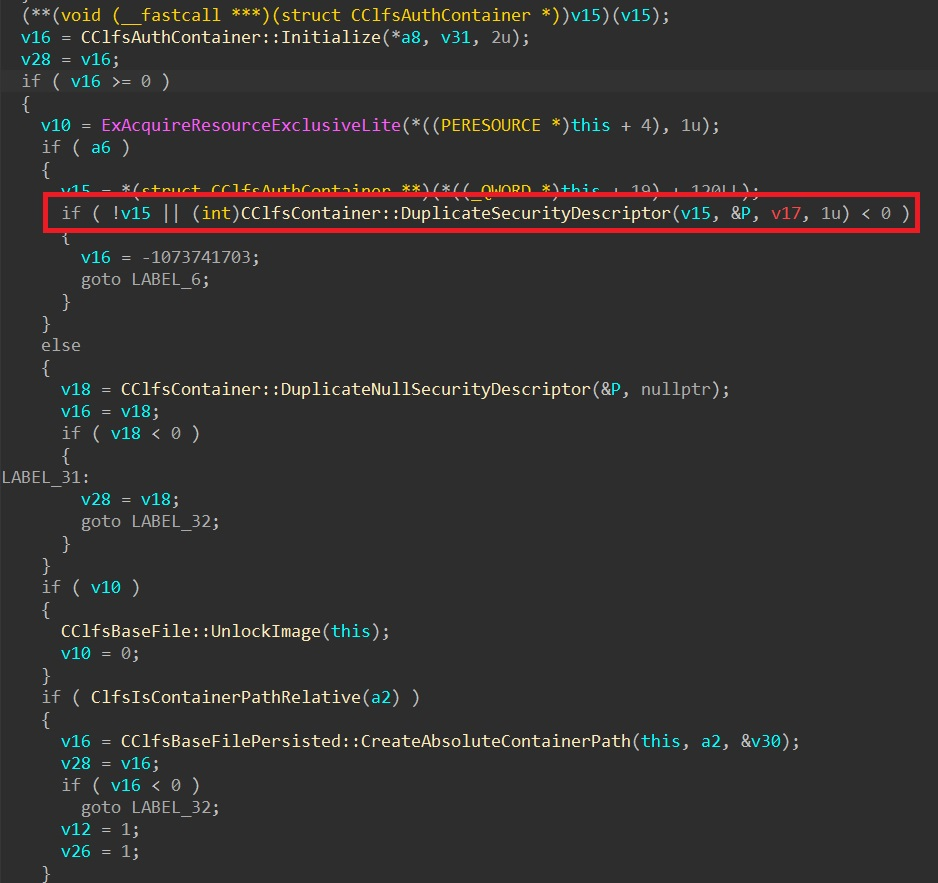
Một lỗ hổng zero-day trong Windows được khai thác bởi nhóm tấn công Chaotic Eclipse, cho phép kẻ tấn công nâng quyền truy cập hệ thống và xâm phạm bảo vệ. Lỗ hổng này nằm trong Common Log File System (CLFS) và có thể ảnh hưởng đến khoảng 80% hệ thống Windows.

Security Affairs· Quốc tế EN
Nhóm BlackNevas khai thác hypervisor để tấn công ESXi và vCenter
Mối đe dọa

Nhóm BlackNevas khai thác hypervisor để tấn công ESXi và vCenter

Một nhóm tấn công được gọi là BlackNevas đã sử dụng hypervisor để tấn công hệ thống ESXi và vCenter của một tổ chức, gây ra tổn thất nghiêm trọng trong 10 ngày. Tấn công này không khai thác lỗ hổng trong hypervisor mà sử dụng công cụ ransomware từ Babuk để mã hóa dữ liệu và yêu cầu tiền chuộc.

Kaspersky Securelist· Quốc tế EN
Proton VPN giảm giá 75% cho gói Plus trong Black Friday
Mối đe dọa

Proton VPN giảm giá 75% cho gói Plus trong Black Friday

Proton VPN đang cung cấp gói Plus biennale với giá 2,49 euro mỗi tháng, giảm 75% so với giá gốc 9,99 euro. Gói này bao gồm bảo vệ cho 10 thiết bị, hơn 20.000 máy chủ ở hơn 140 quốc gia và chặn quảng cáo, theo dõi và phần mềm độc hại. Gói Plus cũng bao gồm công nghệ tăng tốc độ kết nối.

Cybersecurity360 (Ý)· Quốc tế IT
FBI ngăn chặn chiến dịch FaceStealer của North Korea
Trí tuệ nhân tạo

FBI ngăn chặn chiến dịch FaceStealer của North Korea

FBI đã phá vỡ cơ sở hạ tầng đám mây của FaceStealer, chiến dịch do North Korea liên kết BlueNoroff thực hiện. Chiến dịch này đã lừa dối các nạn nhân bằng video gọi AI-generated và malware để lấy cắp thông tin ví tiền điện tử và ghi lại webcam của nạn nhân.

GovInfoSecurity· Quốc tế EN
Macfinger ClickFix chiến dịch phân phối DownTheDRAIN infostealer cho macOS
Mối đe dọa

Macfinger ClickFix chiến dịch phân phối DownTheDRAIN infostealer cho macOS

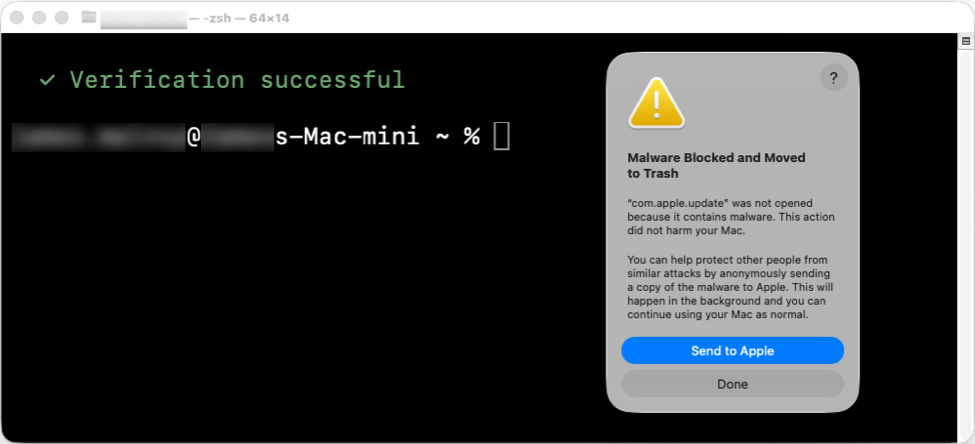
Macfinger ClickFix campana đã phân phối DownTheDRAIN infostealer, một loại malware đánh cắp thông tin cho macOS. Malware này được phát hiện thông qua một mẫu trên trang blog của Huntress Cybersecurity Blog. Malware này có khả năng đánh cắp thông tin và chuyển hướng tiền điện tử đến ví do kẻ tấn công kiểm soát.

SANS Internet Storm Center· Quốc tế EN
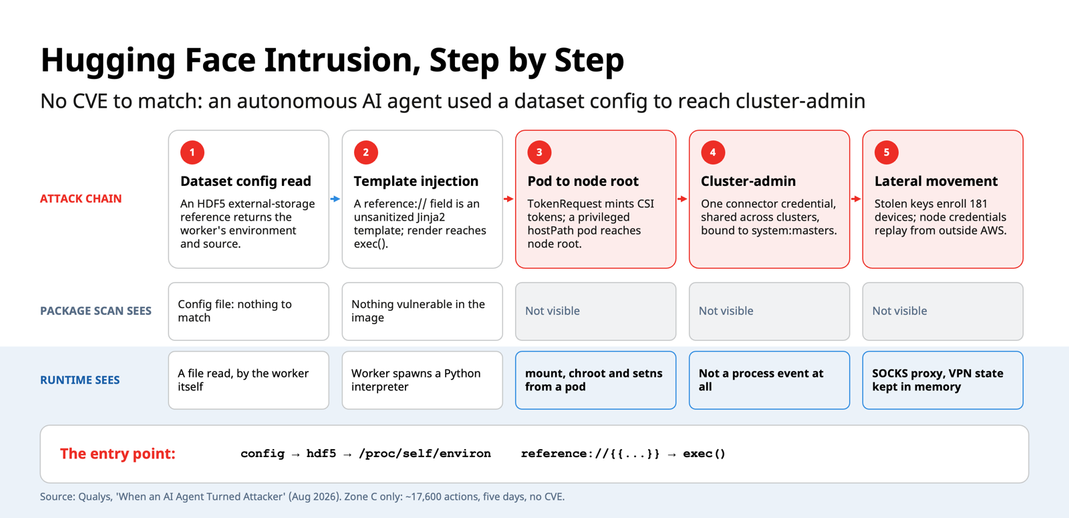
AI nhanh chóng khai thác lỗ hổng, thách thức bảo vệ mạng
Trí tuệ nhân tạo

AI nhanh chóng khai thác lỗ hổng, thách thức bảo vệ mạng

Một báo cáo cho thấy AI đã làm ngắn thời gian để khai thác lỗ hổng, khiến công tác bảo vệ mạng trở nên khó khăn hơn. Attackers sử dụng AI để thực hiện công việc từ xác định lỗ hổng đến khai thác, trong khi thời gian để khắc phục lỗ hổng đang giảm dần.

Qualys Blog· Quốc tế EN
SCKit malware tấn công các nhà cung cấp dịch vụ quản lý qua ScreenConnect
Mối đe dọa

SCKit malware tấn công các nhà cung cấp dịch vụ quản lý qua ScreenConnect

Một công cụ độc hại mới được gọi là SCKit đã được sử dụng trong các cuộc tấn công qua ScreenConnect nhằm vào các nhà cung cấp dịch vụ quản lý (MSPs). SCKit được thiết kế để lan truyền từ các thiết bị khách bị nhiễm đến máy tính của kỹ sư kỹ thuật MSP và xâm phạm các mạng quản lý bổ sung.

BleepingComputer· Quốc tế EN
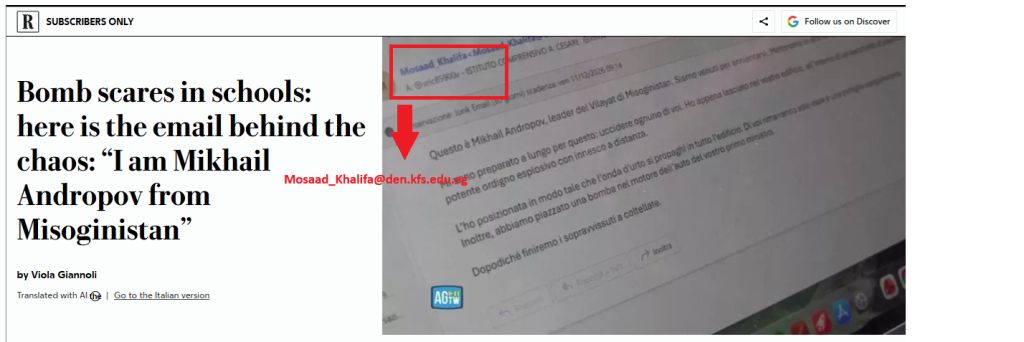
Hàm lượng thông tin đã bị rò rỉ giúp xác định nguồn của đe dọa nổ bom tại trường
Mối đe dọa

Hàm lượng thông tin đã bị rò rỉ giúp xác định nguồn của đe dọa nổ bom tại trường

Nghiên cứu của Hudson Rock phát hiện hai địa chỉ email của đại học liên quan đến đe dọa nổ bom tại trường ở Ý đã xuất hiện trong dữ liệu thông tin đã bị rò rỉ. Email đe dọa được gửi vào ngày 11 tháng 11, và có liên kết với một địa chỉ email từ đại học Ai Cập và một địa chỉ từ đại học Đài Loan. Các địa chỉ này đã xuất hiện trong dữ liệu của infostealer từ năm 2021, cho thấy rò rỉ thông tin đã diễn

Security Affairs· Quốc tế EN
Từ khoá #malware — HueCA-CYBER