Từ khoá

#malware

Tổng hợp bài viết được gắn thẻ “malware”.

Tổng số 129 bài viết•Trang 2 / 13

Bài viết theo từ khoá

10 bài trên trang
Mối đe dọa

Cảnh sát quốc tế triệt phá Gootloader, ảnh hưởng 25,000 máy tính

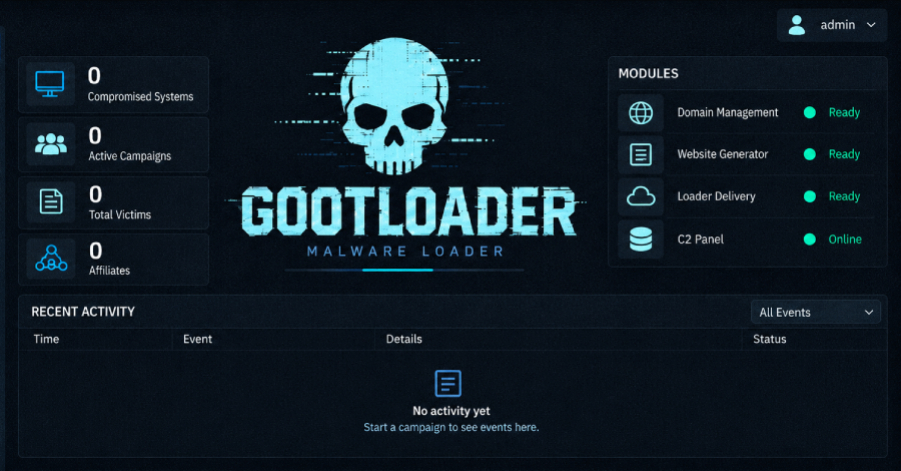
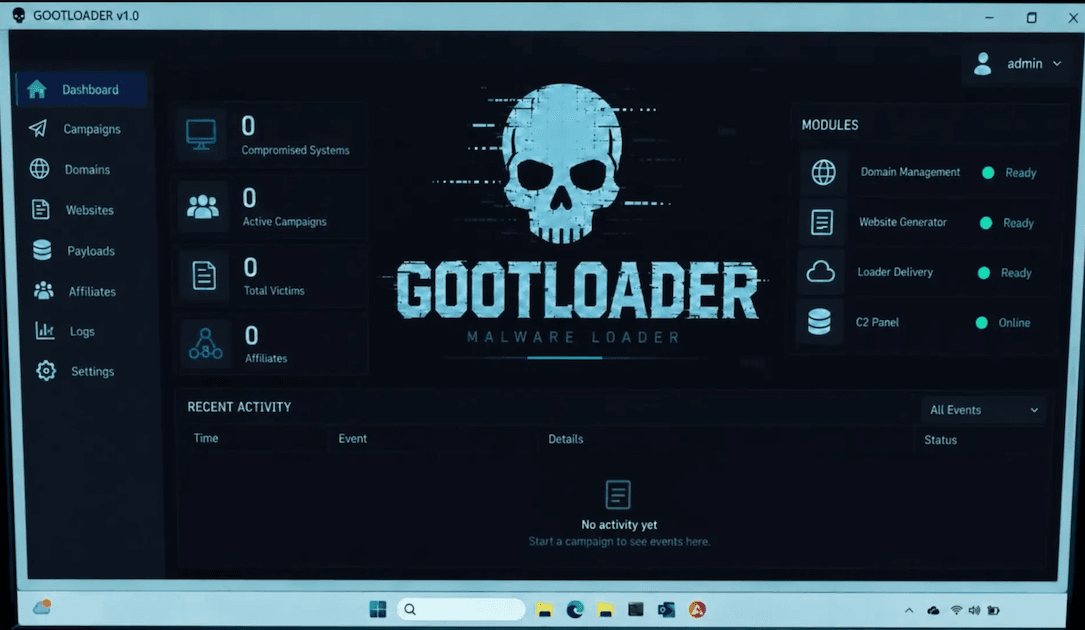
Cảnh sát quốc tế đã triệt phá Gootloader, loại malware đã nhiễm hơn 25,000 máy tính trên toàn thế giới. FBI và các cơ quan chức năng đã thu giữ các tên miền và takedown hơn 100 máy chủ liên quan đến Gootloader. Gootloader thường lây nhiễm thông qua các trang web WordPress bị hack và các trang web khác, khiến người dùng tải xuống malware này dưới dạng phần mềm hợp pháp.

Security Affairs· Quốc tế EN
Europol thực hiện chiến dịch chống malware Gootloader, CastleRAT và StealC
Mối đe dọa

Europol thực hiện chiến dịch chống malware Gootloader, CastleRAT và StealC

Trong chiến dịch Endgame, Europol đã tấn công 235 máy chủ và 257 miền liên quan đến malware Gootloader, CastleRAT và StealC. Các nhà điều tra đã thu giữ 14 máy chủ và 218 miền liên quan đến Gootloader, đồng thời làm sạch 681 trang web bị nhiễm. CastleRAT đã được sử dụng để đánh cắp dữ liệu từ máy tính bị nhiễm, trong khi StealC lấy cắp thông tin đăng nhập và mật khẩu.

heise Security (Đức)· Quốc tế DE
Check Point Gateways bị Hack, tấn công Destructive
Lỗ hổng

Check Point Gateways bị Hack, tấn công Destructive

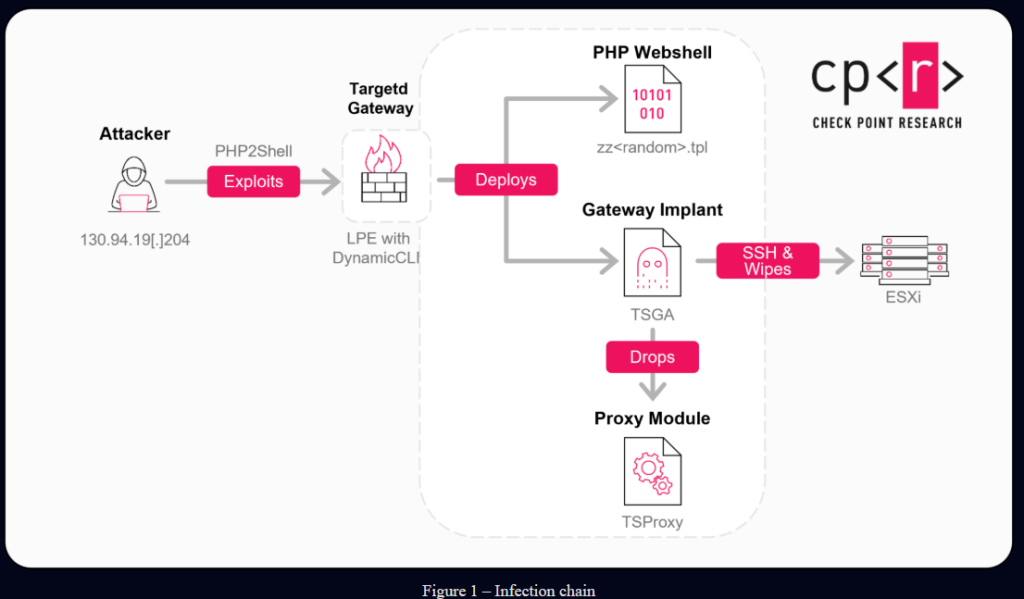
Check Point gateways không được vá đã bị hack trên toàn thế giới, dẫn đến quyền truy cập root, lỗ hổng backdoor và tấn công xâm nhập mạng. Kẻ tấn công sử dụng PHP2Shell để truy cập ban đầu và lạm quyền CVE-2026-123039. Tấn công bắt đầu một tuần sau khi fix trở nên sẵn có.

Security Affairs· Quốc tế EN
FBI vỡ mạng mánh lừa Video Call trộm tiền ảo
Trí tuệ nhân tạo

FBI vỡ mạng mánh lừa Video Call trộm tiền ảo

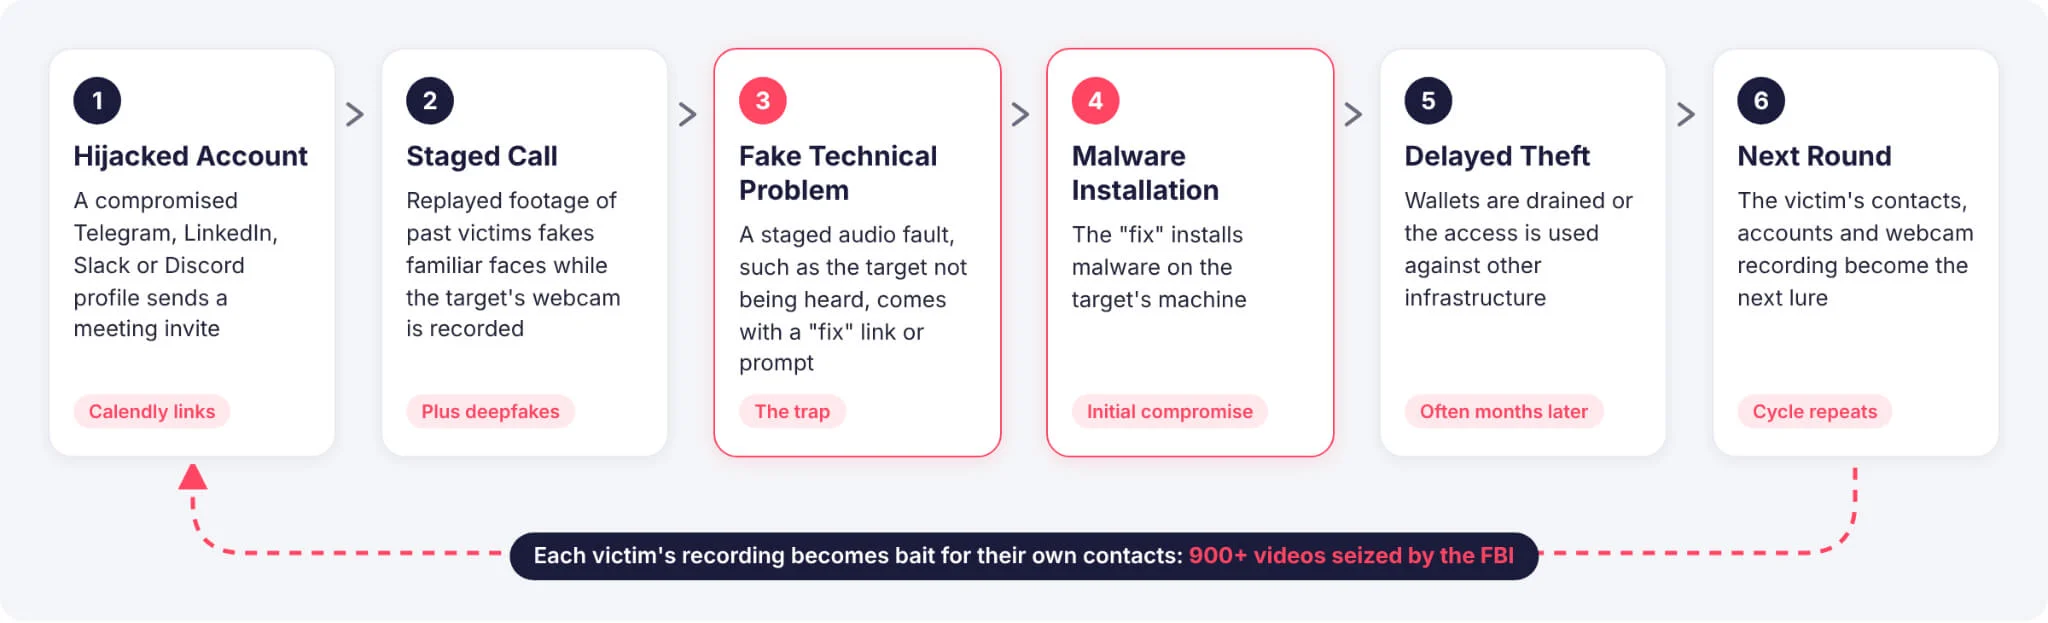
FBI và Bộ Tư pháp Hoa Kỳ đã ngăn chặn FaceStealer, một chiến dịch xã hội kỹ thuật số của Triều Tiên sử dụng tài khoản bị chiếm, hình ảnh webcam giả và cuộc gọi video giả để trộm hơn 400 triệu đô la tiền ảo trong 18 tháng qua. FBI đã thu giữ hơn 900 đoạn video webcam của nạn nhân.

SOCRadar· Quốc tế EN
Nhóm tấn công sử dụng AI khai thác lỗ hổng zero-day trong XaocMail
Mối đe dọa

Nhóm tấn công sử dụng AI khai thác lỗ hổng zero-day trong XaocMail

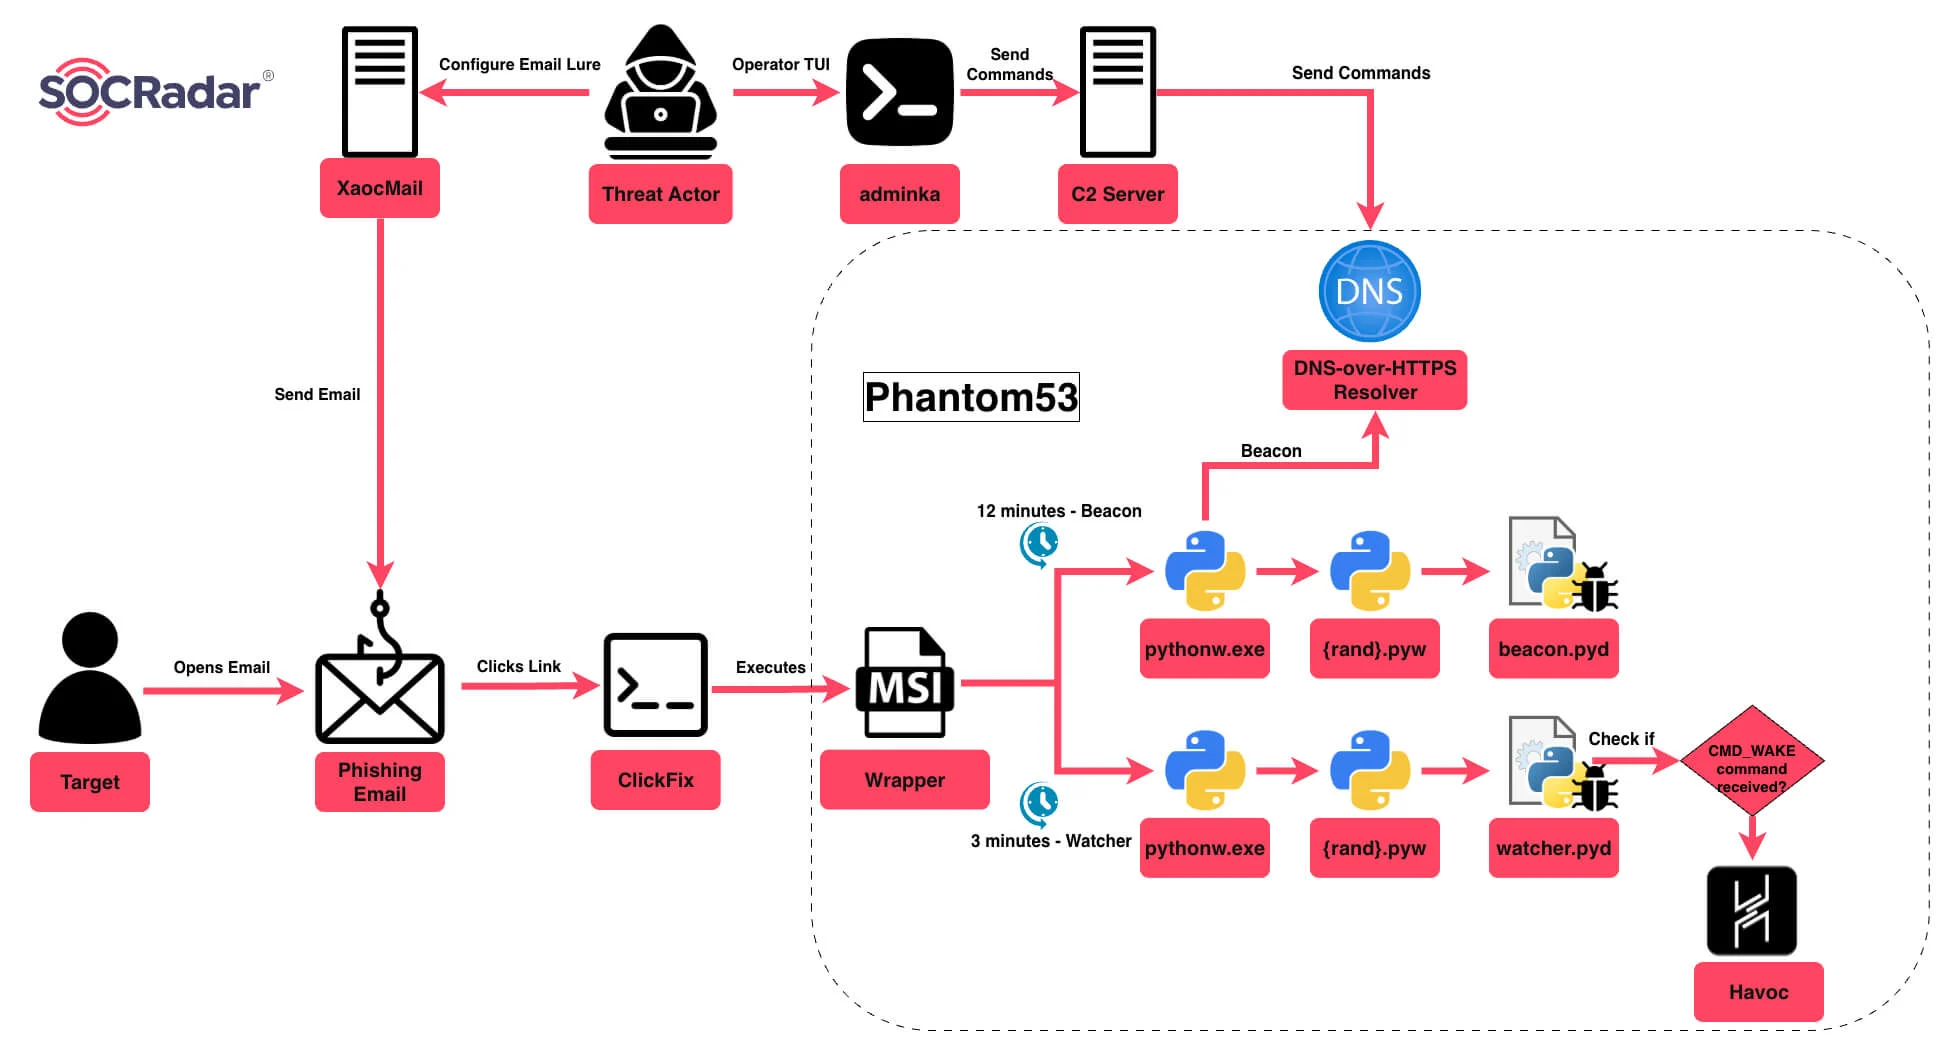
Threat actors sử dụng công cụ AI để khai thác lỗ hổng zero-day trong XaocMail, một nền tảng lừa đảo phishing. Tác động này ảnh hưởng đến nhiều tổ chức ở Latin America, Asia và Europe. Google và Cloudflare được sử dụng để triển khai mã độc.

SOCRadar· Quốc tế EN
Công an quốc tế tắt Server Gootloader, CastleRAT và StealC, cướp 6.4 triệu tên đăng nhập
Mối đe dọa

Công an quốc tế tắt Server Gootloader, CastleRAT và StealC, cướp 6.4 triệu tên đăng nhập

Công an quốc tế đã takedown các server của ba công cụ độc hại Gootloader, CastleRAT và StealC. Các tội phạm sử dụng những công cụ này để truy cập máy tính, trộm mật khẩu và phát động tấn công ransomware. Cảnh sát còn thu giữ khoảng 6.4 triệu tên đăng nhập từ hơn 40.000 nạn nhân.

The Hacker News· Quốc tế EN
Từ khoá #malware — HueCA-CYBER