Từ khoá

#microsoft

Tổng hợp bài viết được gắn thẻ “microsoft”.

Tổng số 138 bài viết•Trang 6 / 14

Bài viết theo từ khoá

10 bài trên trang
Lỗ hổng

Những lỗ hổng trong Microsoft Office bị phát hiện, nguy cơ code độc hại

CERT-FR (ANSSI) thông báo đã phát hiện nhiều lỗ hổng trong Microsoft Office. Những lỗ hổng này cho phép kẻ tấn công thực thi mã độc hại từ xa, nâng cao quyền truy cập và đánh cắp thông tin. Microsoft đang phát hành bản vá.

CERT-FR (ANSSI)· Quốc tế FR
Lỗ hổng

Microsoft phát hành bản vá cho 1,235 lỗ hổng an ninh, Outlook zero-day đã bị tấn công

Microsoft đã phát hành bản vá cho 1,235 lỗ hổng an ninh trong tháng Patch Tuesday tháng 11, trong số đó có một lỗ hổng zero-day trong Outlook đang bị khai thác. Người dùng Windows nên cập nhật hệ thống ngay lập tức để bảo vệ mình.

TechRepublic Security· Quốc tế EN
Threat actors sử dụng GSocket để duy trì truy cập sau khi vá lỗ hổng
Lỗ hổng

Threat actors sử dụng GSocket để duy trì truy cập sau khi vá lỗ hổng

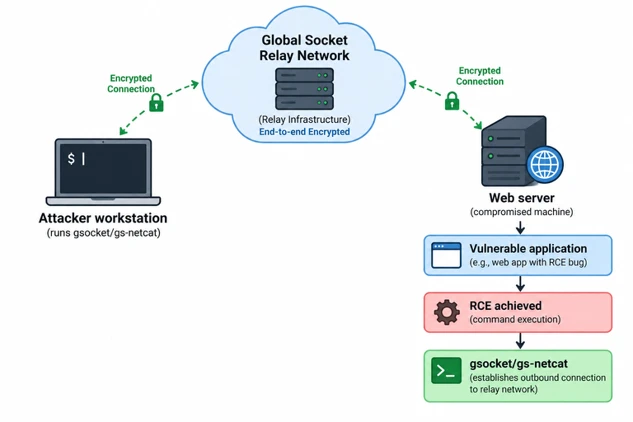
Threat actors đã khai thác lỗ hổng RCE trong web application để truy cập vào hệ thống Linux và sử dụng GSocket để duy trì truy cập sau khi vá lỗ hổng. GSocket hoạt động qua một mạng relay công khai mà không có địa chỉ IP hoặc domain của threat actors, giúp họ tránh được các biện pháp ngăn chặn.

Microsoft Security Blog· Quốc tế EN
Lỗ hổng

Microsoft phát hành bản vá cho 1,260 lỗ hổng, 68 là mức nghiêm trọng

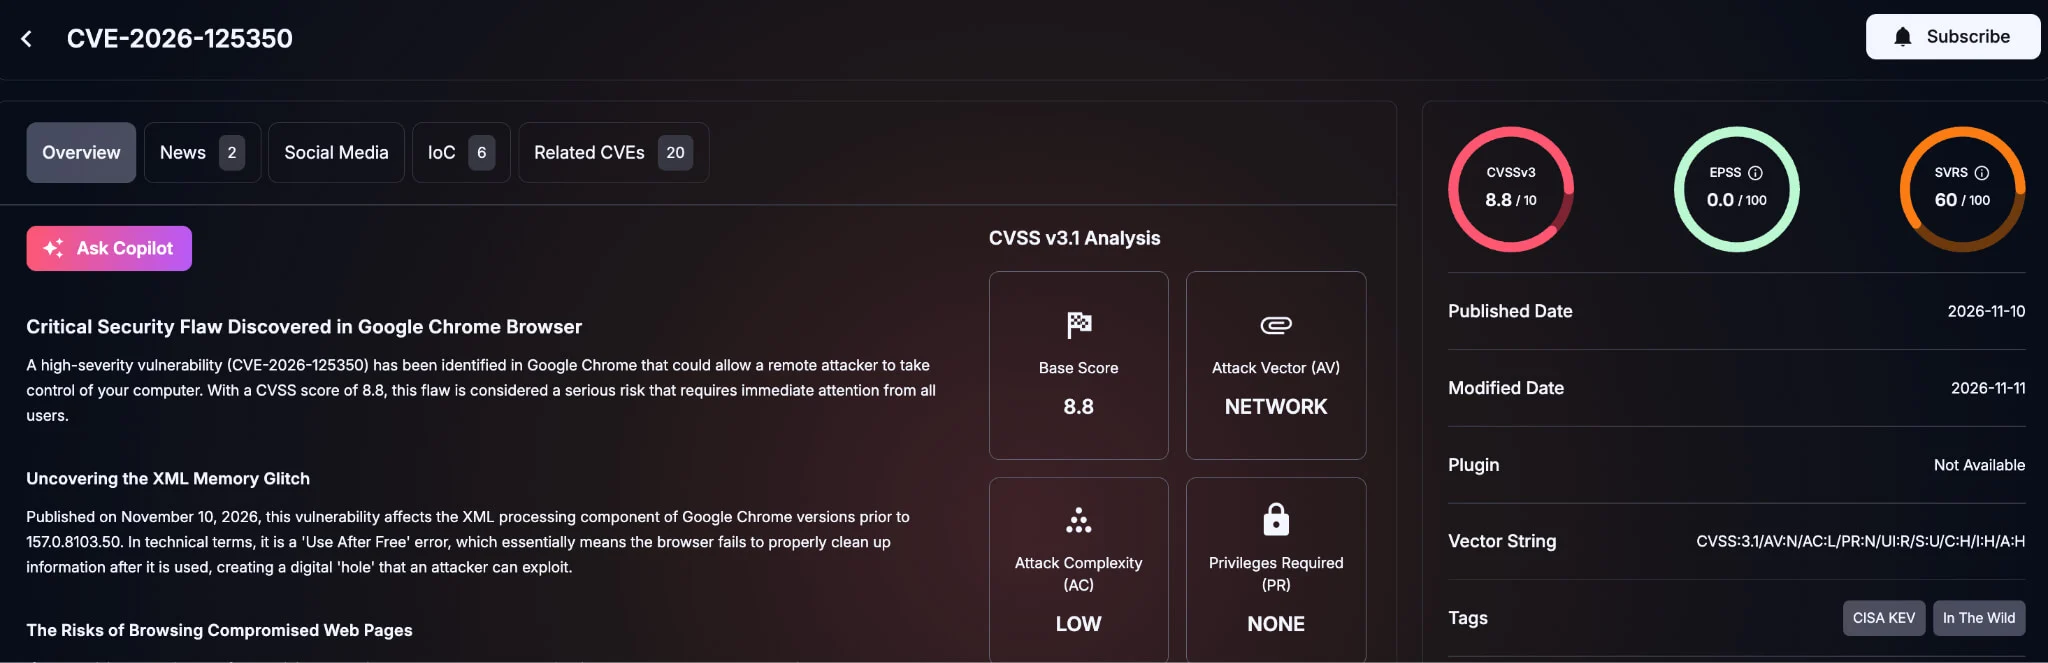
Microsoft đã phát hành bản vá cho 1,260 lỗ hổng trong tháng 11/2026, trong đó 68 lỗ hổng được đánh giá là mức nghiêm trọng. Trong số này, 167 lỗ hổng liên quan đến Microsoft Edge và một lỗ hổng đã được khai thác là CVE-2026-124194.

SANS Internet Storm Center· Quốc tế EN
Microsoft phát hiện 59 lỗ hổng trong Linux kernel, 8-18 từ
Lỗ hổng

Microsoft phát hiện 59 lỗ hổng trong Linux kernel, 8-18 từ

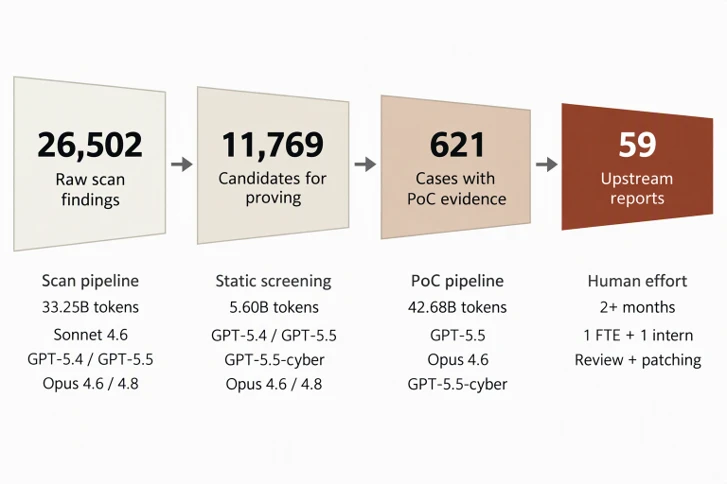
Microsoft FORGE Lab đã phát hiện 59 lỗ hổng trong Linux kernel qua quét các hệ thống nội bộ từ tháng 5 đến giữa tháng 6 năm 2026. Trong số này, có 8 lỗ hổng đã được xác nhận có thể nâng cấp quyền truy cập root. Fixes cho 38 báo cáo đã được tích hợp vào mainline.

Microsoft Security Blog· Quốc tế EN
SOCRadar MCP Server cung cấp 126 công cụ cho các nhóm an ninh mạng
Lỗ hổng

SOCRadar MCP Server cung cấp 126 công cụ cho các nhóm an ninh mạng

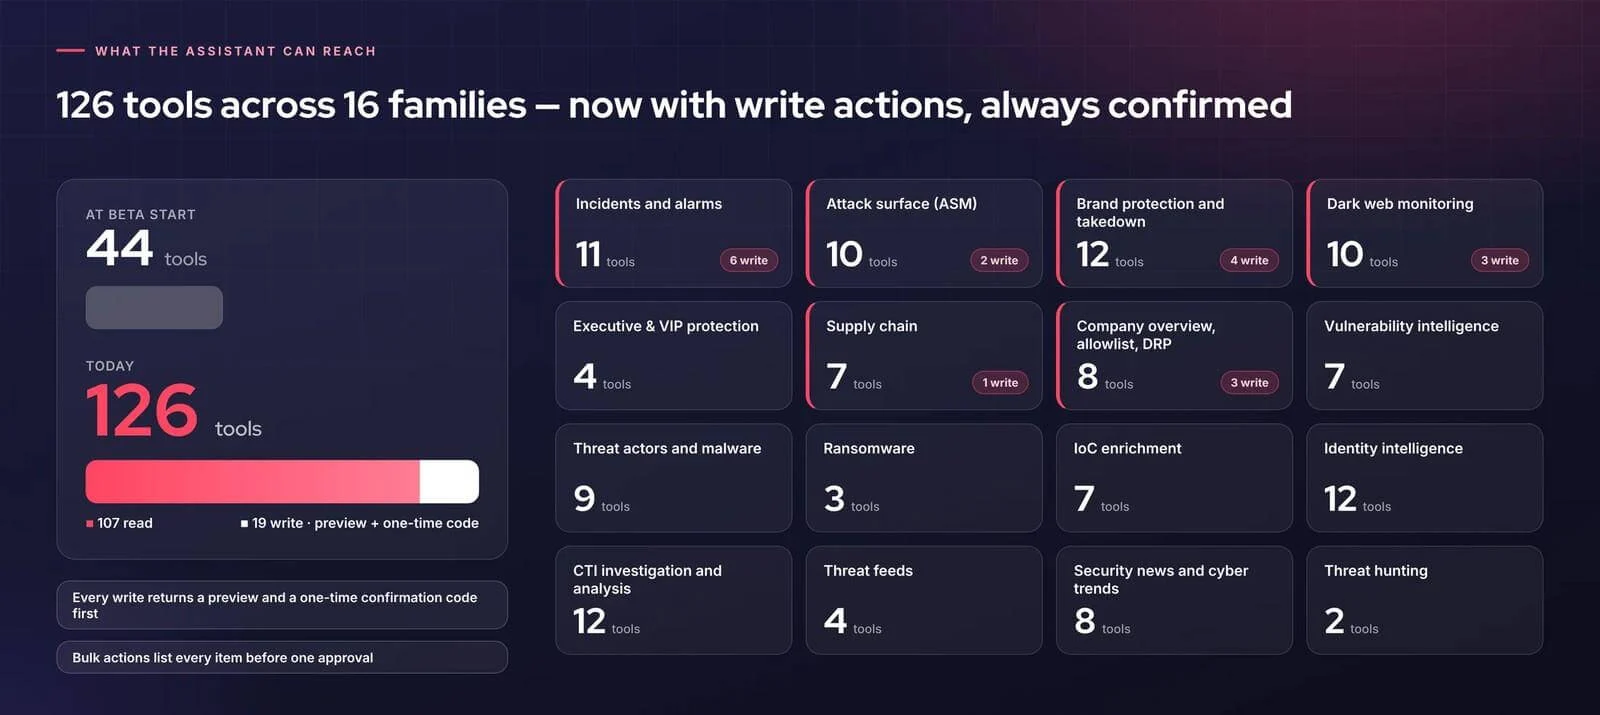
SOCRadar MCP Server cung cấp 126 công cụ trong 16 gia đình để hỗ trợ các nhóm an ninh mạng. Mỗi công cụ yêu cầu xác nhận trước khi thay đổi và có thể hoạt động với 13 khách hàng AI. Server này giúp kết nối an ninh mạng với thông tin nguy cơ an ninh một cách an toàn và quy mô.

SOCRadar· Quốc tế EN
Microsoft phát hiện cách tạo backdoor trong AI bằng cách chỉnh sửa neuron
Trí tuệ nhân tạo

Microsoft phát hiện cách tạo backdoor trong AI bằng cách chỉnh sửa neuron

Microsoft đã phát hiện kỹ thuật Lazarus, có thể tạo backdoor trong mô hình AI bằng cách chỉnh sửa ít hơn 10 neuron. Backdoor này có thể hoạt động mà không cần huấn luyện lại và chỉ hoạt động khi nhận được lệnh từ trigger.

CSO Online· Quốc tế EN
Từ khoá #microsoft — HueCA-CYBER