Từ khoá

#supply-chain

Tổng hợp bài viết được gắn thẻ “supply-chain”.

Tổng số 47 bài viết•Trang 5 / 5

Bài viết theo từ khoá

10 bài trên trang
Tainted Claude Extension gây rủi ro cho Thousands của Anthropic
Trí tuệ nhân tạo

Tainted Claude Extension gây rủi ro cho Thousands của Anthropic

Do một may mắn, mã nguồn lỗi trong một phiên bản mở rộng bị ô nhiễm của Claude từ Anthropic đã ngăn chặn kẻ tấn công xâm nhập hoàn toàn vào khoảng 5,000 máy tính của các nhà phát triển. Sự cố này liên quan đến một cuộc tấn công chuỗi cung ứng trong ngành công nghệ.

WIRED Security· Quốc tế EN
Nhóm tấn công sử dụng NetamLoader tấn công hệ thống Windows 10 dành cho cơ quan chính phủ ở Á châu
Mối đe dọa

Nhóm tấn công sử dụng NetamLoader tấn công hệ thống Windows 10 dành cho cơ quan chính phủ ở Á châu

Kaspersky phát hiện một chuỗi nhiễm độc phức tạp và một framework tải .NET assembly mới, được gọi là NetamLoader, nhắm vào phiên bản Windows 10 tùy chỉnh dành cho cơ quan chính phủ ở Á châu. File .config chứa mã độc được nén trong một CAB archive và được đặt trong thư mục chứa gói cập nhật hệ điều hành Windows.

Kaspersky Securelist· Quốc tế EN
Criminals tự di chuyển cơ sở hạ tầng sau lỗ hổng PHP2Shell
Lỗ hổng

Criminals tự di chuyển cơ sở hạ tầng sau lỗ hổng PHP2Shell

Các diễn đàn tội phạm đã tự di chuyển cơ sở hạ tầng của mình sau khi công bố hai lỗ hổng PHP2Shell, nhằm bảo vệ thông tin thành viên và giao tiếp riêng tư. Lỗ hổng này có thể khai thác dữ liệu nhạy cảm của các thành viên, bao gồm địa chỉ email, giao dịch tài chính và thông tin đăng nhập bị đánh cắp.

Tenable Blog· Quốc tế EN
Threat Actor tấn công cung cấp cập nhật AOMEI trong thời gian rất Short
Lỗ hổng

Threat Actor tấn công cung cấp cập nhật AOMEI trong thời gian rất Short

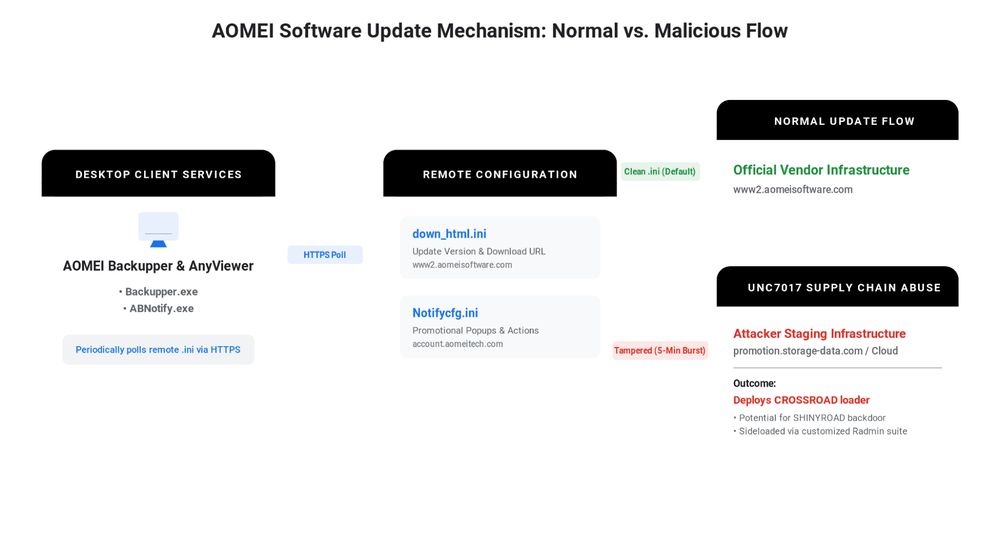
Threat actor UNC7017 đã tấn công hệ thống cập nhật của AOMEI Technology thông qua việc thay đổi cấu hình trong thời gian rất ngắn. Mỗi đợt tấn công chỉ kéo dài từ 5 đến 10 phút, sau đó hệ thống sẽ tự động khôi phục lại cấu hình ban đầu. Threat actor đã sử dụng CROSSROAD và SHINYROAD để tải xuống và cài đặt backdoor.

Google Threat Intelligence· Quốc tế EN
Nga siết chặt kiểm soát internet, tạo rủi ro vận hành
News

Nga siết chặt kiểm soát internet, tạo rủi ro vận hành

Kremlin đã tăng cường kiểm soát internet trong nước, gây ra nhiều rủi ro cho các cá nhân và tổ chức hoạt động tại Nga. Các biện pháp này bao gồm hạn chế sử dụng mạng riêng ảo (VPN), thực hiện tắt internet theo lệnh, và giám sát chặt chẽ các nền tảng truyền thông.

Recorded Future· Quốc tế EN
Từ khoá #supply-chain — HueCA-CYBER