Từ khoá

#windows

Tổng hợp bài viết được gắn thẻ “windows”.

Tổng số 117 bài viết•Trang 11 / 12

Bài viết theo từ khoá

10 bài trên trang
Lỗ hổng

Mitsubishi Electric công bố bản vá cho 3 lỗ hổng bảo mật

CISA cảnh báo về 3 lỗ hổng bảo mật trong các sản phẩm của Mitsubishi Electric, có thể cho phép kẻ tấn công thực hiện mã độc tùy ý, bỏ qua xác thực hoặc thực hiện các hoạt động bất hợp pháp. Công ty đã phát hành bản vá cho các phiên bản cụ thể của GENESIS, GENESIS64, ICONICS Suite, HyperHistorian, AnalytiX, MobileHMI, IoTWorX, MC Works64, GENESIS32 và BizViz.

CISA Advisories· Quốc tế EN
Lỗ hổng zero-day trong Brotli decoder bị khai thác, Google phát hành bản vá
Lỗ hổng

Lỗ hổng zero-day trong Brotli decoder bị khai thác, Google phát hành bản vá

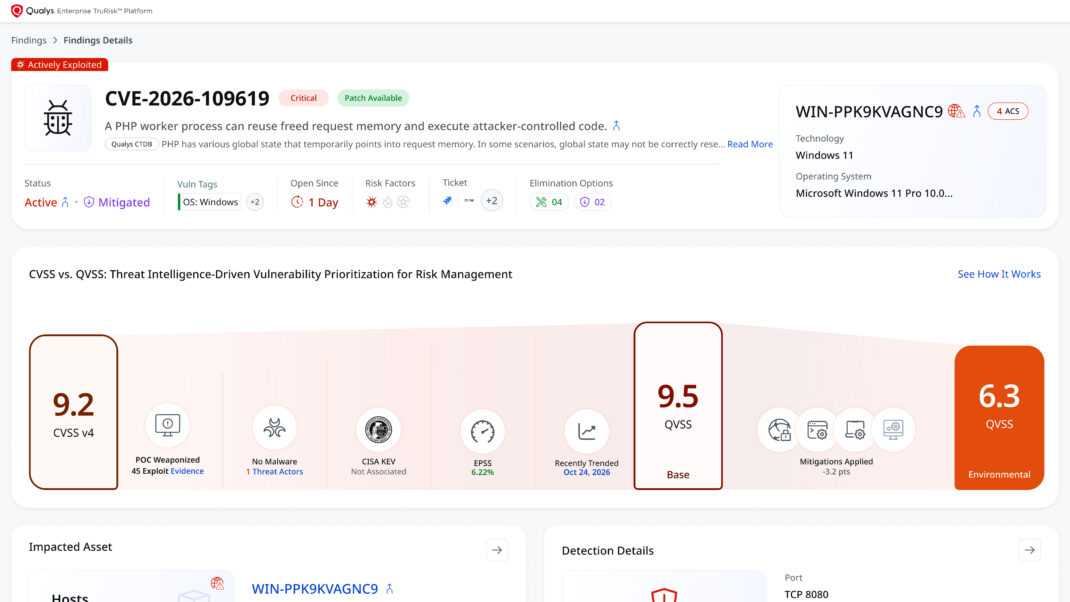
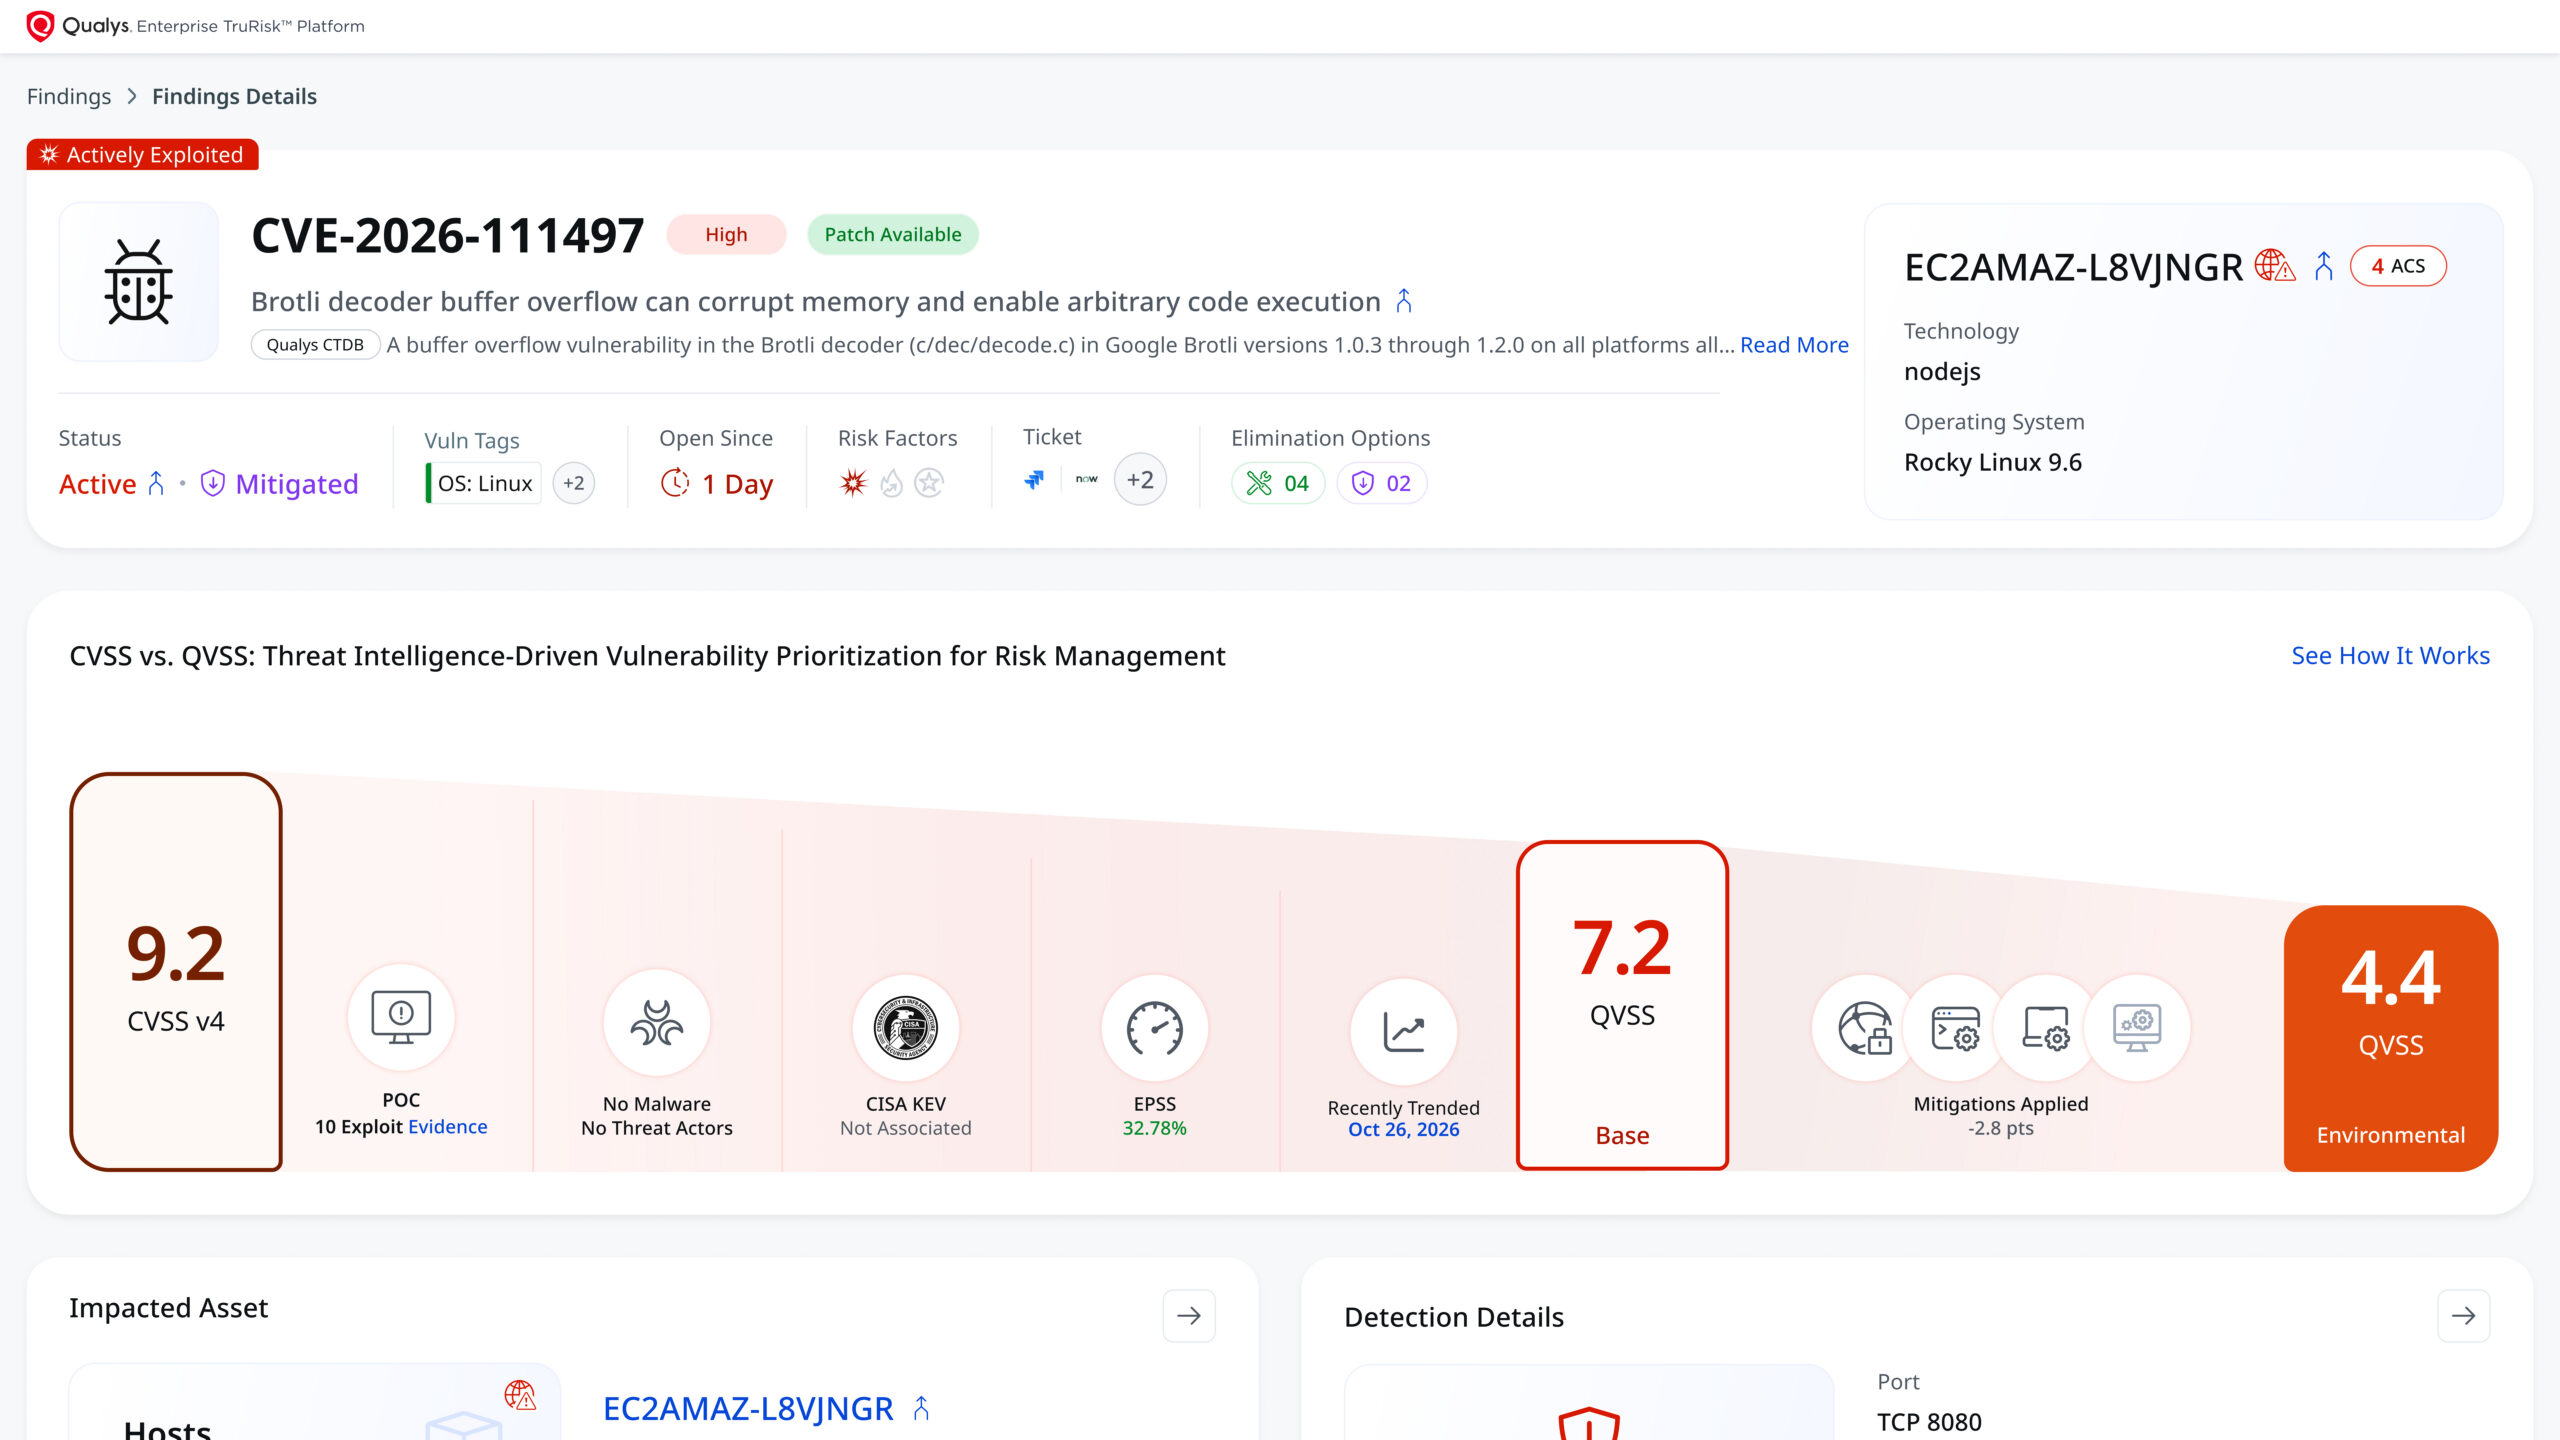
Google đã phát hành bản vá cho lỗ hổng zero-day trong Brotli decoder, có thể dẫn đến mã hóa remort code. Lỗ hổng này ảnh hưởng đến Node.js, .NET, Bun và nhiều công cụ khác. Các bản vá đã được phát hành cho các phiên bản mới của các dự án liên quan.

Tenable Blog· Quốc tế EN
Cyble Brand Intelligence có thể ngăn ngừa chiến dịch ClickFix
Trí tuệ nhân tạo

Cyble Brand Intelligence có thể ngăn ngừa chiến dịch ClickFix

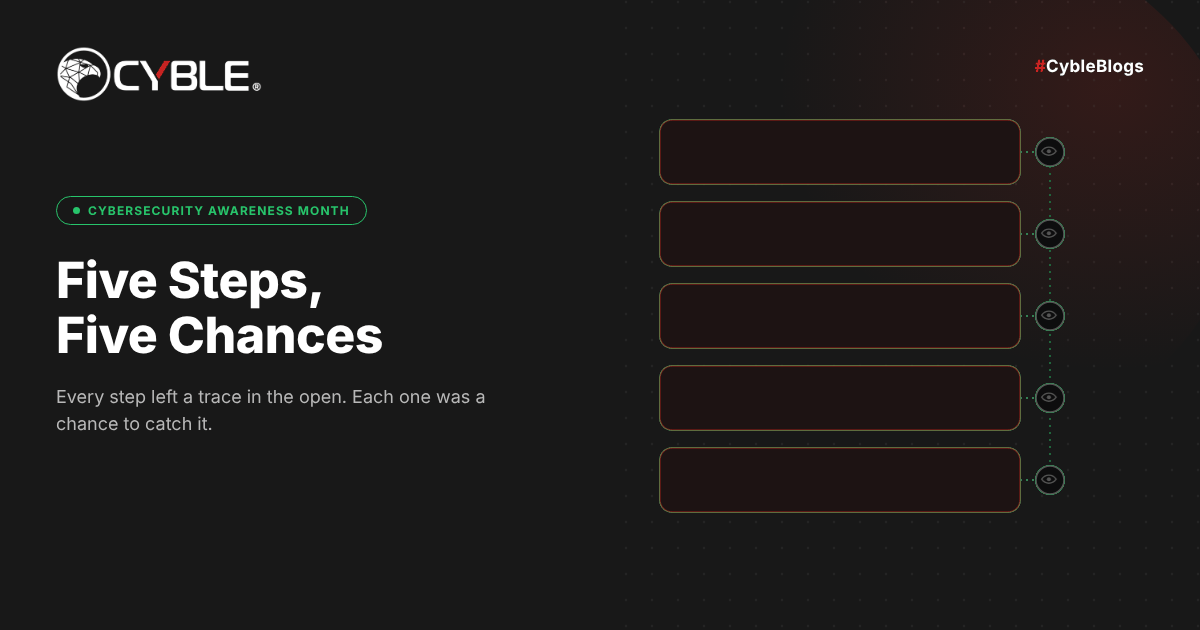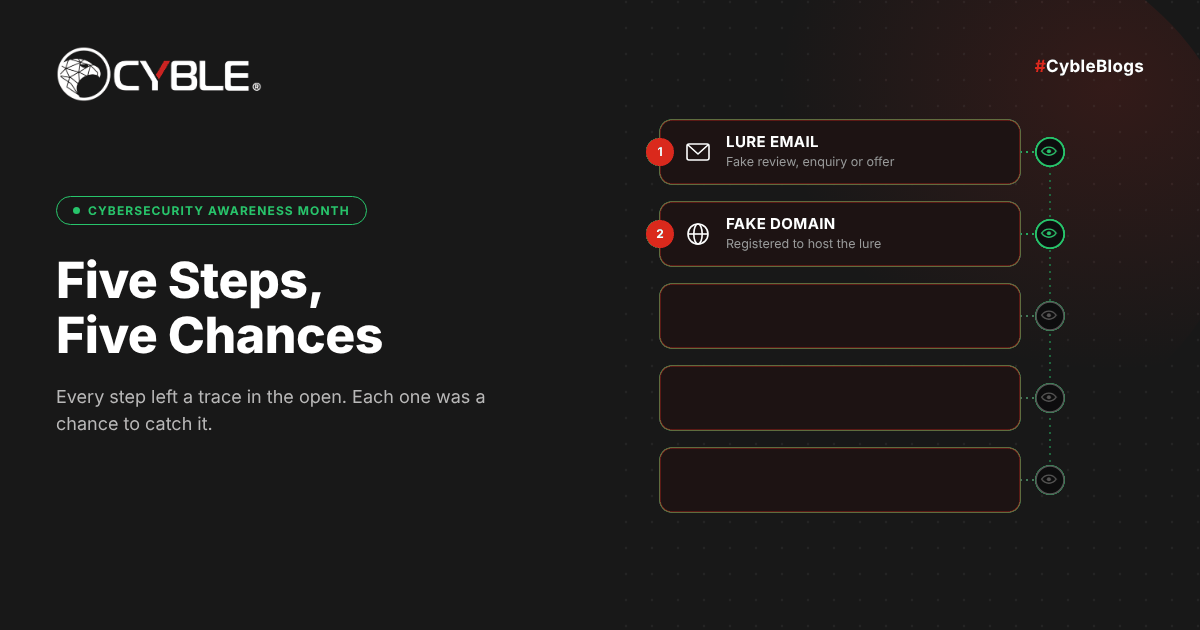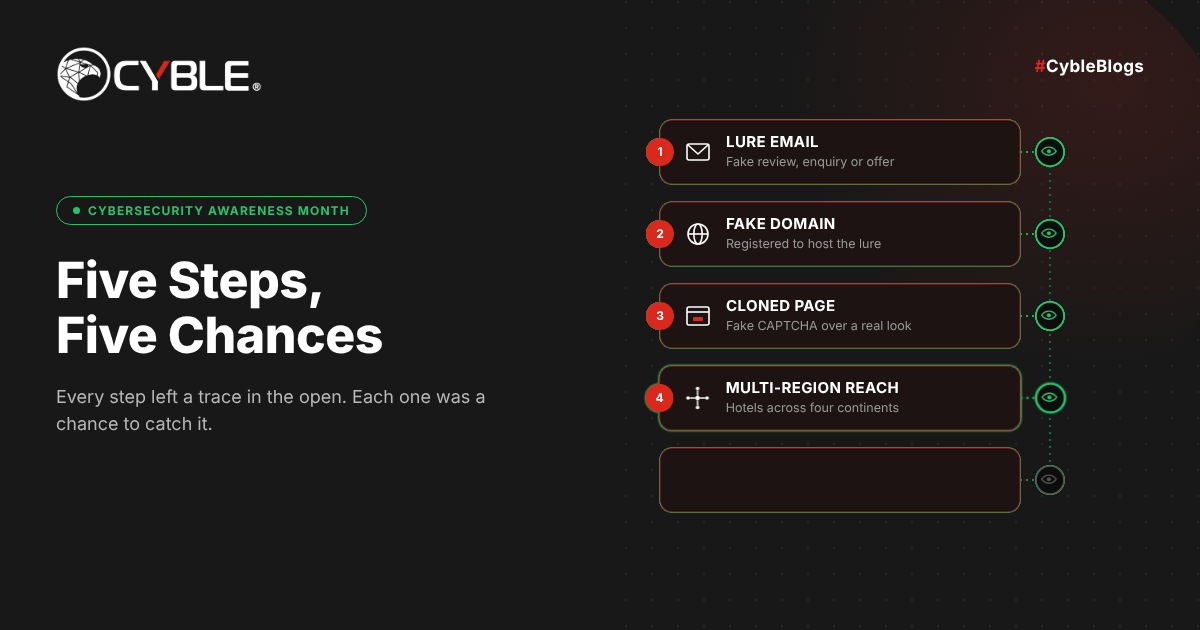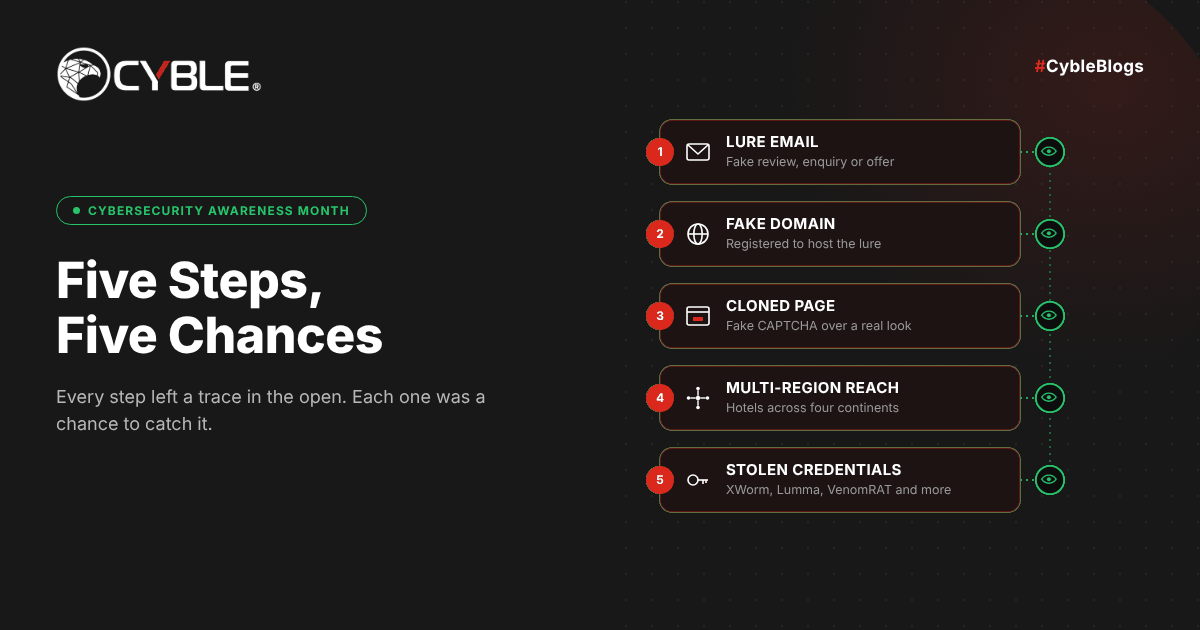
Storm-1865 đã sử dụng danh tiếng của Booking.com để tấn công nhân viên khách sạn và du lịch tại Bắc Mỹ, châu Âu, Oceania và châu Á từ tháng 12/2024. Chiến dịch này bao gồm bốn phần: lures, landing pages, tricks và payload. Cyble Brand Intelligence & Protection có thể phát hiện và ngăn chặn các hoạt động này ở mỗi bước của chiến dịch.

Cyble Research· Quốc tế EN
Microsoft phát hành Windows Endpoint Security Platform để di chuyển EDR ra khỏi kernel
Mối đe dọa

Microsoft phát hành Windows Endpoint Security Platform để di chuyển EDR ra khỏi kernel

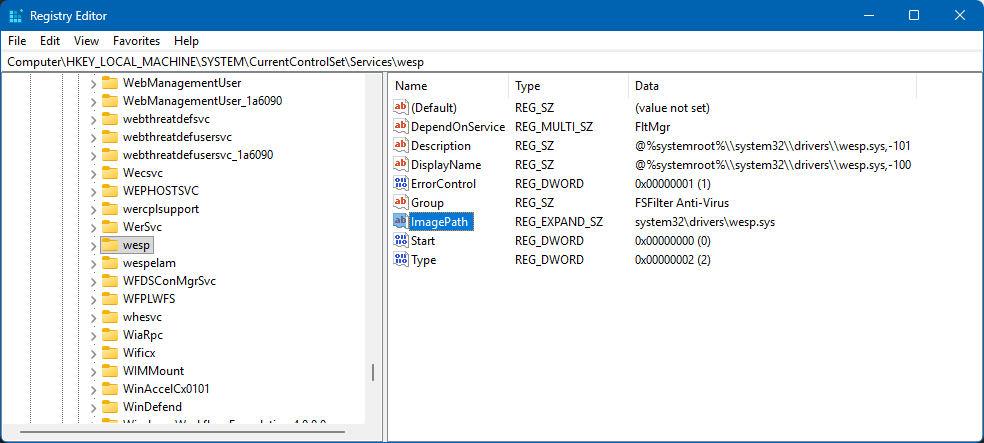
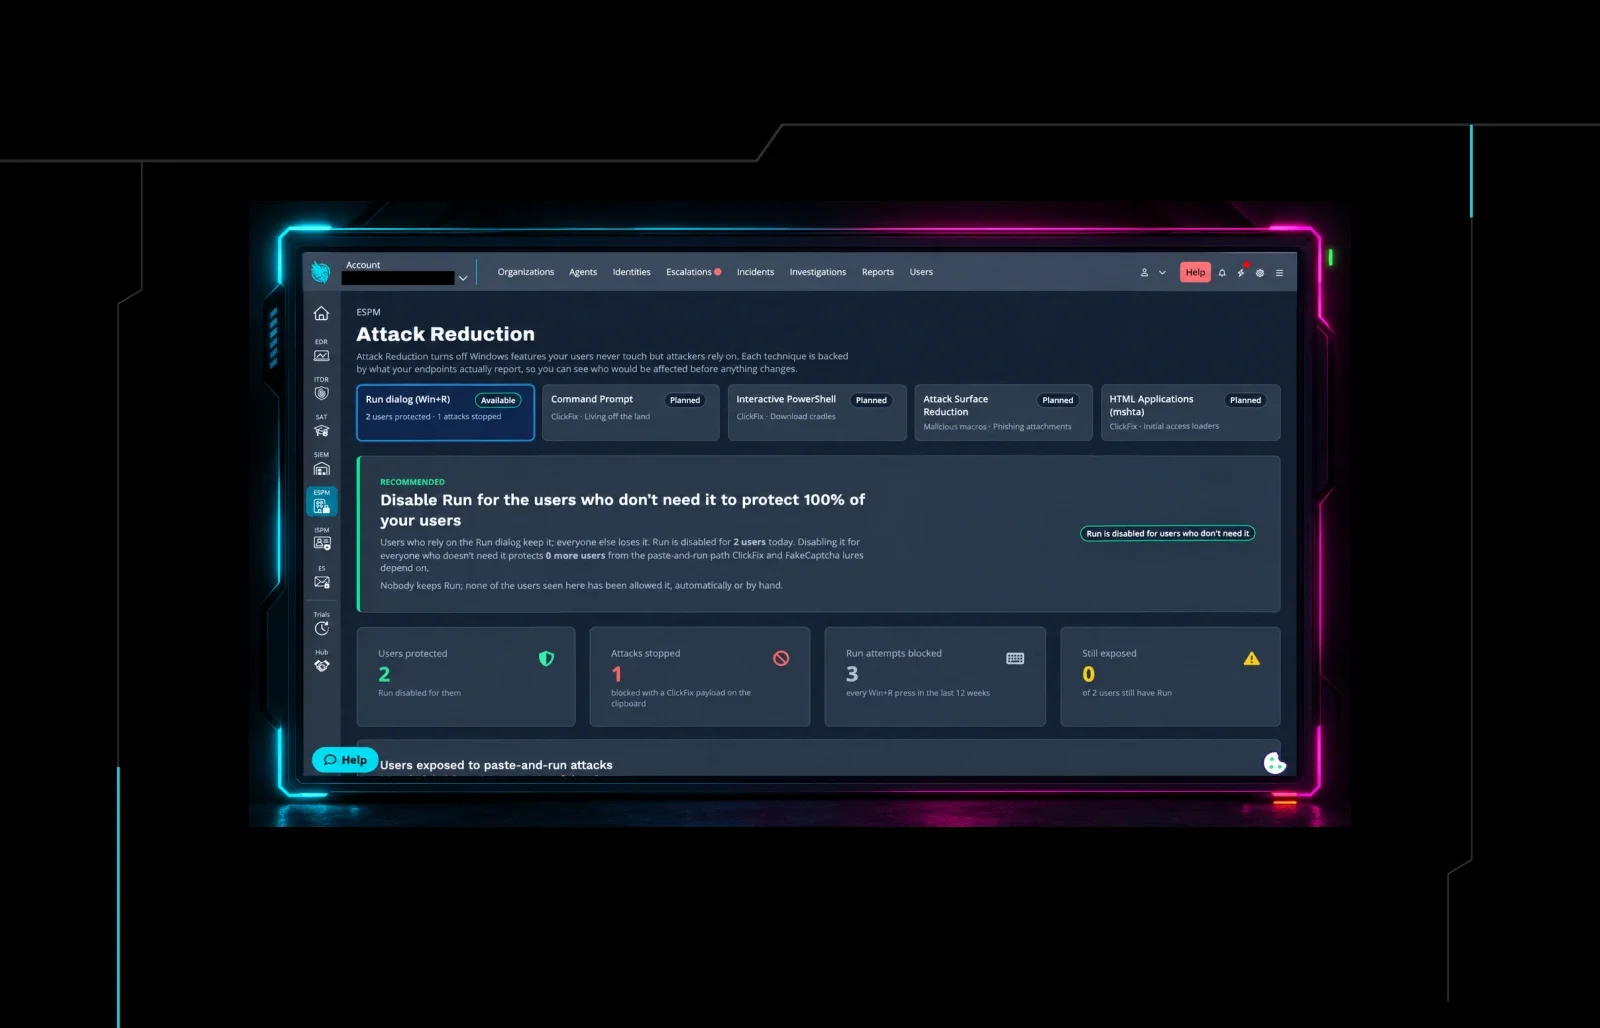
Microsoft đang xây dựng Windows Endpoint Security Platform (WESP) để di chuyển Endpoint Detection and Response (EDR) ra khỏi kernel Windows. WESP bao gồm một kernel driver wesp.sys và một user-mode API espclient.dll. Mục tiêu là giảm nguy cơ hệ thống bị蓝屏 (Blue Screen of Death) do lỗi trong driver kernel.

Elastic Security Labs· Quốc tế EN
Metasploit thêm nhiều module mới, tập trung vào Langflow và MongoDB
Lỗ hổng

Metasploit thêm nhiều module mới, tập trung vào Langflow và MongoDB

Rapid7 đã phát hành Metasploit với nhiều module mới, trong đó 6 module nhắm vào Langflow, một công cụ xây dựng quy trình AI nguồn mở. Các module này bao gồm các lỗ hổng như bypass xác thực, code execution không xác thực và xác thực. Đồng thời, MongoDB cũng được mở rộng với các module mới và công cụ quét phiên bản.

Rapid7· Quốc tế EN
Tổng hợp cách sử dụng PKI với IAM Roles Anywhere
Cẩm nang

Tổng hợp cách sử dụng PKI với IAM Roles Anywhere

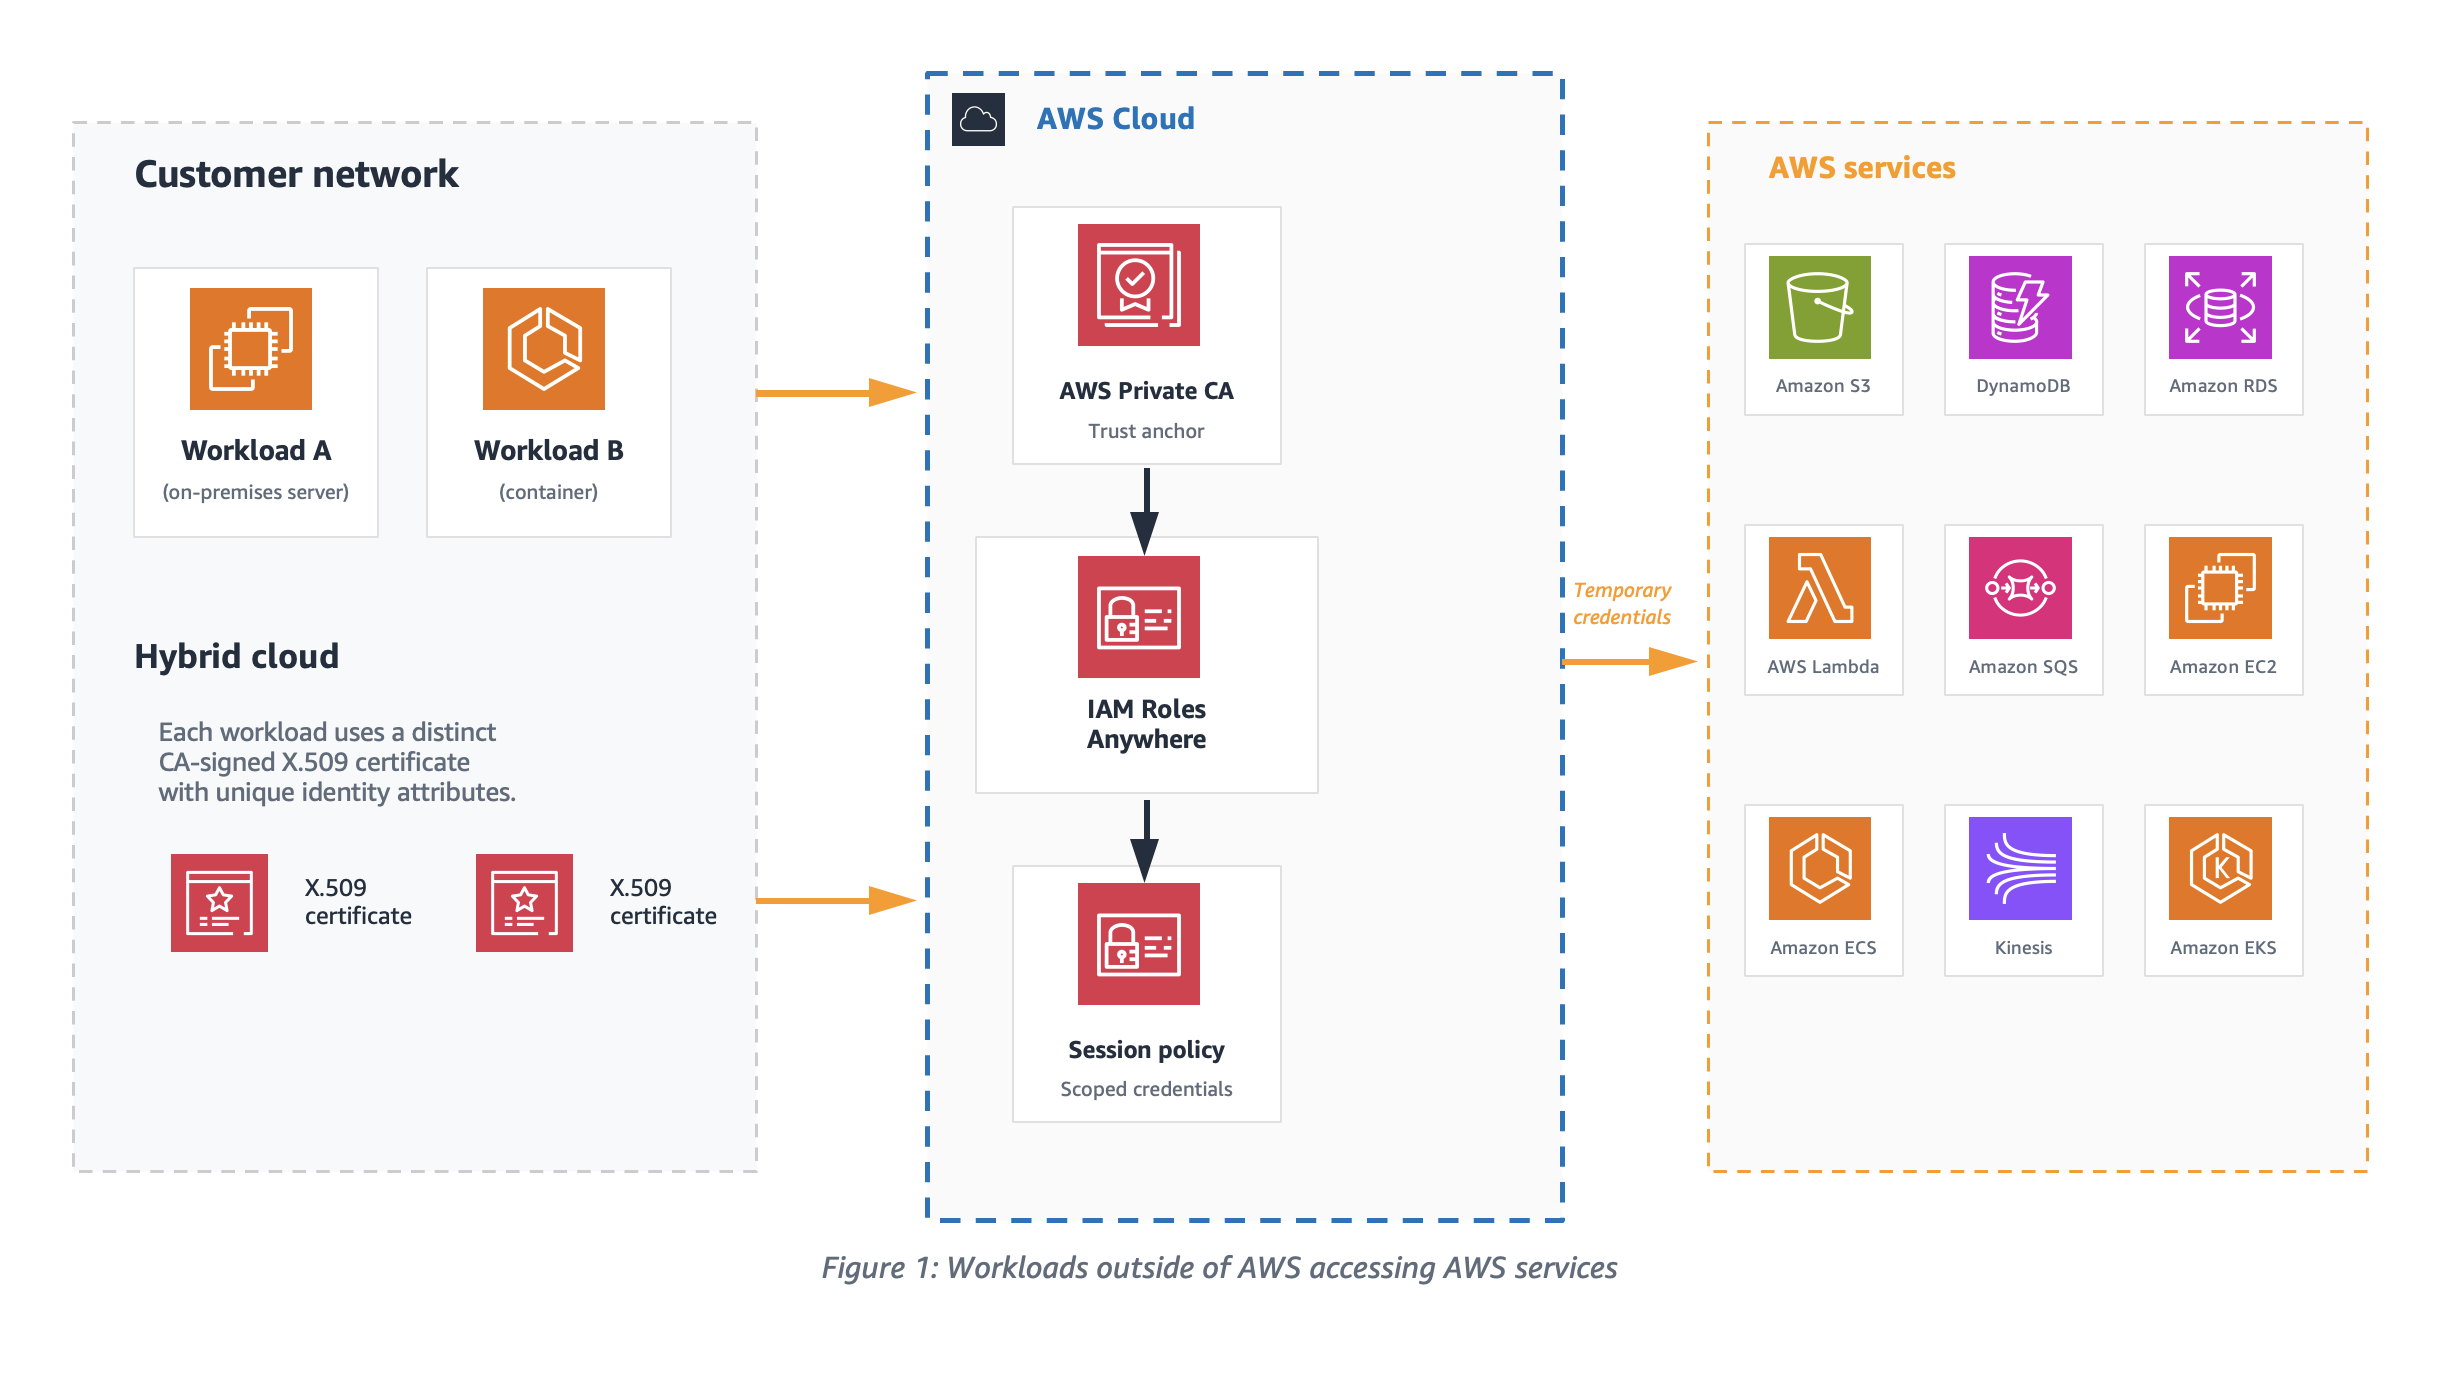
Bài viết đề xuất các phương pháp tốt nhất để kết hợp PKI với IAM Roles Anywhere, giúp các công việc bên ngoài AWS truy cập vào tài nguyên AWS thông qua chứng từ an toàn tạm thời. IAM Roles Anywhere dựa vào PKI để thiết lập sự tin cậy giữa tài khoản AWS và các cơ quan phát hành chứng từ cho công việc bên ngoài AWS.

AWS Security Blog· Quốc tế EN
Từ khoá #windows — HueCA-CYBER