Nhóm tấn công khai thác lỗ hổng trong phần mềm camera GeoVision để đào tiền ảo
Hệ thống an ninh Huntress phát hiện nhóm tấn công khai thác lỗ hổng zero-day trong phần mềm camera GeoVision để triển khai miner XMRig. Sự kiện diễn ra từ ngày 8 đến 10 tháng 11. Các nhà nghiên cứu cảnh báo tổ chức nên kiểm tra và loại bỏ truy cập không cần thiết đến các thiết bị camera GeoVision.
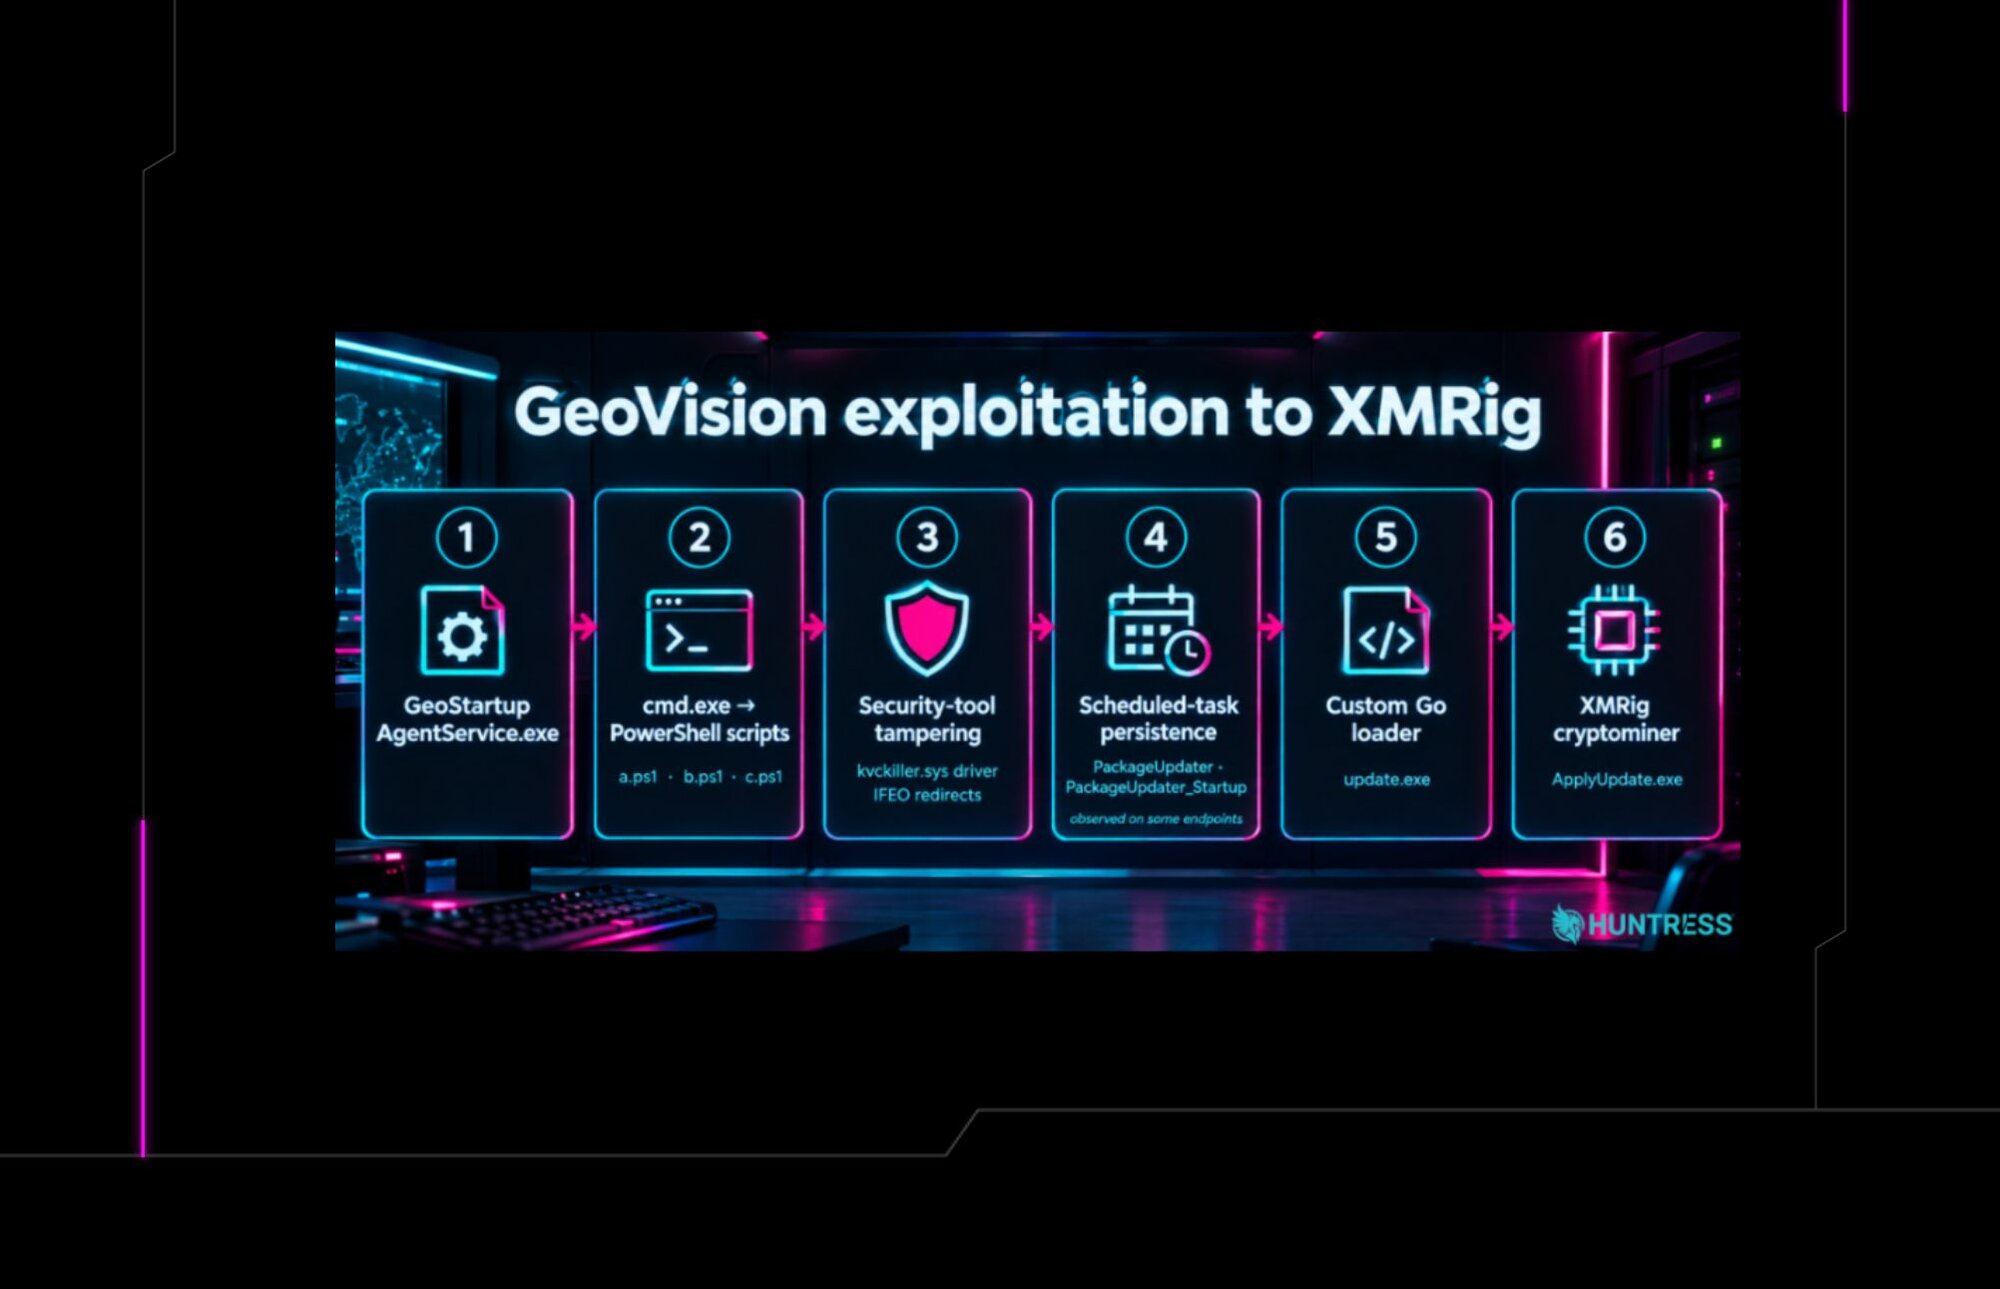
Hệ thống an ninh Huntress phát hiện nhóm tấn công khai thác lỗ hổng zero-day trong phần mềm camera GeoVision để triển khai miner XMRig. Sự kiện diễn ra từ ngày 8 đến 10 tháng 11. Các nhà nghiên cứu cảnh báo tổ chức nên kiểm tra và loại bỏ truy cập không cần thiết đến các thiết bị camera GeoVision.
Nội dung chính
- Nhóm tấn công khai thác lỗ hổng zero-day trong phần mềm camera GeoVision để triển khai miner XMRig.
- Sự kiện diễn ra từ ngày 8 đến 10 tháng 11, ảnh hưởng đến 13 tổ chức.
- Threat actor sử dụng PowerShell để triển khai các script và download miner XMRig.
- Threat actor cũng cấu hình IFEO Debugger để cố gắng ngăn chặn khởi động của các dịch vụ bảo mật.
- Hệ thống GeoVision bị khai thác để triển khai miner XMRig trên nhiều thiết bị.
Chi tiết sự việc
Nhóm tấn công đã khai thác lỗ hổng trong phần mềm camera GeoVision để đào tiền ảo. Update.exe loader của nhóm này liên lạc với địa chỉ 156.246.94[.]183 và bao gồm BitTorrent Mainline DHT client và PKARR resolver. Chúng sử dụng công khai khóa để tìm địa chỉ hiện tại của máy chủ trên DHT, cho phép người điều hành di chuyển cơ sở hạ tầng mà không cần đăng ký tên miền.
Nhóm tấn công đã triển khai XMRig cryptominer (ApplyUpdate.exe) lên các điểm bị tấn công để chiếm dụng tài nguyên tính toán của chúng để khai thác tiền ảo.
Threat actors đang khai thác lỗ hổng nghiêm trọng của AhsayCBS, bao gồm CVE-2026-105133 và CVE-2026-105134, để tải xuống webshells và XMRig cryptominer. Cập nhật lên phiên bản 10.3.4 và hạn chế truy cập ngay.
Huntress đã ghi nhận sự gia tăng trong các tài khoản TeamViewer bị xâm phạm được sử dụng để cài đặt XMRig cryptocurrency miner. Xem phân tích chi tiết tại đây.
Threat actors đã tấn công một tổ chức phi lợi nhuận hỗ trợ quyền con người ở Việt Nam trong nhiều năm. Chúng tôi cung cấp phân tích chi tiết về mối đe dọa độc hại này.
Huntress đã phát hiện một mối đe dọa mới liên quan đến Cleo's LexiCom, VLTransfer và Harmony software, được gọi là CVE-2024-55956, thường được sử dụng để quản lý chuyển file. Đọc thêm về mối đe dọa mới này trên blog Huntress.
Threat actors là con người và như mọi người khác, họ có thể mắc lỗi. Những lỗi này có thể tiết lộ thông tin về threat actor hoặc thậm chí phơi bày truy cập vào cơ sở hạ tầng của họ.
Huntress đã phân tích một cuộc tấn công MSSQL trong đó đối tác NTConnections sử dụng Huntress để phát hiện một sự cố chưa được phát hiện trước đây. Trong bài phân tích này, chúng tôi sẽ xem xét kỹ thuật tradecraft của kẻ tấn công để tiếp cận qua cơ sở dữ liệu, tắt/đóng antivirus, tải xuống tệp độc hại và thiết lập một chân đứng bền vững trong mạng.
Đối tượng bị ảnh hưởng
13 tổ chức trong nhiều ngành công nghiệp.
Khuyến nghị
- Loại bỏ truy cập không cần thiết đến các thiết bị camera GeoVision.
- Đặt các thiết bị sau một VPN hoặc giới hạn truy cập đến địa chỉ IP được tin cậy.
- Kiểm tra dấu hiệu bị xâm phạm, bao gồm các shell hoặc PowerShell được GeoStartupAgentService.exe khởi động.
- Xem xét các chỉ số trong cảnh báo này nếu phát hiện hoạt động độc hại.
Lưu ý: Bài viết được biên dịch và tóm tắt tự động bằng AI từ nguồn Huntress. Vui lòng đối chiếu bài gốc trước khi sử dụng.
📰 Tin liên quan cùng sự kiện (6)
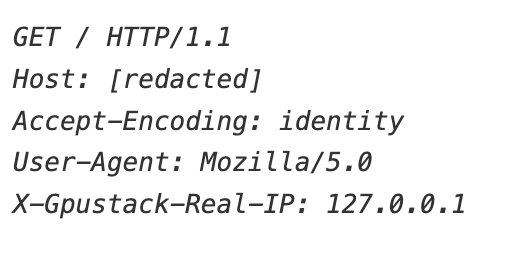 Nhóm tấn công khai thác lỗ hổng trong GPUStack, tạo ra yêu cầu giả mạoNguồn: SANS Internet Storm Center · 12/11/2026 · Cùng sự kiện
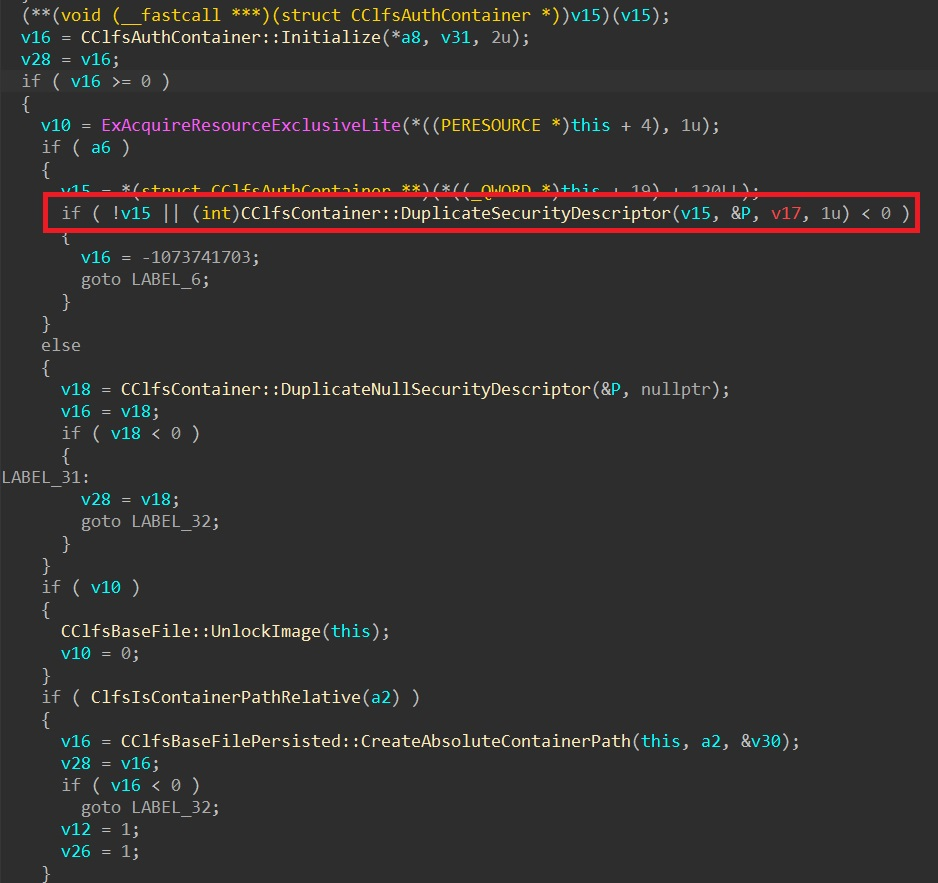 Nhóm tấn công khai thác lỗ hổng zero-day trong WindowsNguồn: Security Affairs · 13/11/2026 · Cùng sự kiện
 Nhóm tấn công khai thác lỗ hổng zero-day N-centralNguồn: SecurityWeek · 13/11/2026 · Cùng sự kiện
 Nhóm tấn công AI từ Trung Quốc khai thác lỗ hổng lớnNguồn: CSO Online · 12/11/2026 · Cùng sự kiện
 Nhóm tấn công khai thác lỗ hổng trong UnrealIRCd, CISA cảnh báoNguồn: The Hacker News · 14/11/2026 · Cùng sự kiện
 Nhóm tấn công khai thác lỗ hổng GNSS, ảnh hưởng đến định vị RTKNguồn: HackRead · 14/11/2026 · Cùng sự kiện
Tin tổng hợp tự động từ Huntress (https://www.huntress.com/blog). Mỗi bài đều dẫn liên kết tới bài gốc của nguồn.
Bài viết liên quan
Cùng chuyên mục & chủ đề
Rào chắn lũ MOSE khiến Venice đối mặt đại dịch chuột
DJI và Hasselblad mở rộng trải nghiệm thiết bị hình ảnh tại Việt Nam
Robot tự hành thắng giải AIoT Developer InnoWorks 2026