Từ khoá

#linux

Tổng hợp bài viết được gắn thẻ “linux”.

Tổng số 73 bài viết•Trang 4 / 8

Bài viết theo từ khoá

10 bài trên trang
CISA thêm lỗ hổng của IBM, SignalWire FreeSwitch, OpenSSH và GPUStack vào danh sách công khai
Lỗ hổng

CISA thêm lỗ hổng của IBM, SignalWire FreeSwitch, OpenSSH và GPUStack vào danh sách công khai

CISA đã thêm bốn lỗ hổng của IBM, SignalWire FreeSwitch, OpenSSH và GPUStack vào danh sách công khai các lỗ hổng đã bị khai thác. Những lỗ hổng này có thể cho phép kẻ tấn công thực hiện các hoạt động như truy cập trái phép, thực thi mã và thay đổi cấu hình.

Security Affairs· Quốc tế EN
Microsoft và Adobe phát hành bản vá tháng 11/2026
Lỗ hổng

Microsoft và Adobe phát hành bản vá tháng 11/2026

Trong tháng 11/2026, Microsoft và Adobe đã phát hành hàng loạt bản vá cho các sản phẩm của mình. Adobe đã phát hành 9 bản vá cho 110 lỗ hổng, trong đó Connect và Experience Manager là nghiêm trọng nhất. Microsoft cũng phát hành hơn 1,000 lỗ hổng, trong đó có một lỗ hổng zero-day được khai thác trong Outlook.

Zero Day Initiative· Quốc tế EN
Google vá 8 lỗ hổng zero-day Chrome trong 2026
Lỗ hổng

Google vá 8 lỗ hổng zero-day Chrome trong 2026

Google đã phát hành bản vá cho lỗ hổng zero-day thứ 8 trong Chrome năm 2026, tương đương với tổng số lỗ hổng bị khai thác trong cả năm 2025. Lỗ hổng mới được gọi là CVE-2026-125350 và là một lỗi use-after-free trong phần xử lý XML của Chrome. Google chưa tiết lộ thông tin về nhóm tấn công hoặc mục tiêu.

The Register Security· Quốc tế EN
Google phát hành bản vá khẩn cho Chrome vì lỗ hổng zero-day
Lỗ hổng

Google phát hành bản vá khẩn cho Chrome vì lỗ hổng zero-day

Google đã phát hành bản cập nhật cho Chrome để修补一个零日漏洞,该漏洞已被利用。更新将在未来几天和几周内分发。香港的计算机紧急响应小组 (HKCERT) 将整体风险评估为“极高”。更新包括九个安全修复,其中一个是针对零日漏洞的修复。

Malwarebytes Labs· Quốc tế EN
Qubole bị tấn công, cung cấp thông tin AWS, Entra ID và Okta cho kẻ tấn công
Lỗ hổng

Qubole bị tấn công, cung cấp thông tin AWS, Entra ID và Okta cho kẻ tấn công

Một kẻ tấn công đã lợi dụng IAM roles của AWS để truy cập nhiều khách hàng, truy xuất dữ liệu và thu thập thông tin tài khoản. Kẻ tấn công đã sử dụng thông tin tài khoản AWS của Qubole để giả vờ là các vai trò trong môi trường khách hàng. Kẻ tấn công đã thu thập thông tin từ S3, Secrets Manager và Lambda function.

CSO Online· Quốc tế EN
Lỗ hổng

Lỗ hổng mới trong OpenSSH cho phép đăng nhập bằng mật khẩu quá dài

Một lỗ hổng mới trong OpenSSH, được gọi là *sshole, cho phép kẻ tấn công đăng nhập vào các tài khoản Linux musl-based bằng mật khẩu dài hơn 256 byte, ngay cả khi mật khẩu được cài đặt để không chấp nhận.

Schneier on Security· Quốc tế EN
CyberXero: Nhóm tấn công mạng bán truy cập vào hệ thống năng lượng Ukraine
Lỗ hổng

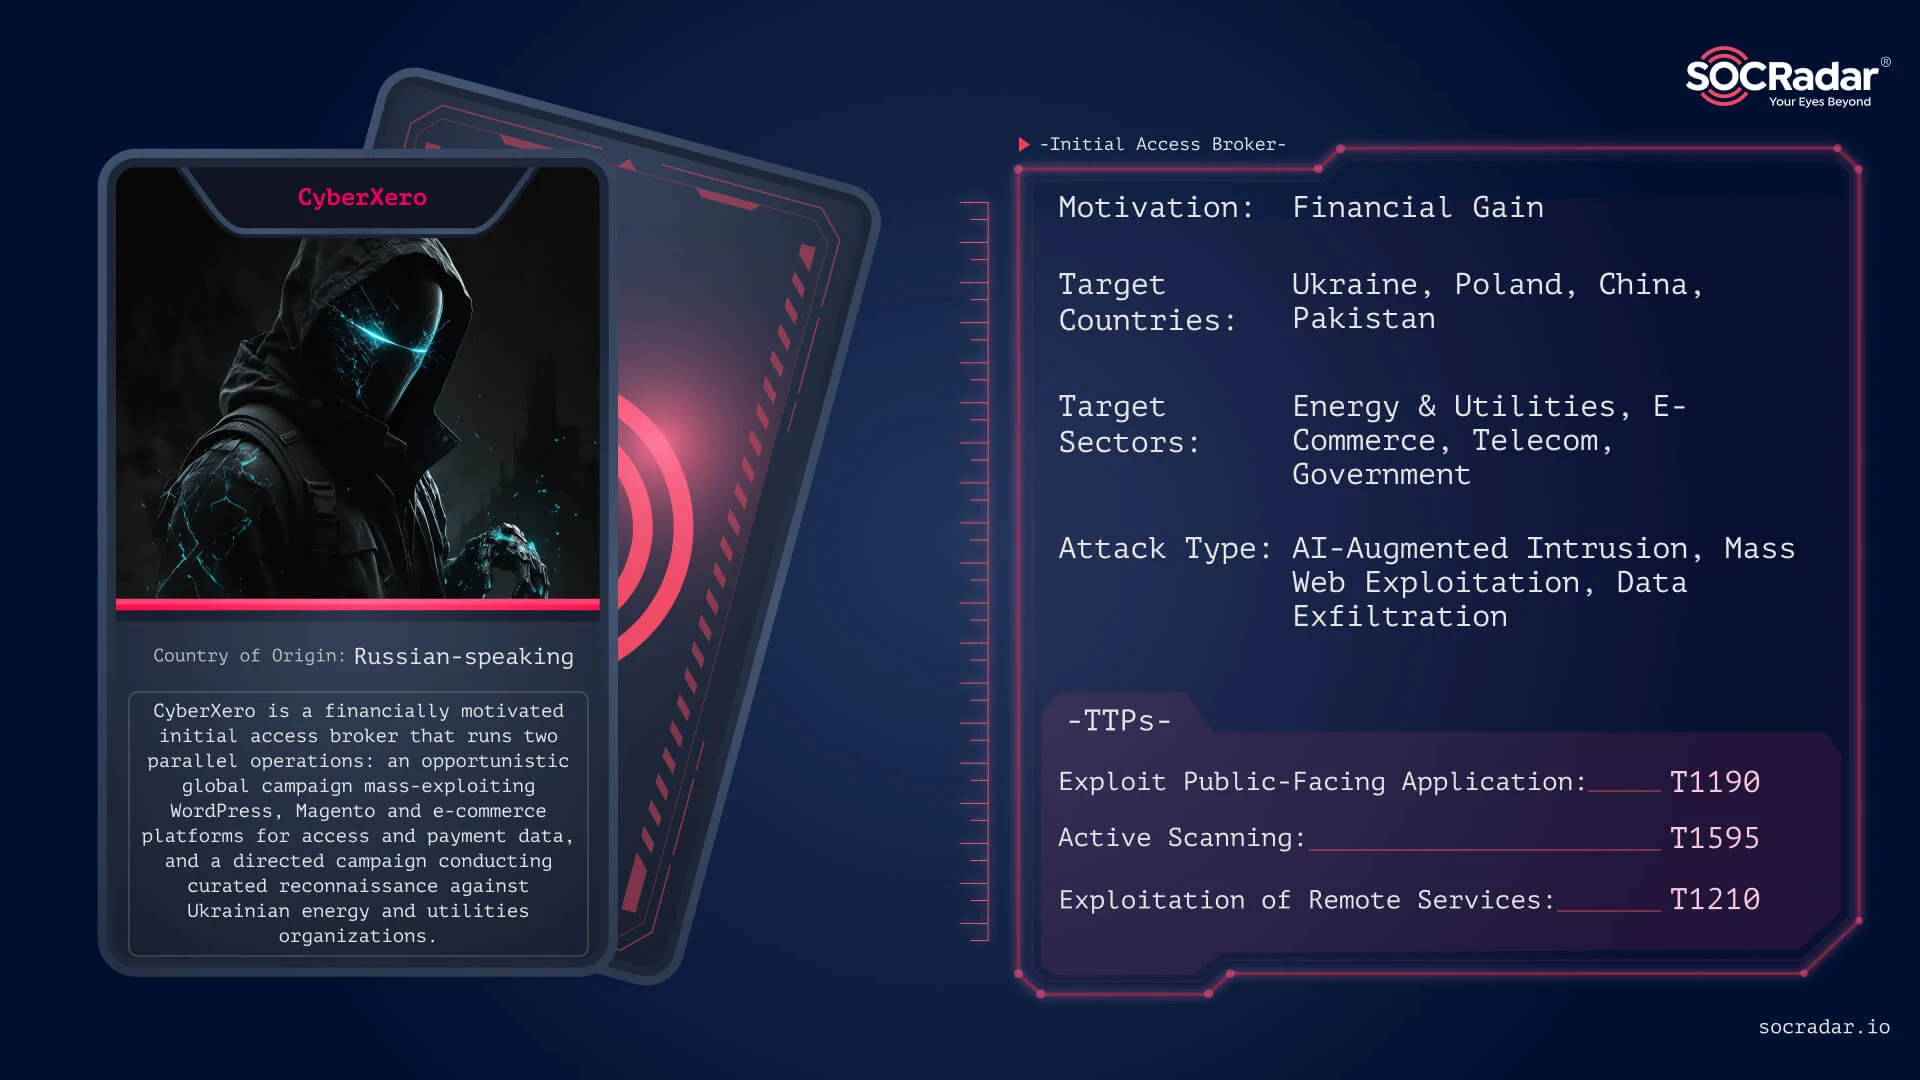
CyberXero: Nhóm tấn công mạng bán truy cập vào hệ thống năng lượng Ukraine

CyberXero là một nhà môi giới truy cập ban đầu (IAB) nói tiếng Nga, có động cơ tài chính, hoạt động trên các diễn đàn mạng tối, bao gồm Dread và HackForums. Nhóm này sử dụng AI để thực hiện các chiến thuật tấn công, tập trung vào các tổ chức năng lượng và tiện ích ở Ukraine.

SOCRadar· Quốc tế EN
FORGE Lab phát hiện lỗi an ninh trong thư viện chuẩn Rust
Trí tuệ nhân tạo

FORGE Lab phát hiện lỗi an ninh trong thư viện chuẩn Rust

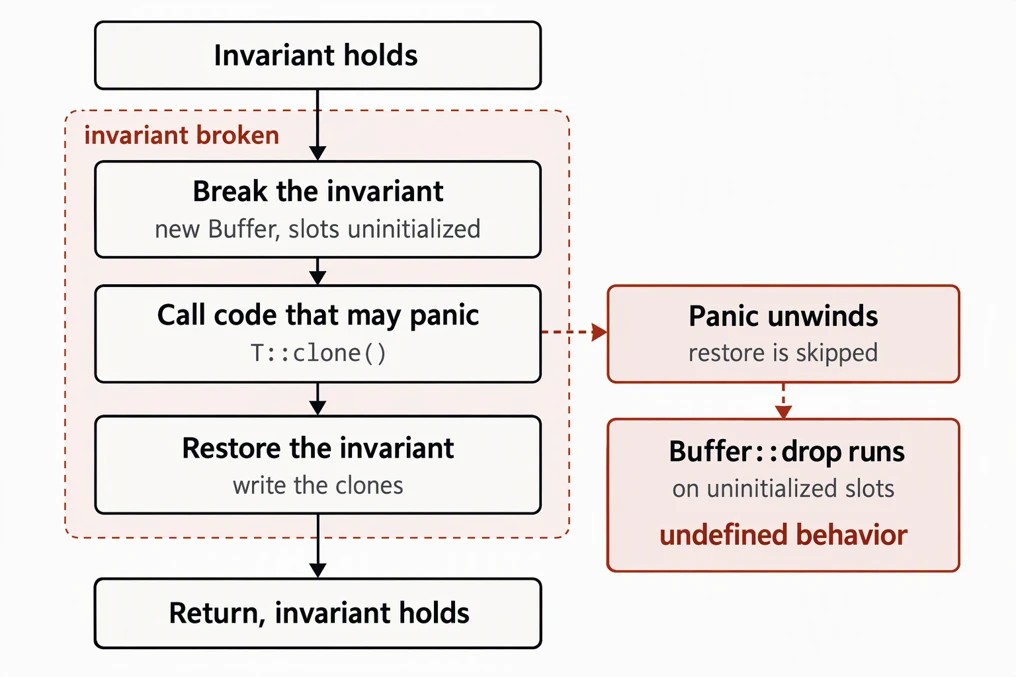
Microsoft FORGE Lab sử dụng công cụ AI Hyenas để phát hiện lỗi an ninh trong thư viện chuẩn Rust. Nghiên cứu chỉ ra ba mẫu lặp lại của sự tin tưởng sai lầm trong mã không an toàn, bao gồm tin tưởng mã không gây panicking, tin tưởng vào triển khai do người dùng cung cấp và tin tưởng vào hệ thống cơ bản.

Microsoft Security Blog· Quốc tế EN
Tấn công giả mạo lỗ hổng trong Claude để chạy mã độc trên Linux
Lỗ hổng

Tấn công giả mạo lỗ hổng trong Claude để chạy mã độc trên Linux

Tấn công viên có thể khai thác lỗ hổng trong công cụ xử lý văn bản Claude của Anthropic bằng cách tạo tệp tạm thời mà AI Anthropic có thể truy cập và chạy trên máy tính của người dùng. Đây là một kỹ thuật tấn công mới nhằm vào hệ điều hành Linux.

Dark Reading· Quốc tế EN
Lỗ hổng quản lý gây ra tấn công ransomware trên môi trường ESXi và Proxmox
Mối đe dọa

Lỗ hổng quản lý gây ra tấn công ransomware trên môi trường ESXi và Proxmox

Kaspersky GERT điều tra hai vụ tấn công ransomware trên ESXi và Proxmox, phát hiện yếu điểm quản lý như mật khẩu chung, quyền truy cập quá mức và quản lý chứng từ đặc quyền góp phần vào sự cố. Vụ tấn công thứ nhất từ hệ thống giám sát mạng đến ESXi, trong khi vụ thứ hai từ thông tin lưu trữ trong ghi chú của quản trị viên.

Kaspersky Securelist· Quốc tế EN
Từ khoá #linux — HueCA-CYBER