Từ khoá

#linux

Tổng hợp bài viết được gắn thẻ “linux”.

Tổng số 73 bài viết•Trang 5 / 8

Bài viết theo từ khoá

10 bài trên trang
82 lỗ hổng cao ảnh hưởng trong tháng 10/2026
Lỗ hổng

82 lỗ hổng cao ảnh hưởng trong tháng 10/2026

Trong tháng 10/2026, Insikt Group phát hiện 82 lỗ hổng cao ảnh hưởng, trong đó 52 lỗ hổng có điểm nguy cơ rất cao. Lỗ hổng này ảnh hưởng đến nhiều sản phẩm từ 51 nhà sản xuất khác nhau, với Citrix và Microsoft chiếm khoảng 15%. Các lỗ hổng này đã được khai thác bởi các nhóm tấn công, bao gồm cả ransomware và tin tặc sử dụng AI.

Recorded Future· Quốc tế EN
Qualys ra mắt Cloud Agent như container cho bảo mật host trên Kubernetes
Lỗ hổng

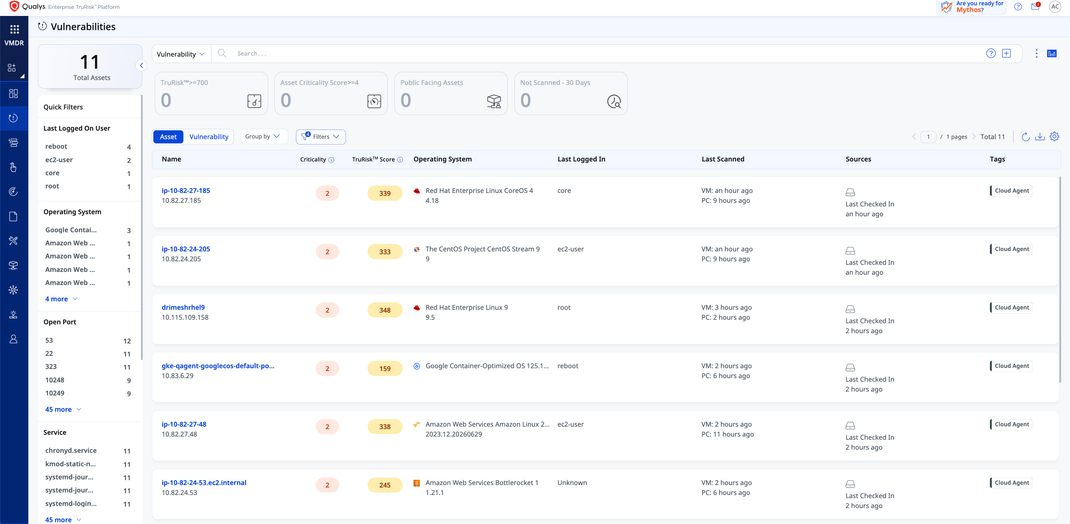
Qualys ra mắt Cloud Agent như container cho bảo mật host trên Kubernetes

Qualys đã phát hành Cloud Agent dưới dạng container, giúp bảo mật host và kiểm tra chính sách trên mọi node Kubernetes mà không cần tác động đến quản lý gói của host. Giải pháp này chạy như DaemonSet và có thể được triển khai thông qua YAML hoặc Helm chart, cung cấp bảo vệ toàn diện cho hệ điều hành host, container chạy và trang điều khiển Kubernetes.

Qualys Blog· Quốc tế EN
PHP2Shell: Lỗ hổng mới vẫn đang đèn đỏ
Lỗ hổng

PHP2Shell: Lỗ hổng mới vẫn đang đèn đỏ

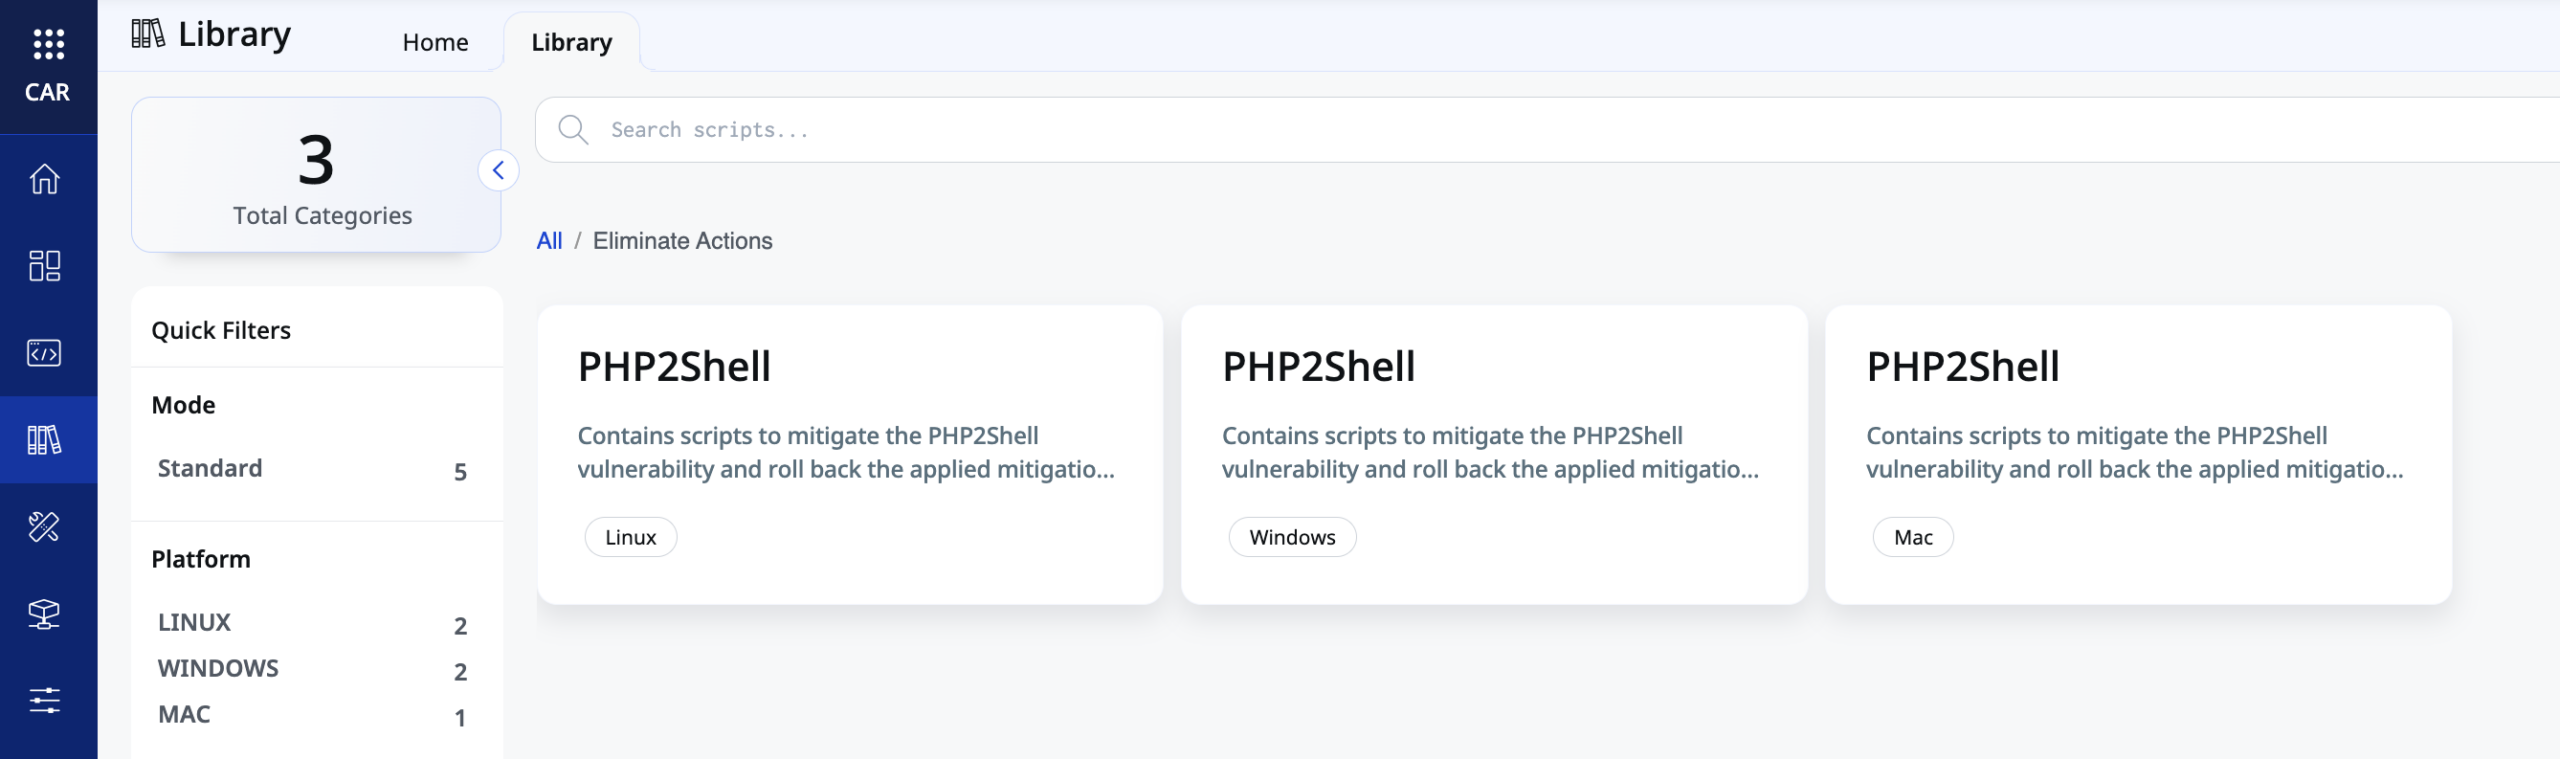
PHP2Shell vẫn là mối đe dọa với lỗ hổng chưa được vá, và các cuộc tấn công đã được ghi nhận. Cả 2 lỗ hổng ban đầu đã được vá, nhưng một lỗ hổng mới (CVE-2026-115560) đã xuất hiện. CISA đã thêm cả 2 lỗ hổng ban đầu vào danh sách các lỗ hổng đã bị khai thác. Các hệ thống bị tấn công đã bị lấy mật khẩu LDAP và thông tin về người dùng, nhóm, cấu hình mạng và khóa riêng tư.

Kaspersky Daily· Quốc tế EN
Lỗ hổng Brotli nghiêm trọng ảnh hưởng đến WordPress
Lỗ hổng

Lỗ hổng Brotli nghiêm trọng ảnh hưởng đến WordPress

Google công bố lỗ hổng nghiêm trọng CVE-2026-111497 trong Brotli, có thể dẫn đến mã độc chạy không cần xác thực. Lỗ hổng này không ảnh hưởng trực tiếp đến WordPress, nhưng nếu server sử dụng Brotli để giải nén phản hồi từ WordPress, mã độc có thể được thực thi.

Wordfence· Quốc tế EN
Threat Actors đảo chuyển truy cập LLM, tạo tốc độ trong phá hoại
Lỗ hổng

Threat Actors đảo chuyển truy cập LLM, tạo tốc độ trong phá hoại

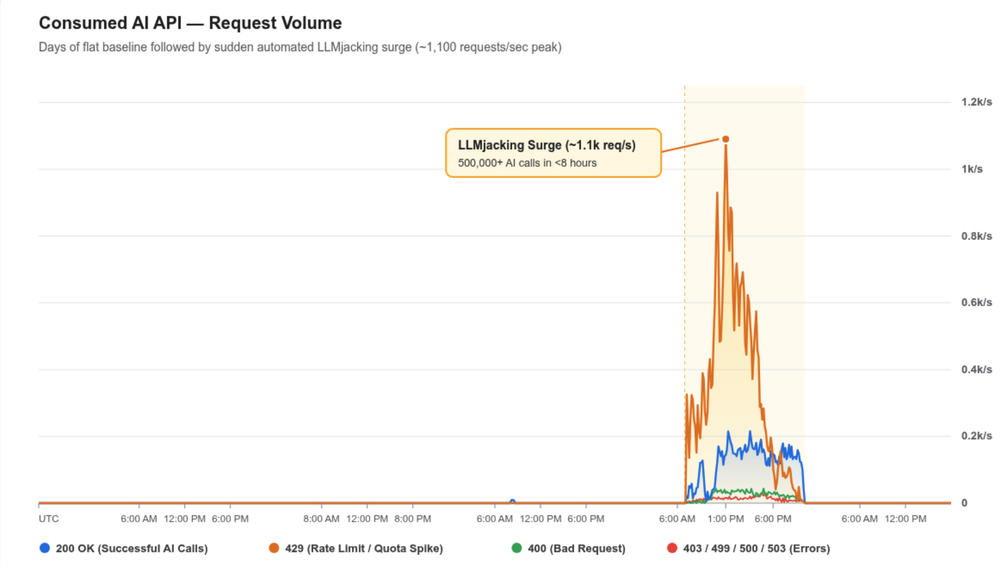
Threat actors đã thực hiện LLMJacking, đột nhập và truy cập vào hệ thống Large Language Models của doanh nghiệp. Họ sử dụng các tài khoản truy cập hợp pháp hoặc không hợp pháp để tạo ra chi phí ảo lên tới hàng trăm nghìn USD trong một ngày. Đa số các vụ tấn công bắt đầu bằng việc sử dụng token cloud identity bị lộ hoặc bị đánh cắp.

Google Threat Intelligence· Quốc tế EN
Tin tặc sử dụng AI trong cuộc tấn công thực tế
Trí tuệ nhân tạo

Tin tặc sử dụng AI trong cuộc tấn công thực tế

Kaspersky phát hiện một chiến dịch tấn công sử dụng CyberStrikeAI, một nền tảng AI tự động hóa cuộc tấn công. Trong chiến dịch, tin tặc sử dụng AI để tiến hành từ giai đoạn thăm dò đến chiếm toàn bộ hệ thống, đặc biệt là giai đoạn sau khi thăm dò.

Kaspersky Securelist· Quốc tế EN
EMudhra lỗ hổng khóa yếu, 42,000 lượt thử kết nối bị từ chối
Phòng thủ

EMudhra lỗ hổng khóa yếu, 42,000 lượt thử kết nối bị từ chối

eMudhra công bố bảy khóa yếu và một khóa là số 4, gây ra rủi ro lớn cho hệ thống. Cloudflare đã phát hành bản vá cho hệ thống quan trọng và theo dõi 22,000 lượt thử kết nối sử dụng khóa yếu. Có 160 lượt thử kết nối nổi bật, trong đó một số tên miền giả mạo liên quan đến thiết bị IoT tiêu dùng.

Cloudflare Security· Quốc tế EN
BeyondTrust Remote Support bị khai thác thông qua lỗ hổng unauthenticated file upload
Lỗ hổng

BeyondTrust Remote Support bị khai thác thông qua lỗ hổng unauthenticated file upload

Một lỗ hổng unauthenticated file upload trong BeyondTrust Remote Support cho phép kẻ tấn công không cần xác thực viết tệp và thực thi mã với quyền của người dùng trang web. Kẻ tấn công có thể sử dụng một ID router địa phương để gửi tin nhắn giả mạo đến worker, từ đó thực hiện việc viết tệp và thực thi mã PHP.

Rapid7· Quốc tế EN
Từ khoá #linux — HueCA-CYBER