Từ khoá

#rce

Tổng hợp bài viết được gắn thẻ “rce”.

Tổng số 60 bài viết•Trang 3 / 6

Bài viết theo từ khoá

10 bài trên trang
Lỗ hổng

MongoDB Server xuất hiện lỗ hổng nghiêm trọng, Google phát hành bản vá khẩn cấp

NoSQL database MongoDB Server bị phát hiện có lỗ hổng nghiêm trọng có thể cho phép thực thi mã tùy ý hoặc gây ra từ chối dịch vụ. Lỗ hổng này được xác định là 'CVE-2026-118383' và ảnh hưởng đến nhiều phiên bản của MongoDB Server. MongoDB đã phát hành bản vá khẩn cấp vào ngày 10 tháng 11 năm 2026.

Security NEXT (Nhật Bản)· Quốc tế JA
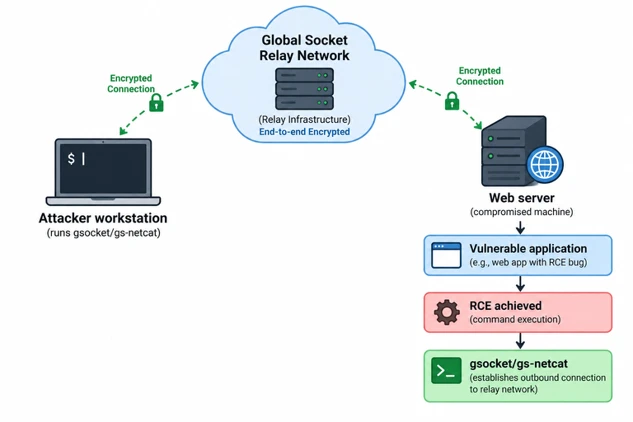
Threat actors sử dụng GSocket để duy trì truy cập sau khi vá lỗ hổng
Lỗ hổng

Threat actors sử dụng GSocket để duy trì truy cập sau khi vá lỗ hổng

Threat actors đã khai thác lỗ hổng RCE trong web application để truy cập vào hệ thống Linux và sử dụng GSocket để duy trì truy cập sau khi vá lỗ hổng. GSocket hoạt động qua một mạng relay công khai mà không có địa chỉ IP hoặc domain của threat actors, giúp họ tránh được các biện pháp ngăn chặn.

Microsoft Security Blog· Quốc tế EN
Lỗ hổng

Microsoft phát hành bản vá cho 1,260 lỗ hổng, 68 là mức nghiêm trọng

Microsoft đã phát hành bản vá cho 1,260 lỗ hổng trong tháng 11/2026, trong đó 68 lỗ hổng được đánh giá là mức nghiêm trọng. Trong số này, 167 lỗ hổng liên quan đến Microsoft Edge và một lỗ hổng đã được khai thác là CVE-2026-124194.

SANS Internet Storm Center· Quốc tế EN
Lỗ hổng nghiêm trọng trong sản phẩm Ivanti được khai thác
Lỗ hổng

Lỗ hổng nghiêm trọng trong sản phẩm Ivanti được khai thác

Công ty Ivanti đã phát hành cảnh báo về 3 lỗ hổng, trong đó 2 lỗ hổng nghiêm trọng có thể cho phép kẻ tấn công thực thi mã trên máy chủ. Các sản phẩm bị ảnh hưởng bao gồm Ivanti Endpoint Manager (EPM) phiên bản 2024 SU7 và trước đó, cũng như Ivanti Cloud Services Appliance (CSA) phiên bản 5.0.8.

INCIBE-CERT (Tây Ban Nha)· Quốc tế ES
Lỗ hổng

Lỗ hổng zero-day trong Confluence Data Center của Atlassian

Atlassian đã phát hành cảnh báo về một lỗ hổng zero-day trong Confluence Data Center, phiên bản 1.x đến 9.x. Kẻ tấn công có thể thực thi mã trên máy chủ nếu Remote API được kích hoạt. Mức độ nghiêm trọng được đánh giá là rất cao.

INCIBE-CERT (Tây Ban Nha)· Quốc tế ES
N-able N-central bị khai thác, công ty phát hành bản vá khẩn
Lỗ hổng

N-able N-central bị khai thác, công ty phát hành bản vá khẩn

N-able đã phát hành bản vá khẩn cấp cho nền tảng N-central sau khi một nghiên cứu an ninh công bố 33 lỗ hổng zero-day, trong đó có các chuỗi tấn công cho phép kẻ tấn công không xác thực chiếm quyền kiểm soát máy chủ. N-central được sử dụng rộng rãi trong các tổ chức IT để quản lý và hỗ trợ thiết bị, do đó, một máy chủ bị chiếm có thể ảnh hưởng đến tất cả các máy tính dưới sự quản lý của nó.

CSO Online· Quốc tế EN
Từ khoá #rce — HueCA-CYBER