Những lỗ hổng trong kernel Linux của SUSE bị phát hiện
CERT-FR (ANSSI) thông báo đã phát hiện nhiều lỗ hổng trong kernel Linux của SUSE. Những lỗ hổng này cho phép kẻ tấn công xâm phạm dữ liệu, thay đổi dữ liệu và vượt qua chính sách bảo mật.
Tổng hợp bài viết được gắn thẻ “linux”.
CERT-FR (ANSSI) thông báo đã phát hiện nhiều lỗ hổng trong kernel Linux của SUSE. Những lỗ hổng này cho phép kẻ tấn công xâm phạm dữ liệu, thay đổi dữ liệu và vượt qua chính sách bảo mật.

Google đã phát hành bản vá khẩn cấp cho các phiên bản Chrome trước 157.0.8103.78/.79 cho Windows/Mac và 157.0.8103.78 cho Linux. Trung tâm An ninh Mạng Canada khuyến nghị người dùng và quản trị viên cập nhật ngay.

Citrix công bố bản vá cho các lỗ hổng trong NetScaler ADC, NetScaler Gateway và Secure Access Client. Những lỗ hổng này tồn tại trước phiên bản 13.1-64.39, 14.1-73.57 và 26.10.4. Người dùng và quản trị viên nên cập nhật ngay.

Trong tuần này, tin tặc sử dụng trang web giả mạo, truy cập bị trộm và công cụ đáng tin cậy để xâm nhập. AI giúp họ xây dựng các cuộc tấn công nhanh hơn.

Zoom đã phát hành bản cập nhật an ninh để sửa hai lỗ hổng trong Zoom Workplace cho Windows. Một trong số đó là lỗ hổng nghiêm trọng có thể cho phép kẻ tấn công nâng cao quyền truy cập mà không cần đăng nhập. Zoom cũng đã sửa một lỗ hổng khác, được gọi là 'Zoomsday', có thể cho phép một người tham gia cuộc họp thực thi mã trên máy tính của người khác mà không cần tương tác của nạn nhân.
Lỗi race condition trong trình xử lý tín hiệu SIGALRM của sshd trên glibc Linux có thể dẫn tới thực thi mã từ xa với quyền root. Cần nâng cấp OpenSSH lên 9.8p1 trở lên.

Microsoft sử dụng AI phát hiện 59 lỗ hổng trong Linux kernel, bao gồm những lỗi tồn tại hơn 20 năm. Quá trình xác nhận lỗi và phát hành bản vá vẫn chủ yếu phụ thuộc vào con người. Trong số 59 báo cáo, 24 có mức độ nghiêm trọng cao, 8 có exploit sẵn sàng.

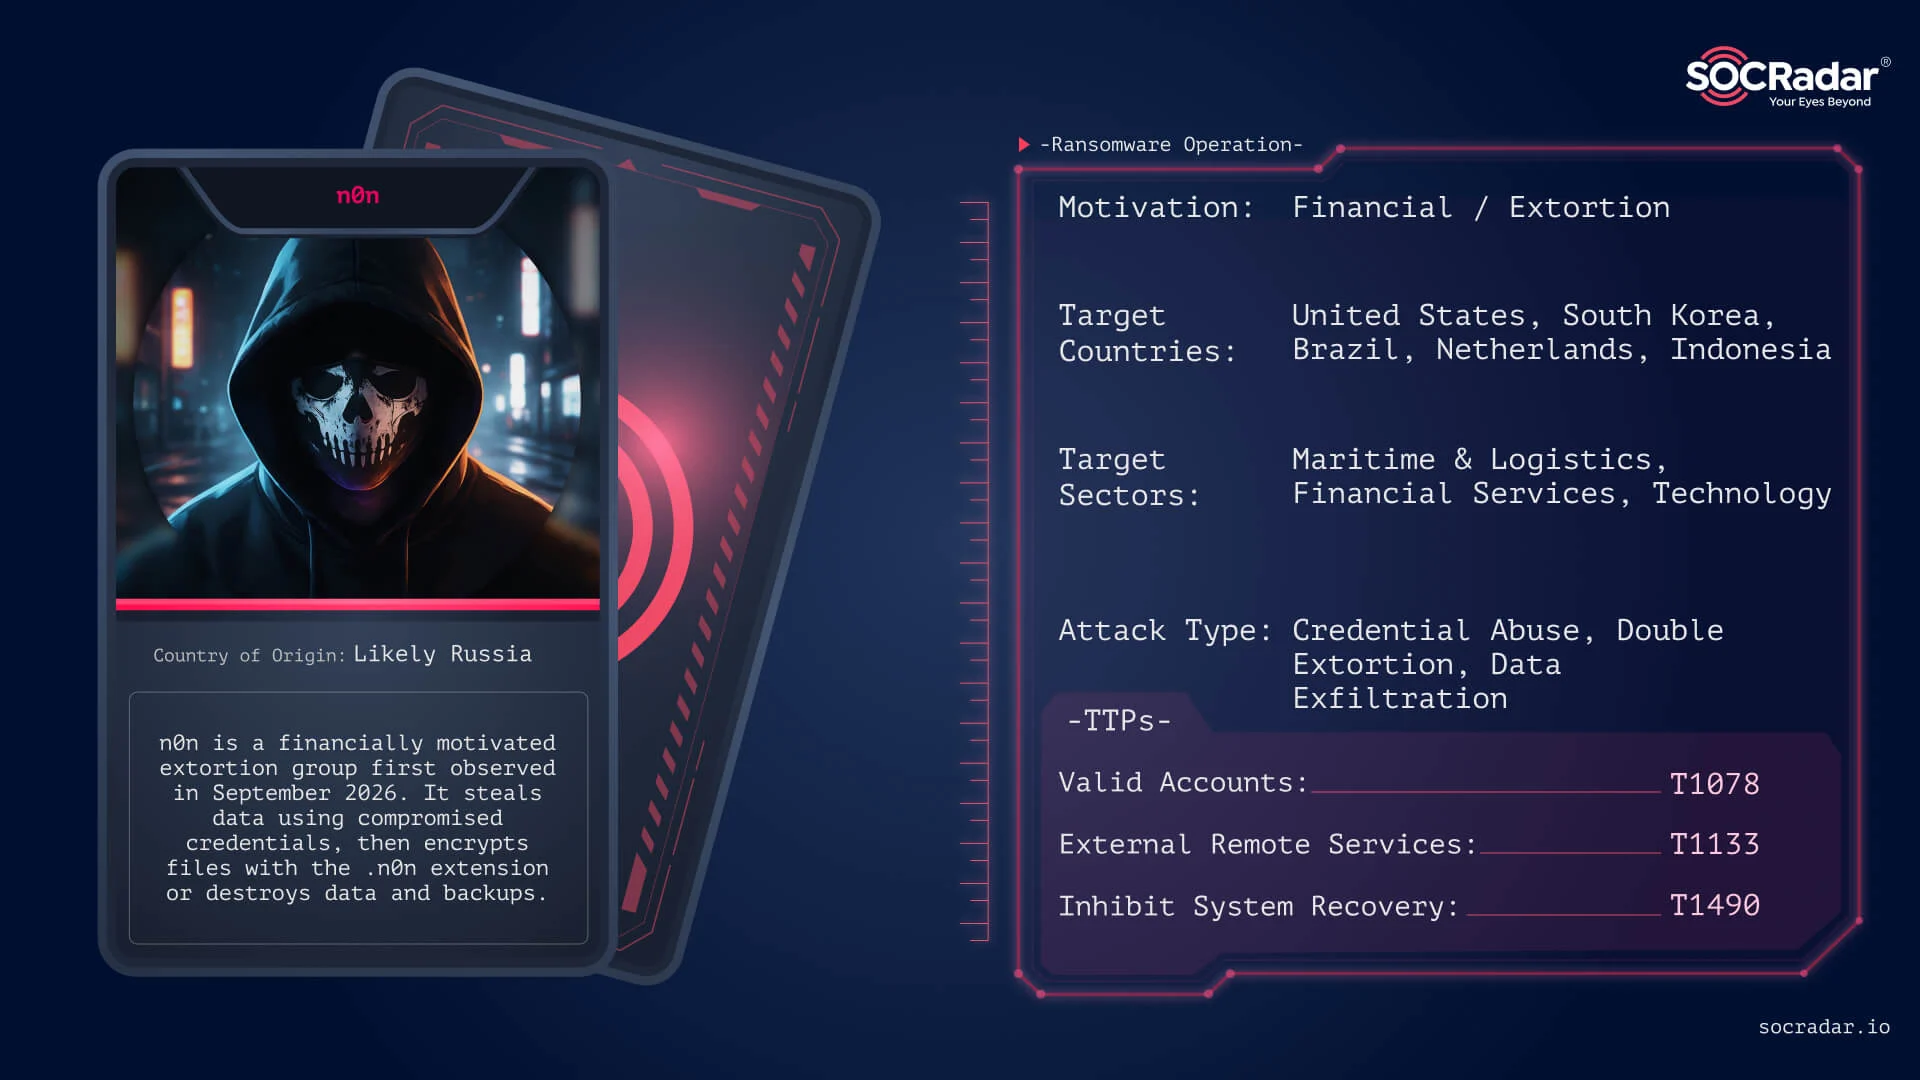
Nhóm n0n đã tấn công 93 tổ chức trong vòng 5 tuần, sử dụng AI để mã hóa và xóa dữ liệu. Nhóm này yêu cầu tiền chuộc thông qua Bitcoin và công bố dữ liệu bị đánh cắp trên trang web công khai.
Siemens đã phát hành bản vá cho hai lỗ hổng unauthenticated remote code execution trong core PHP runtime, được gọi là php2shell. Các sản phẩm như AMIS TS, blueplanet 360 NX3 M6 WM OD IISX và Energy Engage V2.0SP9 đều bị ảnh hưởng. Siemens khuyên người dùng nên cập nhật lên phiên bản mới nhất.

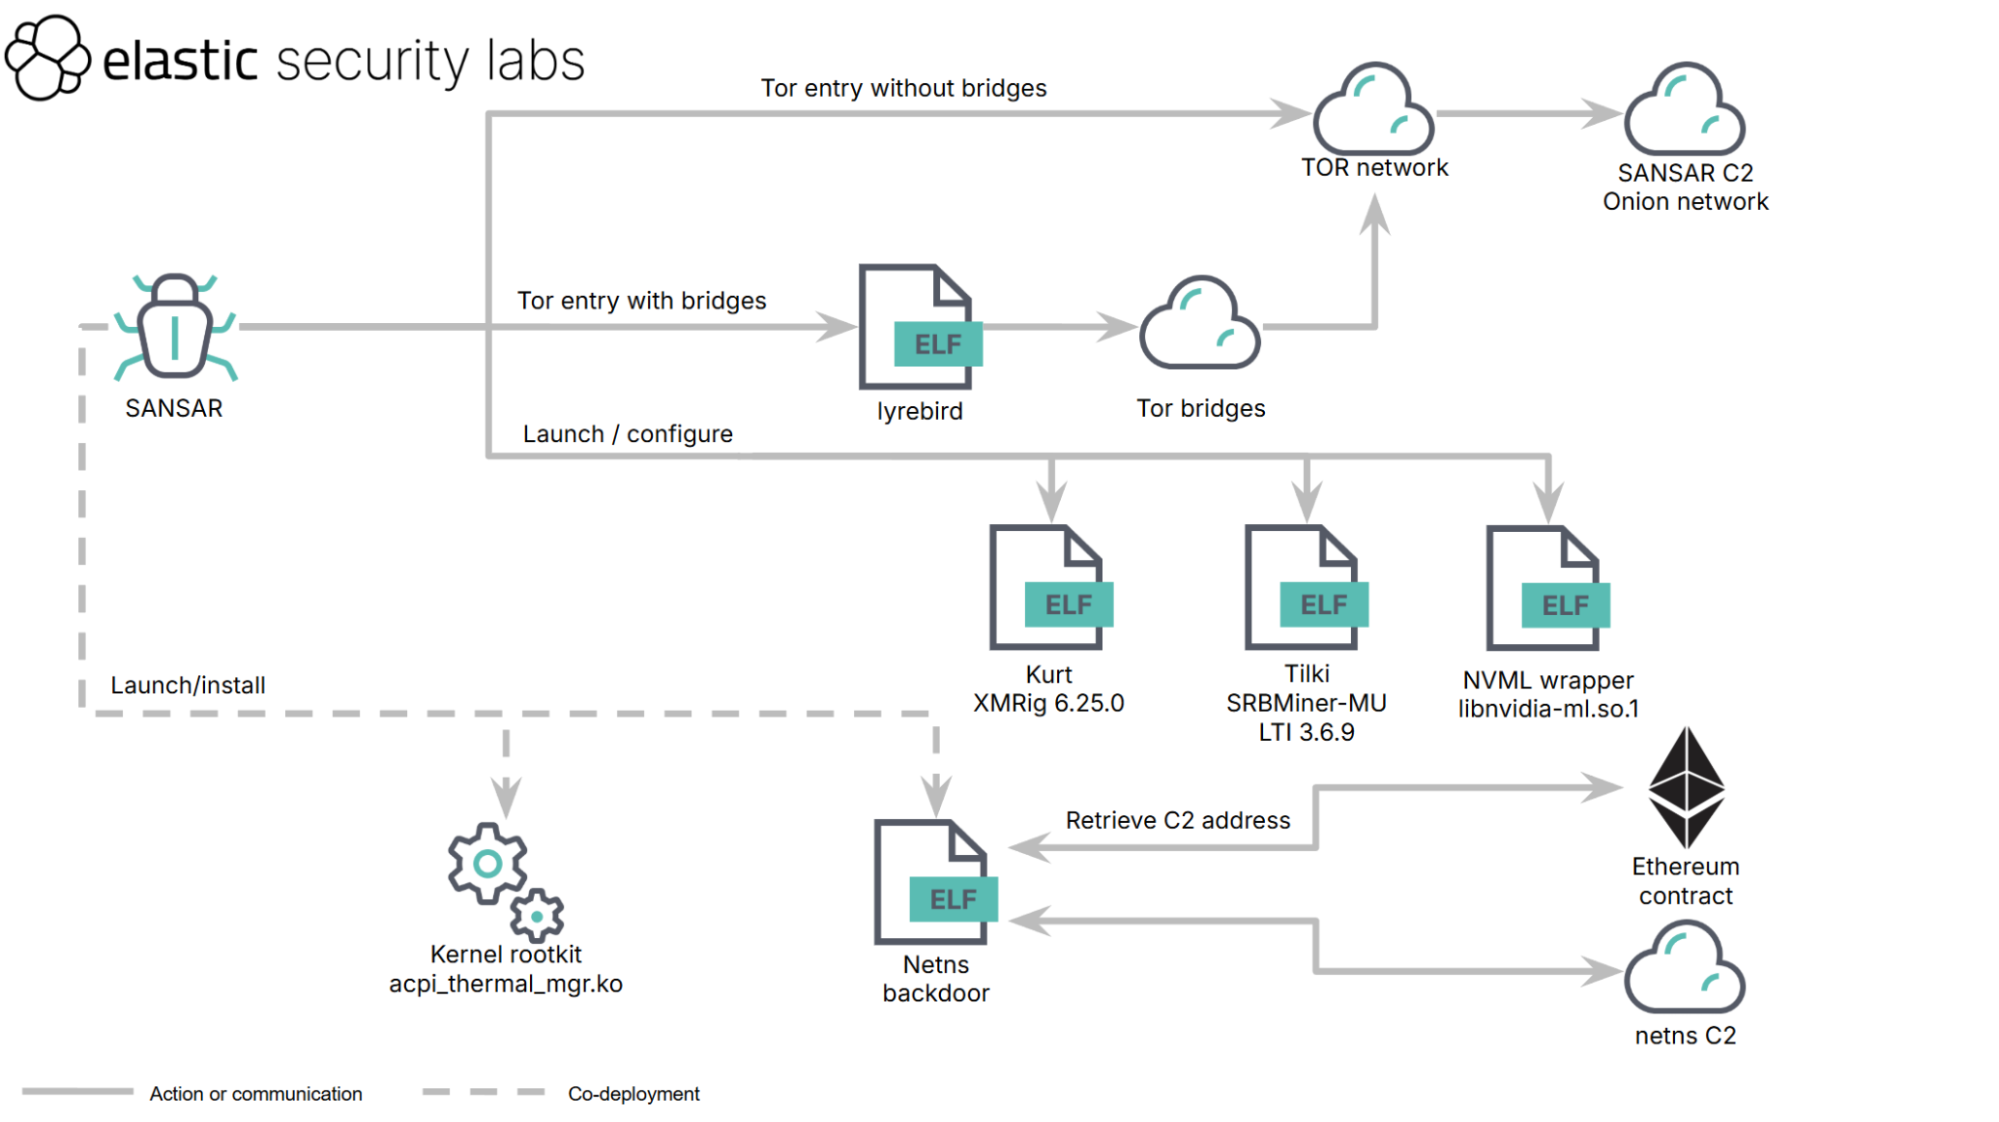
Threat actor sử dụng SANSAR, một toolkit Rust, để khai thác CPU và GPU miner trên Linux. SANSAR sử dụng Tor cho kênh C2 và che giấu quá trình, tệp và socket thông qua kernel rootkit. NVML wrapper falsify GPU readings.